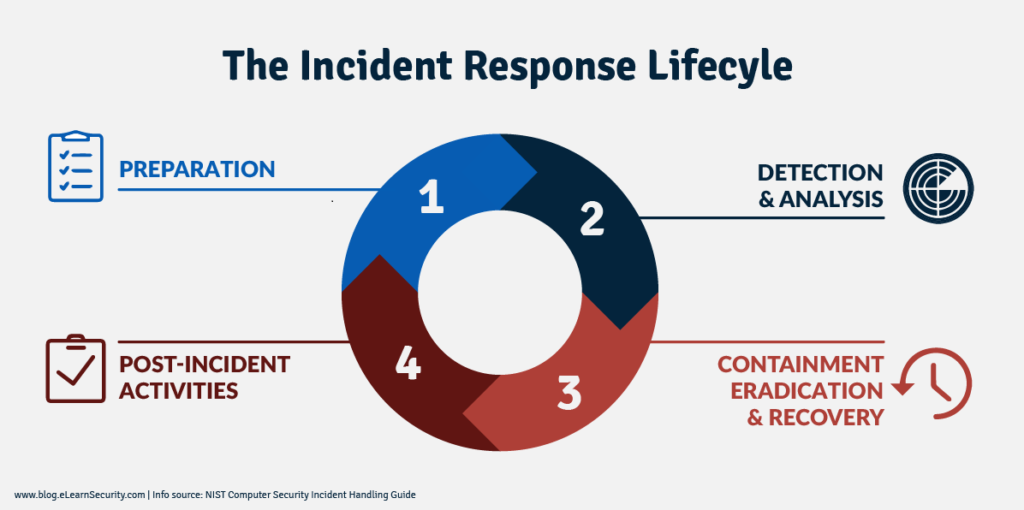
Zamezení kybernetického incidentu znamená omezení a prevenci dalšího poškození počítačového systému nebo sítě. Zamezení je součástí reakce na incidenty , těsně před odstraněním hrozby. Mezi příklady zamezení kybernetického bezpečnostního incidentu patří: blokování a protokolování neoprávněného přístupu, blokování zdrojů malwaru , uzavření konkrétních portů a serverů, změna hesel správců, přemístění domovských stránek webových stránek a izolace systémů nebo sítí.
Vaše firma musí dnes přijmout proaktivní opatření, aby nejprve snížila riziko napadení ransomwarem, phishingem nebo jinými kybernetickými útoky. Za druhé, ověřte, zda jsou zálohy a plány obnovy po havárii aktuální a funkční pro případ, že byste byli napadeni ransomwarem. CyberHoot doporučuje následující osvědčené postupy, jak se těmto útokům vyhnout, připravit se na ně a předcházet jim:
Začněte budovat svůj robustní plán kybernetické bezpečnosti s hloubkovou obranou u CyberHoot.
Související pojmy: Eradikace , Obnova , Revize
Zdroj: Bluegrass Cyber Security
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíDejte svým lidem bystřejší zrak s pozitivním přístupem, který překonává tradiční phishingové testování.


