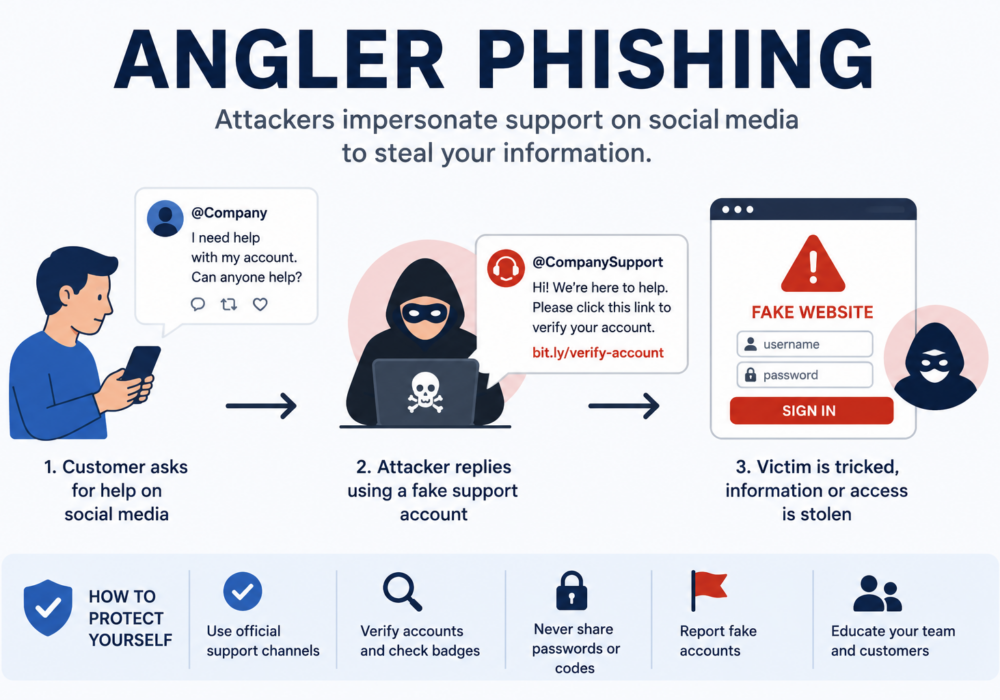
Angler phishing je forma sociálního inženýrství , při které se kyberzločinci na sociálních sítích vydávají za tým zákaznické podpory společnosti, aby lidi oklamali a přiměli k odhalení citlivých informací, stažení malwaru nebo provedení podvodných plateb.
Útočníci místo rozesílání phishingových e-mailů monitorují platformy jako X (dříve Twitter), Facebook, Instagram a LinkedIn a hledají uživatele, kteří žádají společnosti o pomoc. Poté rychle reagují pomocí falešných účtů, které se velmi podobají oficiálnímu profilu podpory dané společnosti.
Protože oběť věří, že komunikuje s legitimním zákaznickým servisem, může být phishing zaměřený na rybáře velmi efektivní.
Typický phishingový útok typu rybář probíhá takto:
Tyto falešné účty často působí přesvědčivě, takže je pro uživatele obtížné je odlišit od legitimních podpůrných kanálů.
Útočníci používají rybářský phishing k:
Malé a střední podniky se stále více spoléhají na sociální média pro komunikaci se zákazníky. Pokud se útočníci vydávají za firmu, zákazníci mohou nevědomky sdílet citlivé informace nebo přijít o peníze, což poškodí reputaci společnosti.
Mezi možné důsledky patří:
Malé a střední podniky mají často méně zdrojů na nepřetržité sledování sociálních médií, což z nich dělá atraktivní cíle.
Poskytovatelé spravovaných služeb (MSP) často poskytují podporu prostřednictvím e-mailu, chatu a sociálních médií. Útočníci se mohou vydávat za techniky MSP nebo účty podpory, aby cílili na zákazníky.
Mezi rizika patří:
Protože poskytovatelé spravovaných služeb (MSP) jsou důvěryhodní poradci, útočníci často zneužívají této důvěry k oklamání zákazníků.
Organizace mohou snížit svá rizika tím, že:
| Rybář Phishing | Tradiční phishing |
|---|---|
| Děje se na sociálních sítích | Obvykle doručeno e-mailem nebo SMS zprávou |
| Vydává se za zákaznickou podporu | Vydává se za banky, firmy nebo spolupracovníky |
| Zaměřuje se na lidi hledající pomoc | Zaměřuje se na každého, kdo zprávu obdrží |
| Často začíná veřejnými příspěvky | Obvykle začíná nevyžádanými zprávami |
Angler phishing je phishingový útok založený na sociálních médiích, který zneužívá důvěry v zákaznickou podporu tím, že se vydává za legitimní firemní účty. Pro malé a střední podniky může poškodit vztahy se zákazníky, vést k podvodům a poškodit reputaci značky. Pro poskytovatele spravovaných služeb (MSP) představuje ještě větší riziko, protože útočníci se mohou vydávat za důvěryhodné techniky, aby získali přístup k zákaznickým systémům. Monitorování sociálních médií, vzdělávání uživatelů a zabezpečení oficiálních účtů jsou nezbytnou obranou proti útokům typu Angler phishing.ials a citlivým informacím dříve, než je útočníci mohou použít. Pro malé a střední podniky nabízí systém včasného varování před kompromitací účtů a ransomwarem. Pro poskytovatele spravovaných služeb (MSP) umožňuje proaktivní ochranu zákazníků, posiluje nabídky spravovaného zabezpečení a demonstruje trvalou hodnotu kybernetické bezpečnosti identifikací hrozeb dříve, než se stanou incidenty.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.