Vítejte v únorovém zpravodaji CyberHoot o kybernetické bezpečnosti!
Útočníci se už necílí jen na hesla. Jdou po tokenech relací, špatně nakonfigurovaných cloudových službách a dokonce i po nástrojích umělé inteligence, které váš tým denně používá. Perimetr se stává propustnějším a prohlížeč se nenápadně stal další skulinou ve vašem brnění.
A přesto je tu dobrá zpráva. Každému z rizik uvedených tento měsíc lze předejít. Jasné pochopení toho, jak fungují, promění překvapení v preventivní opatření a odolnou obranu.
Tento měsíc se na CyberHootu zabýváme čtyřmi nově vznikajícími problémy, které si zaslouží vaši pozornost, ne proto, že by byly senzační, ale proto, že jsou praktické, aktuální a řešitelné.
Zákeřná rozšíření prohlížeče kradou tokeny relací ChatGPT, aniž by se musela dotknout hesla nebo spustit MFA. Jakmile útočník získá platný token relace, může se vydávat za uživatele, jako by se přihlásili legitimně. Vysvětlíme si, jak tento útok funguje na technické úrovni, proč obchází tradiční ochranná opatření a jaké kontroly byste měli ihned implementovat, abyste ochránili svou organizaci.
Vedoucí pracovník v oblasti kybernetické bezpečnosti se nedávno dopustil nákladné chyby v oblasti umělé inteligence a nebyla způsobena nedostatkem technických znalostí. Jednalo se o selhání v bezpečných postupech používání veřejného nástroje umělé inteligence. Ponaučení je jasné: i zkušení profesionálové mohou zveřejnit citlivá data bez jakýchkoli zábran. Rozebereme, co se stalo, a nastíníme praktický rámec pro bezpečné a zodpovědné používání nástrojů umělé inteligence, aniž by bylo jejich používání zakázáno.
Google Workspace zůstává základním kamenem moderních obchodních operací, přesto běžné bezpečnostní mezery i nadále vedou k narušení bezpečnosti, kterým lze předejít . Od slabé segmentace administrátorských rolí až po chybějící zásady podmíněného přístupu mohou drobné chyby v konfiguraci vytvářet nadměrné riziko. Identifikujeme nejčastější slabiny, které pozorujeme, vysvětlíme, proč jsou důležité, a poskytneme kontrolní seznam pro nápravu s prioritami.
Nakonec MongoBleed odhalil 87 000 databází MongoDB připojených k internetu . Nejednalo se o sofistikovaný zero-day útok, ale o problém s odhalením. Probereme, kdo je nejvíce ohrožen, jak zjistit, zda jste zranitelní, jaké kroky k okamžitému záplatování je třeba podniknout a jaké dlouhodobé strategie zabezpečení chrání vaše data před tím, aby se stala dalším tématem novin.
Čtěte dál, buďte disciplinovaní a udržujte svou organizaci kyberneticky chytrou.
Craig
Generální ředitel, spoluzakladatel CyberHoot
Líbí se vám CyberHoot? Potřebujeme vaši pomoc. Zanechte nám prosím recenzi pomocí níže uvedených odkazů!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Vlákno na Redditu o správě systému K12
Pro více informací o tom, jak zanechat recenzi na CyberHoot, se prosím podívejte na níže uvedené krátké video s přehledem. Poznámka: Aby se předešlo podvodným recenzím, každý web s recenzemi vyžaduje vytvoření a ověření vaší identity prostřednictvím registrace e-mailového účtu.
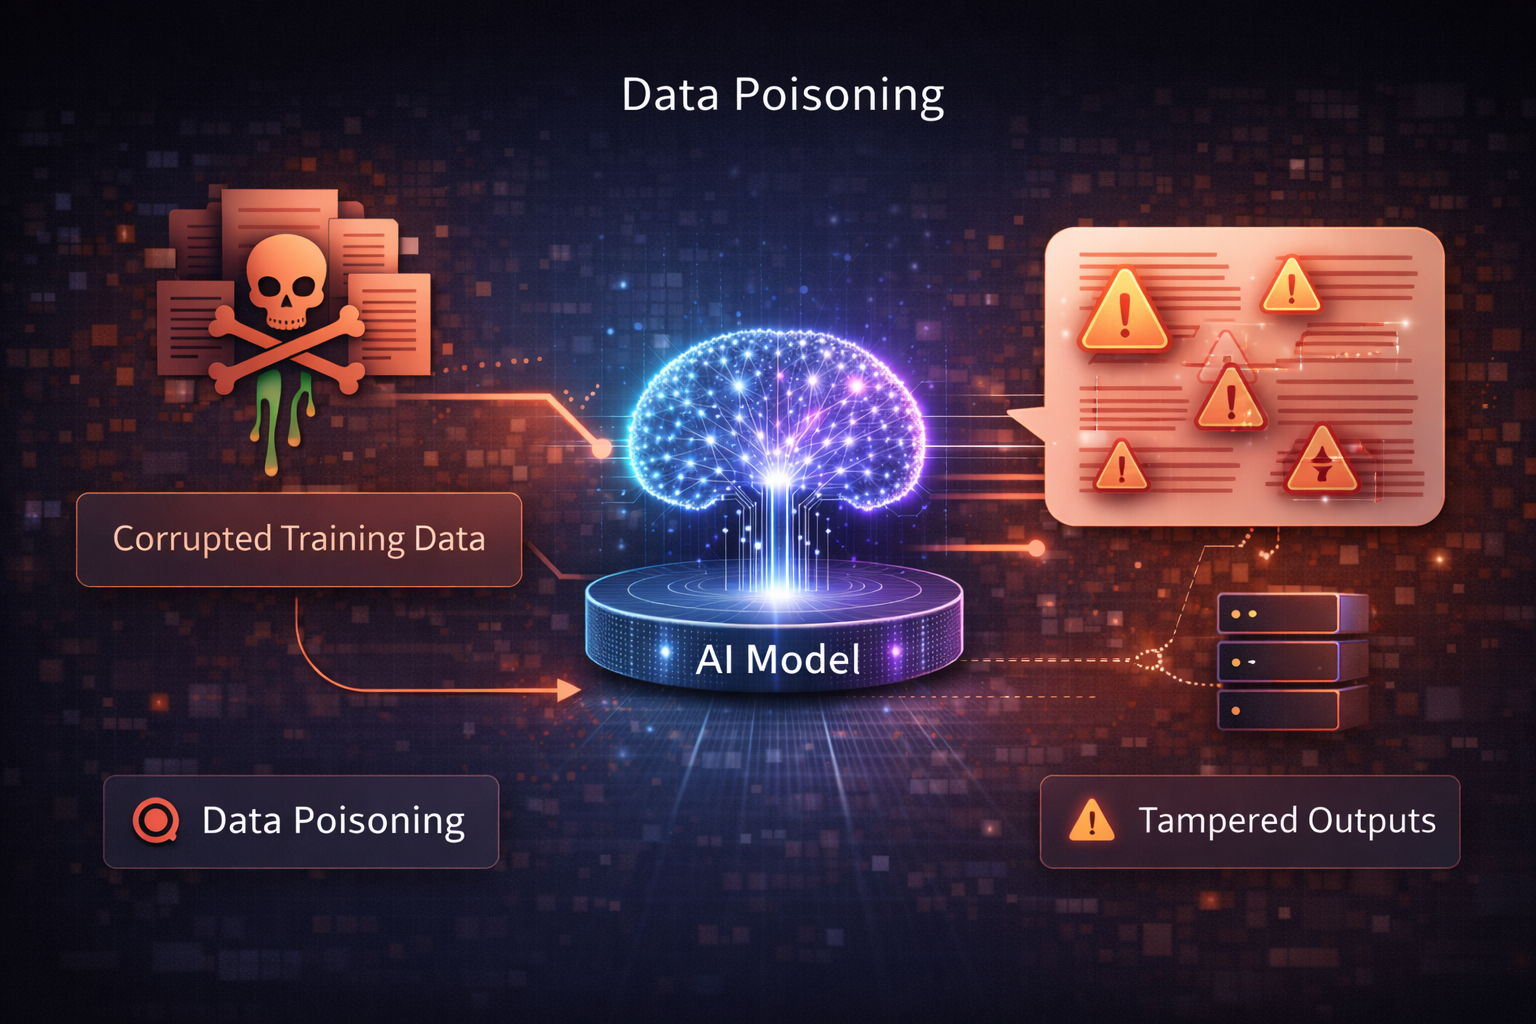
Otrava dat je útok, při kterém útočník úmyslně vkládá škodlivá, zavádějící nebo zkreslená data do trénovacího, dolaďovacího nebo zpětnovazebního kanálu modelu umělé inteligence, aby ovlivnil chování modelu. Cílem je způsobit, že model bude produkovat nesprávné, nebezpečné, zkreslené nebo útočníkem kontrolované výstupy , ať už obecně nebo za specifických podmínek.
Na rozdíl od útoků založených na promptních útocích se otrava dat zaměřuje na samotný proces učení . Jakmile jsou napadená data začleněna, model se může chovat škodlivě i pro běžné, legitimní uživatele.
Kliknutím sem se dozvíte více!
Nová samoobslužná podpora ChatBot od CyberHootu je nyní spuštěna a poskytuje pomoc 24 hodin denně, 7 dní v týdnu přímo v administrátorském rozhraní a na našich webových stránkách CyberHoot. Tento inteligentní nástroj podpory, který se nachází v pravém dolním rohu obrazovky, vám pomůže okamžitě najít odpovědi, řešit problémy a přistupovat ke zdrojům, aniž byste museli čekat na odpověď e-mailem.
Pokud potřebujete další pomoc, můžete se kdykoli obrátit na náš tým podpory na adrese support@cyberhoot.com.

Zaregistrujte se ještě dnes do doporučovacího programu CyberHoot a začněte získávat 20% podíl na všech příjmech generovaných po dobu jednoho roku těmi, kteří se zaregistrují prostřednictvím vašeho exkluzivního doporučovacího odkazu. Jako doporučující partner nejenže získáte finanční odměny, ale také zažijete uspokojení z toho, že pomáháte ostatním stát se více bezpečnostními a chránit je před kybernetickými hrozbami. Neváhejte a zaregistrujte se hned teď na https://cyberhoot.com/referral-program/.
Doporučení prostřednictvím řídicího panelu Autopilota:
Přidejte se k CyberHootu v našem poslání vytvořit uvědomělejší a bezpečnější svět! Doporučte CyberHoot Autopilot příteli a on bude mít první měsíc zdarma. Za každou novou registraci, která použije váš doporučující odkaz, získáte na svůj účet měsíc zdarma. Tato nabídka platí výhradně pro uživatele CyberHootu, kteří se registrují poprvé.

Znáte někoho, kdo se nedávno ocitl v těžké situaci kvůli kybernetickému útoku, phishingovému e-mailu nebo telefonátu s využitím sociálního inženýrství? Doporučte nám bezplatné školení o kybernetické bezpečnosti od CyberHoot. Účastníci obdrží šest (6) videí (každé video má 3–4 minuty) a jednu z našich pozitivních, hyperrealistických phishingových simulací. Vše zdarma.
Registrace : https://cyberhoot.com/individuals
Stažení bílé knihy CyberHoot – Jak HootPhish vylepšuje AttackPhish
Zcela nové: Infografiky o statistikách kybernetické bezpečnosti pro rok 2025
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.