Aplikace typu Software as a Service (SaaS) v posledním desetiletí transformovaly podniky s obrovskou hodnotou. Pandemie donutila mnoho firem migrovat zaměstnance z kancelářských nebo desktopových aplikací do cloudových SaaS aplikací. Tyto SaaS aplikace zahrnují vše od kancelářského softwaru až po výkonné komunikační nástroje. Mezi nejoblíbenější dostupné obchodní aplikace patří Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 a Zoom.
Většina lidí si při propojování potřebné aplikace se svým prostředím Google Workspace, O365 nebo podobnými službami dvakrát nepřemýšlí. Jednoduché akce, které uživatelé provedou, jako je vytvoření e-mailu nebo aktualizace kontaktu v CRM , mohou vést k několika dalším automatickým akcím a oznámením v každé z těchto propojených platforem.
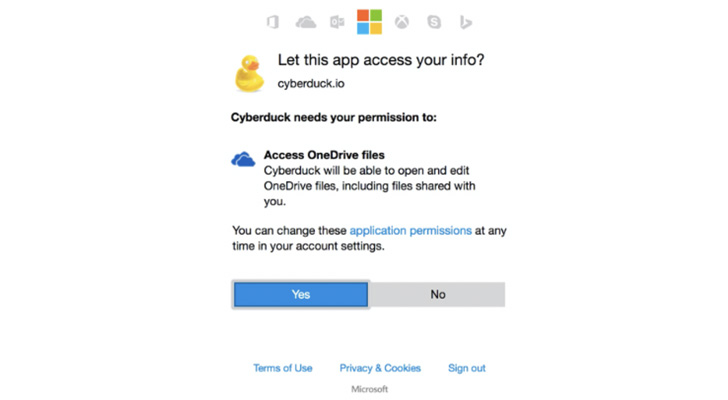
Technologie OAuth a Single Sign-On zjednodušily ověřování a nabízejí řízené delegaci přístupových práv. Aplikace, reprezentované ve formě oborů (scopes) , požádá uživatele o autorizaci pro konkrétní oprávnění. Aplikace může požádat o jeden nebo více oborů. Schválením oborů uživatel udělí těmto aplikacím oprávnění ke spouštění kódu, který provádí logiku v zákulisí v rámci jejich prostředí. Tyto aplikace mohou být neškodné nebo stejně nebezpečné jako spustitelný soubor.
Jak je vidět na obrázku níže, mechanismus OAuth usnadňuje propojení aplikací a mnoho lidí neuvažuje o možných důsledcích. Když tyto aplikace a další doplňky pro platformy SaaS požádají o oprávnění, obvykle jsou jim bez váhání udělena, což hackerům představuje více příležitostí k získání přístupu k datům společnosti. To vystavuje společnosti riziku útoků na dodavatelský řetězec , převzetí API a neúmyslné instalace škodlivých aplikací třetích stran na firemní zařízení.
Pokud jde o lokální počítače a spustitelné soubory, organizace již mají zabudované ovládací prvky, které bezpečnostním týmům umožňují blokovat škodlivé programy a soubory. Totéž by mělo platit i pro SaaS aplikace.
Školení o bezpečnosti – Prvním krokem v kybernetické bezpečnosti je vždy zvyšování povědomí zaměstnanců. Jakmile si zaměstnanci lépe uvědomí rizika a nebezpečí, která tyto mechanismy OAuth představují, budou váhat s jejich používáním.
Povolte vícefaktorové ověřování – Nejlepší věc, kterou můžete udělat pro zlepšení cloudového zabezpečení vaší organizace, je zapnout a vynutit vícefaktorové ověřování (MFA) pro všechny možné účty. Tento postup platí zejména pro vaše primární e-mailové a kolaborativní platformy, protože snižuje škody, které může útočník způsobit odcizením přihlašovacích údajů.
Zásady – Organizace by měly vytvořit zásady, které budou od zaměstnanců vyžadovat odesílání žádostí o aplikace třetích stran. To lze implementovat do Zásad přijatelného užívání (AUP) vaší organizace.
Využijte monitorování zabezpečení SaaS – Monitorování zabezpečení SaaS je klíčovou vrstvou zabezpečení vašeho SaaS stacku. Umožňuje vám spravovat přístup zaměstnanců k požadovaným SaaS aplikacím podle oddělení, konsolidovat licence a poskytnout vám bezprecedentní přehled o vašem SaaS stacku. Blissfully je vynikajícím příkladem platformy, která dokáže všechny tři a více; je to klíčový prvek zabezpečení SaaS při sestavování vašeho IT stacku.
Správa přístupu a hesel SaaS – Některé SaaS aplikace se nemohou propojit s řešeními SSO, jak bylo zmíněno dříve. V těchto situacích CyberHoot doporučuje používat správce hesel. Renomovaní správci hesel, jako jsou LastPass , 1Password, DashLane nebo Bitwarden, umožňují uživatelům generovat silná, jedinečná hesla o délce 14 a více znaků, ukládat přihlašovací údaje pro webové stránky a ukládat šifrované zabezpečené poznámky. Tyto nástroje jsou také cenné, protože uživatelům umožňují bezpečně sdílet přihlašovací údaje nebo poznámky s důvěryhodnými zaměstnanci nebo klienty.
Zde platí praktické rady a selský rozum. Ujistěte se, že vaši uživatelé vědí, že nemají slepě akceptovat všechna přístupová oprávnění požadovaná SaaS aplikací, stejně jako když telefonní aplikaci odepřete přístup k vašemu seznamu kontaktů nebo k vašim údajům o poloze ve výchozím nastavení. Pokud přístup k základnímu fungování nepotřebujete, vaším výchozím postojem by mělo být vždy odepřít přístup.
Následující doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Každé z těchto doporučení, s výjimkou kybernetického pojištění, je součástí produktů CyberHoot a virtuálních služeb Chief Information Security Officer. S CyberHoot můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se i nadále vzdělávejte přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích kybernetické bezpečnosti.
Zdroje:
Rizika a výzvy softwaru jako služby (SaaS)
Dodatečné zdroje:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíDejte svým lidem bystřejší zrak s pozitivním přístupem, který překonává tradiční phishingové testování.