Americká Agentura pro kybernetickou bezpečnost a bezpečnost infrastruktury (CISA) se spojila s Australským centrem pro kybernetickou bezpečnost (ACSC), Národním centrem pro kybernetickou bezpečnost Spojeného království (NCSC) a Federálním úřadem pro vyšetřování (FBI) USA, aby vypracovaly zprávu s podrobným popisem aktuálních nejčastějších zranitelností, které mohou hackeři zneužít . Každá zranitelnost byla pečlivě zdokumentována v databázi Common Vulnerabilities and Exposures (CVEs) , což je špičkový zdroj informací o hrozbách používaných profesionály v oblasti informační bezpečnosti.
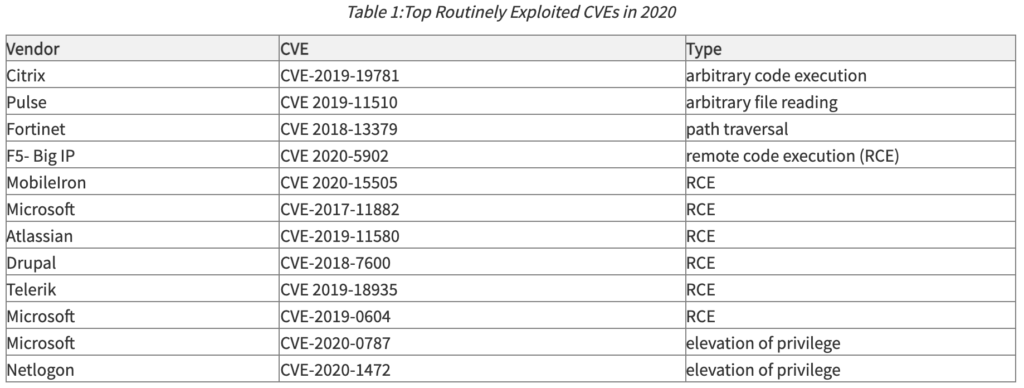
V roce 2020 se rychlý přechod na práci na dálku způsobený pandemií proměnil v bonanzu pro hackery. Systémy, které byly ve spěchu doručeny domů, ztratily přístup k infrastruktuře pro záplatování, která bránila přímým aktualizacím od Microsoftu, a to ve prospěch kontrolovaného zavádění záplat na firemní zařízení. Problém je v tom, že v některých případech jste museli hovořit s řadičem domény v kanceláři společnosti, abyste záplaty obdrželi. Práce na dálku po dobu 6 až 9 měsíců znamenala, že některé počítače nedostaly žádné záplaty po dobu šesti až devíti měsíců. Čtyři z nejčastěji cílených zranitelností v roce 2020 se týkaly neopravených zranitelností od Microsoftu.
Níže uvedená tabulka shrnuje nejčastěji zneužívané CVE hackery v roce 2020:
Firmy musí plánovat svou infrastrukturu pro záplatování tak, aby vyhovovala novým požadavkům vzdálených pracovníků. Buď povolí přímé aktualizace od Microsoftu, nebo je třeba nasadit novější cloudovou infrastrukturu, ke které budou mít přístup vzdálení pracovníci. Systémy na vzdálených pracovištích nelze ponechat bez záplatování.
Hackeři i v roce 2021 nadále útočili na neinstalované systémy s řadou zranitelností od Microsoftu (uvedeno níže), ale také na firewally, kterých jsme byli svědky v roce 2020 (Fortinet s Accellionem přidaným v roce 2021) a řešení vzdáleného přístupu (Pulse zůstal na seznamu, zatímco VM Ware nahradil Citrix).
Nejúčinnějším způsobem, jak zmírnit mnoho zranitelností, je aktualizovat verze softwaru, jakmile jsou k dispozici záplaty. Často se stává, že během vytváření záplaty dodavatel poskytne pokyny k dočasným řešením, aby byla záplata bezpečná až do jejího vydání. Abyste byli i v době pandemie informováni, nasaďte cloudové řešení pro správu záplat, které automaticky aktualizuje software, kdykoli a kdekoli je to potřeba.
Mezi běžná řešení pro správu záplat pro malé a střední firmy patří ManageEngine a Automox. ManageEngine dokonce zahrnuje bezplatné služby záplatování až pro 25 zařízení.
Kromě zavedení systému správy záplat doporučuje CyberHoot následující osvědčené postupy pro ochranu jednotlivců a firem před online kybernetickými útoky a omezení škod způsobených těmito útoky:
https://youtube.com/watch?v=_zWJEsV4uV4
Zdroje:
Další četba:
Hrozící dvoustranný zákon o kybernetické bezpečnosti
Jaká byla nejdražší kyberzločin v roce 2020?
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

