Je zřejmé, že ransomware a jeho vývoj v leakware představuje dnes pro většinu podniků kritickou hrozbu. Podle týmu Crypsis IR z Palo Alto se průměrná poptávka hackerů po ransomwaru zvýšila na více než 840 000 dolarů a v roce 2021 jsme již byli svědky rekordní poptávky po ransomwaru ve výši 10 milionů dolarů, kterou zastínila údajně požadovaných 50 milionů dolarů od společnosti Acer . Pokud sledujete titulky zpráv o kybernetické bezpečnosti, možná se obáváte pouze útoků ransomwaru. Vždy se však objeví nový přístup, který upoutá pozornost hackerské komunity a je zneužíván k újmě malých a středních podniků. V roce 2020 byla touto hrozbou kompromitace obchodních e-mailů (BEC), která často vedla k podvodům s bankovními převody a ztrátě desítek tisíc dolarů na incident (někdy i stovek tisíc). Je to ale větší než ransomware? Odpověď záleží na tom, koho se zeptáte, ale pravděpodobně ne.
„ Zpráva FBI o internetové kriminalitě “ z roku 2020 však vypráví zcela jiný příběh, přičemž hlášené platby ransomwarem jsou extrémně nízké, pod 30 milionů dolarů, přičemž jiné formy kyberkriminality toto číslo bagatelizují. Podle zprávy firmy v roce 2020 vynaložily celkem 1.8 miliardy dolarů na řešení problémů s kompromitací obchodních e-mailů (BEC) , které jsou nejčastějším „zločinem typu ztráty oběti“. Problém je v tom, že ransomware není skutečně finanční škodou číslo jedna. Jak je uvedeno na obrázku níže, nezahrnuje případy, které nebyly nahlášeny FBI, ztrátu obchodu, nápravu třetích stran atd., což vytváří podivně nízké číslo. Dalším důvodem nízkého čísla je leakware a americké ministerstvo financí, které od 1. října 2020 zakázalo platit výkupné v bitcoinech v USA. Jejich argumentem je, že byste mohli platit teroristické organizaci, což je 100% nelegální. Podívejte se na obrázek níže a udělejte si představu o statistikách FBI:
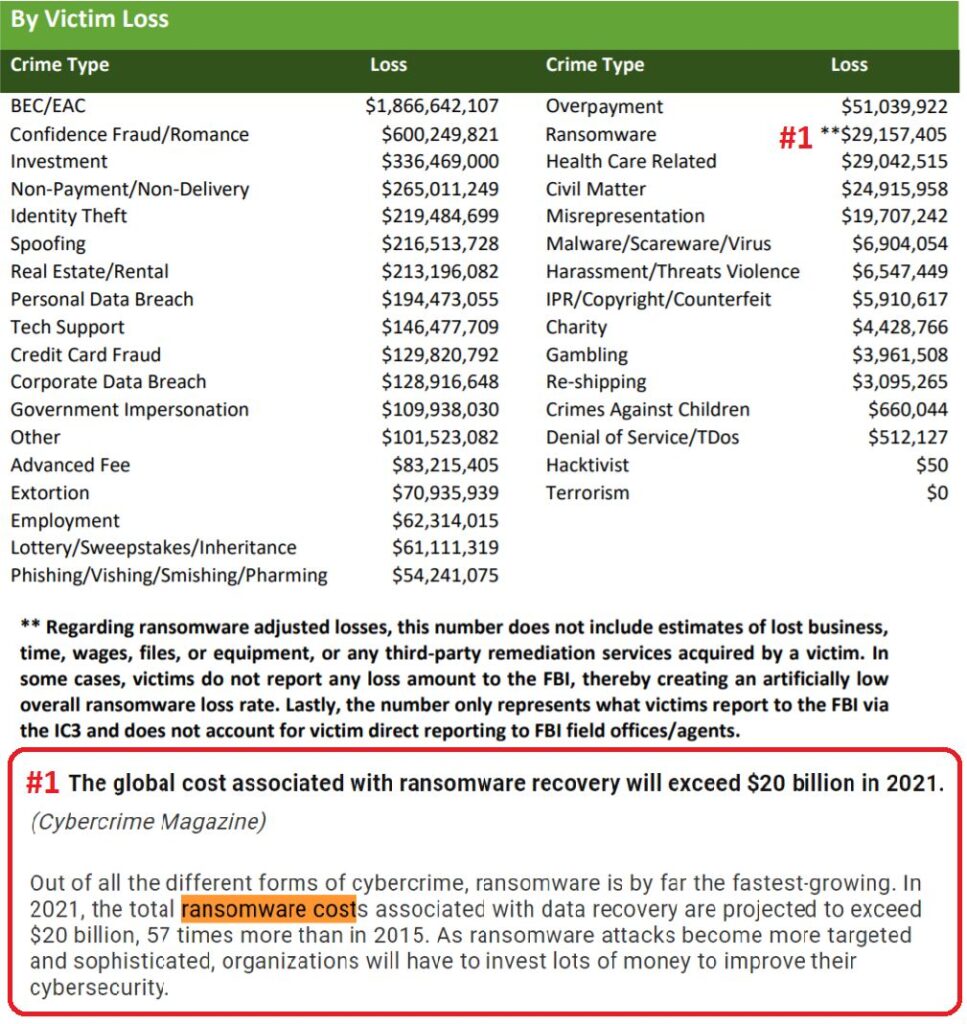
Pro ty, kteří to nevědí, je BEC útok proti jednotlivci, který je doručován e-mailem a jehož cílem je vyvolat akci klamáním ( sociální inženýrství ). Útok může být proveden z falešné e-mailové adresy nebo z kompromitované autentické adresy, která se zdá být od spolupracovníka nebo obchodního partnera. Kompromitovaný účet je cenný, protože obchází mnoho ochran tím, že pochází z legitimního a důvěryhodného e-mailového serveru. Útoky BEC jsou nasazovány sofistikovanými útočníky s vyspělými a ověřenými metodologiemi a jak ukazují statistiky FBI, jsou pro tyto útočníky finančně lukrativní a odpovídajícím způsobem poškozují firmu oběti. Jedním z nejčastějších výsledků BEC je bankovní převod desítek nebo stovek tisíc dolarů na nesprávný účet, protože hacker změní platební informace pomocí napadeného finančního účtu ve vaší společnosti. Důsledky jsou zničující, jak je vidět ze statistik FBI.
Ransomware je škodlivý software určený k blokování přístupu k počítačovému systému a, co je důležitější, k důležitým datům, která obsahuje, dokud není zaplacena určitá částka peněz nebo výkupné. Útočníci požadují platbu v bitcoinech, takže platby jsou pro vyšetřovatele do značné míry nedohledatelné (nyní je to nelegální).
Leakware, druh ransomwaru, funguje jako mnoho jiných hrozeb a prochází počátečním kompromitováním, laterálním pohybem a eskalací oprávnění. Samotné šifrování (a související únik dat/další nátlakové taktiky) je jednoduše snadný způsob, jak kompromitaci zpeněžit. To znamená, že organizace, které vytvářejí komplexní strategie proti moderním kmenům ransomwaru, jsou chráněny před mnoha dalšími potenciálními kompromitacemi. Ty, které se zaměřují pouze na jeden aspekt (například obnovu dat), jsou zranitelné vůči rozvinuté hrozbě ransomwaru v podobě úniku dat a online vystavení rizikům. CyberHoot odhaduje, že ztráty způsobené ransomwarem se v loňském roce pohybovaly kolem 10 miliard dolarů, což je mnohem více než ztráty způsobené BEC.
Naštěstí se vy i vaše firma můžete bránit proti napadení firemních e-mailů. Je nezbytné mít zavedena vhodná opatření. CyberHoot doporučuje následující kroky k ochraně vašich citlivých informací:
Zdroje:
Další čtení:
Formování pracovní skupiny pro ransomware
Související podmínky:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.