Hackeři našli nový způsob, jak oklamat nic netušící uživatele a přimět je kliknout na phishingové odkazy. Útočníci používají marketingovou funkci na webové stránce pro obchodní síť, která jim umožňuje vytvořit odkaz LinkedIn.com, jenž přesměruje váš prohlížeč na jiné webové stránky, například na phishingové stránky napodobující přední online značky. Tato škodlivá strategie se nazývá „slinking“.
LinkedIn nabízí firmám, které se rozhodnou pro marketing prostřednictvím LinkedIn.com, funkci přesměrování. Odkazy přesměrování na LinkedIn umožňují zákazníkům sledovat výkon reklamních kampaní a zároveň propagovat odkazy na sekundární webové stránky mimo web. Tyto odkazy neboli „odkazy“ mají standardní formát: „ https://www.linkedin.com/slink?code= “, za nímž následuje krátká alfanumerická proměnná. První vytvořený odkaz, https://www.linkedin.com/slink?code=1 , přesměrovává na domovskou stránku LinkedIn Marketing Solutions.
Zdá se to jako dobrý nápad pro firmy, které se snaží rozvíjet své podnikání, ale hackeři se do tohoto nástroje infiltrovali. Problém je v tom, že jen málo věcí brání zločincům v tom, aby využili nově registrované nebo napadené firemní účty na LinkedIn k vytváření vlastních reklamních kampaní pomocí Slinků. Urlscan.io , bezplatná služba, která poskytuje podrobné zprávy o všech naskenovaných URL adresách, také nabízí historický pohled na podezřelé odkazy odeslané jinými uživateli. Toto vyhledávání pomocí Urlscanu odhaluje desítky nedávných phishingových útoků, které zneužily funkci Slinku.
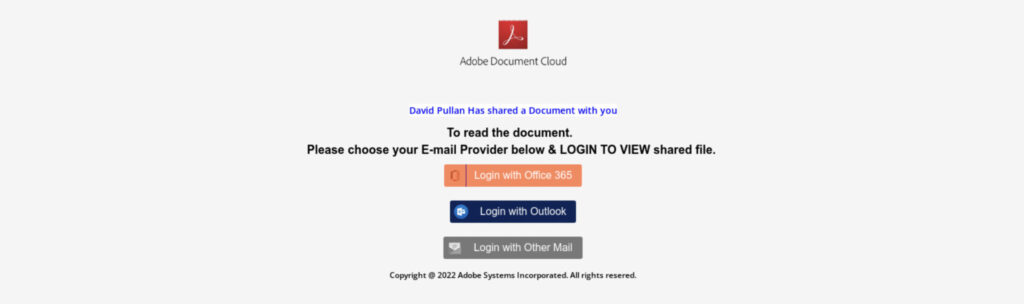
Níže je uveden příklad útoku z ledna 2022, kdy hackeři použili odkazy na LinkedIn.com k přesměrování uživatelů na web, který falešně používá Adobe a vyzývá uživatele k přihlášení ke svému e-mailovému účtu Microsoft (a tím hackerům poskytnou své přihlašovací údaje) za účelem zobrazení sdíleného dokumentu:
Adobe není jediným útokem typu Slink Phishing, URLscan objevil další útoky, které parodují Amazon , PayPal a dokonce i daňový úřad (IRS) . Očekává se, že útočníci se u těchto domén nezastaví, zejména pokud budou útoky nadále fungovat klamáním nic netušících uživatelů.
Jednou z bezpečnostních výzev těchto útoků je, že phishingové e-maily využívající Slinky LinkedInu pravděpodobně nebudou blokovány antispamovými a antimalwarovými filtry. Je to proto, že LinkedIn je všeobecně považován za důvěryhodnou doménu a přesměrování zakrývá konečný cíl odkazu.
CyberHoot doporučuje koncovým uživatelům, aby při řešení potenciálních phishingových e-mailů a útoků LinkedIn Slink vždy dodržovali osvědčené postupy a věnovali pozornost:
Pokud si stále nejste jisti, zda by odkaz mohl být škodlivý, můžete použít výše uvedený nástroj https://urlscan.io/ a zjistit, zda se odkaz jeví jako legitimní, nebo zda byl v minulosti součástí útoku na jiné uživatele.
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroj:
Další četba:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Ponaučení: Umělá inteligence dokáže zrychlit a snáze škálovat známé kybernetické útoky. Silné bezpečnostní základy stále...
Více informací
Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informacíDejte svým lidem bystřejší zrak s pozitivním přístupem, který překonává tradiční phishingové testování.

