Jak mnozí vědí, Spojené státy uspořádaly v roce 2020 své desetileté sčítání lidu, které pomohlo určit a zaznamenat statistiky populace v celé zemi. Mezi mnoha dalšími demografickými údaji byly shromažďovány otázky týkající se rasy, pohlaví a velikosti domácností. Spojené království (UK) podobně provádí sčítání lidu každé deset let, ale tamní proběhlo začátkem roku 2021. Hlavní rozdíl mezi sčítáním lidu v USA a Spojeném království spočívá v tom, že v USA se občané mohou odmítnout účastnit, zatímco ve Spojeném království účast vyžaduje zákon. S jakýmkoli požadavkem jsou občané zralí na útok s phishingovými hrozbami, které jsou primární taktikou sociálního inženýrství. Čtěte dále a dozvíte se, co se stalo ve Spojeném království.
V USA můžeme odmítnout vyplnit desetiletý průzkum bez postihu. Ve Spojeném království jsou však povinni dokument vyplnit a zaslat zpět, jinak jim hrozí pokuta 1 000 liber a záznam v trestním rejstříku. Naštěstí pro obyvatele Spojeného království to extrémně zjednodušili a zaslali 16místné kódy do každé rezidence, aby jej mohli během pandemie vyplnit online . Obyvatelé museli formulář vyplnit do 21. března 2021, jinak jim hrozí pokuta.
Věděli, že obyvatelé Spojeného království mají tyto sankce, zejména finanční, a tak se hackeři snažili zneužít uživatele pomocí mimořádných praktik sociálního inženýrství. Zde je návod.
Pokud patříte k těm, kteří ještě nedokončili odevzdání svých sčítacích formulářů, ujistěte se, že se nestanete obětí podvodných zpráv s „připomínkou sčítání lidu“ rozesílaných hackery. Kyberzločinci zneužívají skutečnosti, že sčítání lidu probíhá online, a snaží se uživatele phishingem obelstít o data, která by jinak neposkytli.
Zde je příklad podvodu se sčítáním lidu, který byl zaslán týmu kybernetické bezpečnosti – podvodná textová zpráva (SMS) s „upozorněním“ o dokončení vašeho sčítání lidu:
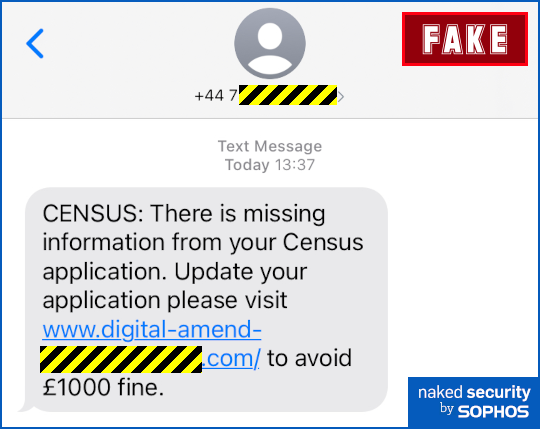
První tip – před kliknutím zkontrolujte URL adresy všech textových zpráv. Zde si všimnete, že URL adresa nekončí na „.gov.UK“, což je očekávaná doména webových stránek kontrolovaná britskou vládou. URL adresy, které končí na „.com“, se dají získat velmi snadno a často stojí několik dolarů měsíčně. Nákup domén , které končí na „.Gov.UK“, je velmi obtížný ( ale ne nemožný ), stejně jako u většiny vládních domén. Záludné je, že pokud nevěnujete pozornost URL adrese, můžete být snadno oklamáni, bez ohledu na to, jak technicky zdatní jste. Podívejte se na níže uvedené příklady:
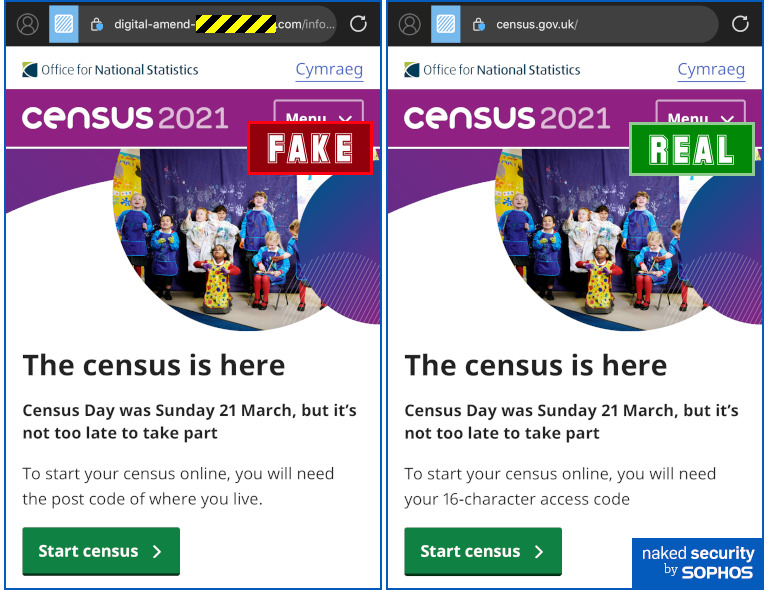
Místo 16místného kódu falešný formulář požaduje poštovní směrovací číslo. Otázky, které vám hackeři položí, pokud zadáte poštovní směrovací číslo, vypadají na webu, který vypadá jako skutečný, stejně jako skutečné otázky ze sčítání lidu. Problém je v tom, že vše, co o sobě a své domácnosti prozradíte, jde přímo ke zlodějům, nikoli do Úřadu pro národní statistiku.
Zločinci ve svých formulářích udělali několik gramatických chyb, kterých by si rodilý mluvčí angličtiny mohl všimnout, a ty by byly dalším prozrazením, spolu s falešným názvem domény, ale podvodníci velmi věrohodně napodobili „vzhled a dojem“ britského Úřadu pro národní statistiku. Bohužel, pokud odpovíte na několik otázek dříve, než si uvědomíte, že se jedná o podvod, hackeři budou mít stále všechny odpovědi, které jste do té doby zadali. Než zadáte jakákoli data, vyplatí se věnovat více času kontrole svého online prostředí.
Phishingové a Smishingové útoky jen tak nezmizí, je proto nezbytné zůstat v bezpečí jak v práci, tak v osobním životě. CyberHoot doporučuje, jak si zajistit bezpečnost v každodenním online životě:
Zdroje:
Další četba:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

