نشر خبراء الأمن السيبراني في شركة Guardicore تقريرًا حول المخاوف الأمنية المتعلقة بميزة "الاكتشاف التلقائي" من مايكروسوفت. ففي غضون أربعة أشهر، جمعوا أكثر من 372,072 بيانات اعتماد نطاق ونحو 100 ألف كلمة مرور فريدة على خوادم Exchange الخاصة بهم، وذلك عن طريق تسجيل نطاقات المستوى الأعلى "autodiscover.com" مثل autodiscover.com.br (البرازيل) أو autodiscover.com.uk (المملكة المتحدة).
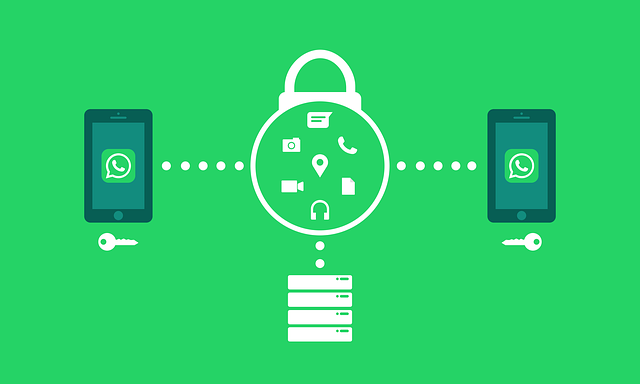
يُتيح تطبيق واتساب ، المملوك لشركة فيسبوك، للمستخدمين إرسال الرسائل النصية وإجراء المكالمات الصوتية ومشاركة المستندات مع مستخدمي واتساب الآخرين. يُزعم أن طلاق جيف بيزوس عام 2018 كان مرتبطًا بسرقة صور نتيجة ثغرة أمنية في واتساب على هاتفه، سمحت للمخترقين بسرقة صور له مع عشيقته. ومنذ ذلك الحين، يعمل واتساب على تحسين سمعته الأمنية.
في ربيع وصيف عام 2021، تمكن قراصنة إلكترونيون من اختراق برنامج إدارة المشاريع الخاص بالأمم المتحدة، " أوموجا" ، والوصول إلى الشبكة وسرقة بيانات حساسة لاستخدامها في هجمات لاحقة. ووفقًا لستيفان دوجاريك، المتحدث باسم الأمين العام للأمم المتحدة، كما ورد بالتفصيل في هذا التقرير ، فإن " البيانات المسروقة من شبكة الأمم المتحدة يمكن استخدامها لاستهداف وكالات داخل الأمم المتحدة، وربما استُخدمت بالفعل" .
شركة تي-موبايل، التي تُعلن نفسها رائدةً في مجال تقنية الجيل الخامس ، تُصنّف ضمن أسوأ الشركات في مجال اختراقات الأمن السيبراني وفقًا لموقع CyberHoot. فقد تعرّضت الشركة لما لا يقل عن أربع اختراقات خلال السنوات السبع الماضية. ففي عام 2015، سُرقت 15 مليون رقم ضمان اجتماعي وعناوين لمشتركيها. وفي عام 2018، تم اختراق بيانات مليوني مشترك . وفي عام 2019، كشفت الشركة عن بيانات مليون مشترك. وأخيرًا، في عام 2020، تعرّضت الشركة لاختراق آخر طالت 200 ألف مشترك. والآن، تبيّن أن كل ما جمعته الشركة على الإطلاق قد سُرق.
في الآونة الأخيرة، تعرضت منصات تداول العملات الرقمية، وهي الأماكن التي يُمكن من خلالها شراء وبيع العملات الرقمية عبر الإنترنت، لهجمات نشطة وناجحة. في إحدى الحالات، سُرقت عملات رقمية بقيمة 600 مليون دولار أمريكي تقريبًا من منصة تداول العملات الرقمية الصينية "بولي نتوركس ". ولحسن الحظ، كان لدى المخترق حسٌّ أخلاقي كافٍ لإعادة معظم المبلغ، إن لم يكن كله (في نهاية المطاف)، إلى "بولي نتوركس" بعد أن وعدت الأخيرة بإصلاح الثغرة التي استغلها. بعد أسابيع قليلة من حادثة "بولي نتوركس"، تعرضت منصة تداول العملات الرقمية اليابانية " ليكويد " لهجوم من قراصنة سرقوا عملات رقمية بقيمة 100 مليون دولار أمريكي. ما الذي يحدث؟
نشر فريق أبحاث ثغرات متصفح إيدج التابع لمايكروسوفت مؤخرًا تفاصيل حول ميزة جديدة قيد التطوير تُسمى "الوضع الآمن للغاية" (SDSM). صُمم هذا الوضع لتحسين الأمان دون التأثير بشكل ملحوظ على الأداء. ولتحقيق ذلك، يُلغي SDSM مُترجمات جافا سكريبت الفورية (JIT) ، التي صُممت لتعزيز سرعة تحميل الصفحات وأداء المتصفح، ولكنها عُرضة للاختراق بشكل كبير.
بازاركالر عصابة إجرامية إلكترونية جديدة تستخدم التصيد الصوتي لخداع ضحاياها وحملهم على تسليم معلوماتهم أو منحهم صلاحية الوصول إلى أجهزتهم. التصيد الصوتي هو ممارسة خبيثة تتمثل في إجراء مكالمات هاتفية أو ترك رسائل صوتية منتحلة صفة شركات موثوقة بهدف الحصول على معلومات شخصية أو مالية من الأفراد. يشبه التصيد الصوتي التصيد الاحتيالي ، ولكنه يتم عبر الهاتف بدلاً من البريد الإلكتروني.
"مع كل هذه العروض مجتمعة، يجب أن تكون CyberHoot تقنية "مُزعزعة" في الصناعة وتسجل عددًا كبيرًا من مقدمي الخدمات المُدارة!"
ماكس كريدر
مدير المشروع | حلول التكنولوجيا الإبداعية
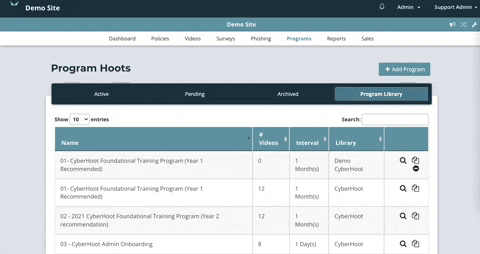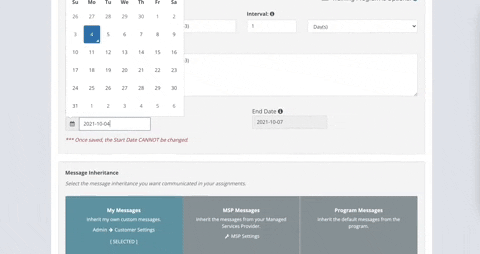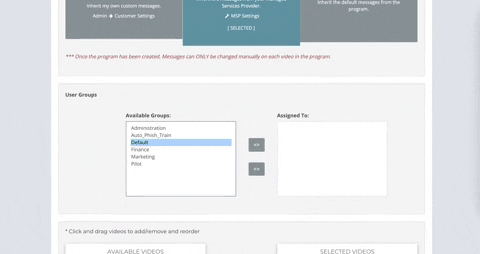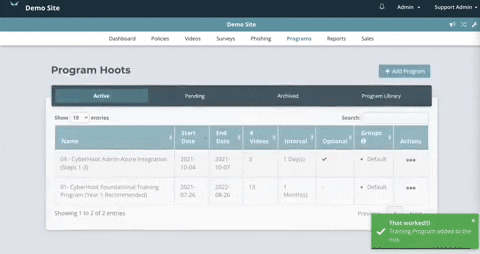
قامت CyberHoot بتحديث وحدة البرنامج لتعكس التغييرات التي طلبها مسؤولو CyberHoot. في السابق، كان يُطلب من المسؤولين "تفعيل" البرنامج قبل تحديد تاريخه ومجموعته. الآن، سهّلت CyberHoot الأمر أكثر، ما عليك سوى التوجه إلى علامة تبويب البرنامج واتباع الفيديو الإرشادي على اليمين.
أضافت CyberHoot ميزةً تُمكّن مُقدّمي الخدمات المُدارة من الردّ كجهة اتصال على أسئلة CyberHoot المُتعلقة بالامتثال وتعيينات المستخدمين. في الماضي، عندما كان المستخدم يُجيب على رسالة بريد إلكتروني من CyberHoot، بغض النظر عن طبيعة الرسالة، كان موظفو CyberHoot يتلقّون السؤال ويردّون عليه. الآن، يُمكن لمُقدّمي الخدمات المُدارة الردّ على استفسارات مستخدميهم من خلال ضبط بريدهم الإلكتروني في بيئة إعادة البيع. للقيام بذلك، اتبع الفيديو على اليمين كدليل إرشادي.
سهّلت CyberHoot على المسؤولين إعداد برنامج الإحالة الخاص بهم حتى لو لم يفعلوا ذلك بعد. ما عليك سوى اتباع التعليمات في الفيديو على اليمين لإعداد مدفوعاتك.
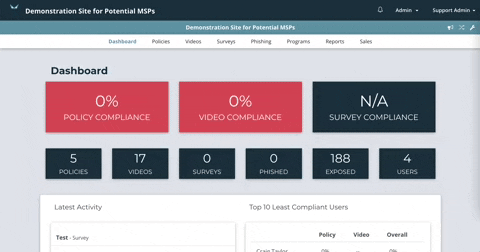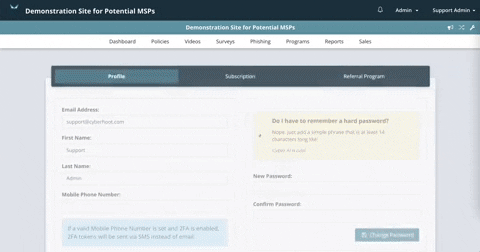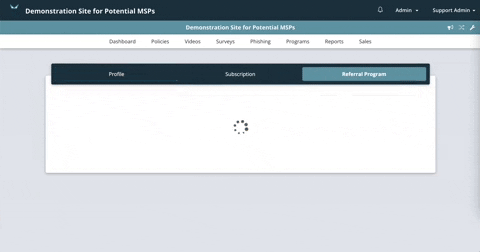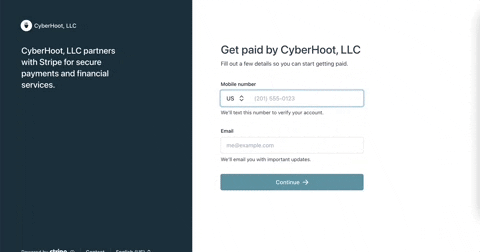
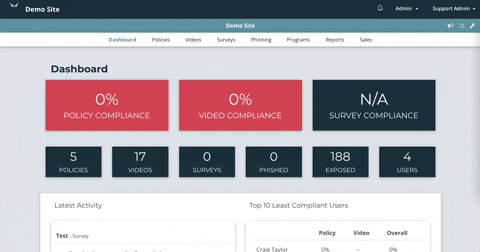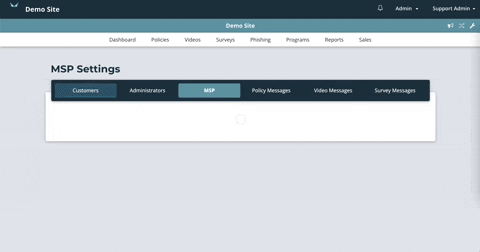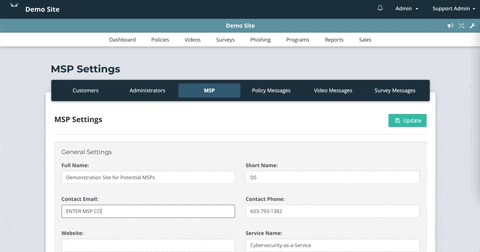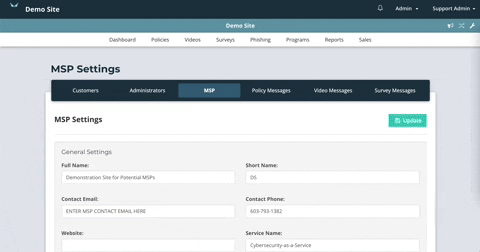
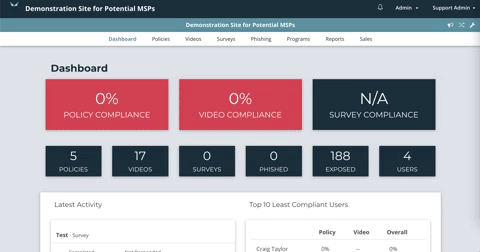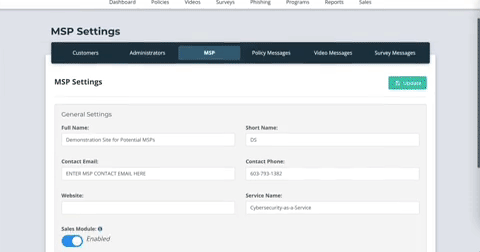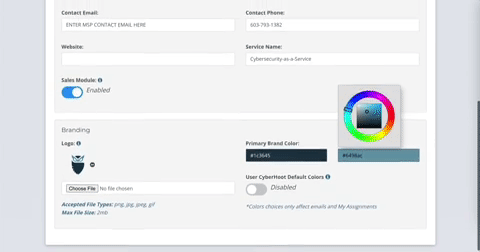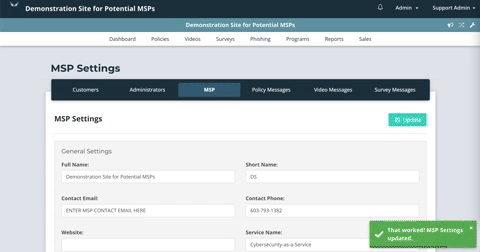
أصبح بإمكان موزعي CyberHoot الآن إضافة علامة تجارية بيضاء لتجربة CyberHoot لمستخدميهم. كما يمكن لمقدمي الخدمات المُدارة/البائعين استخدام شعارهم وألوان شركاتهم في جميع مراسلات CyberHoot لمستخدميهم، مما يُحسّن مظهر الأداة من وجهة نظر المستخدم. يمكن تعديل هذه الإعدادات في قسم "MSP" ضمن "إعدادات MSP". شاهد الفيديو على اليمين للاطلاع على المزيد.
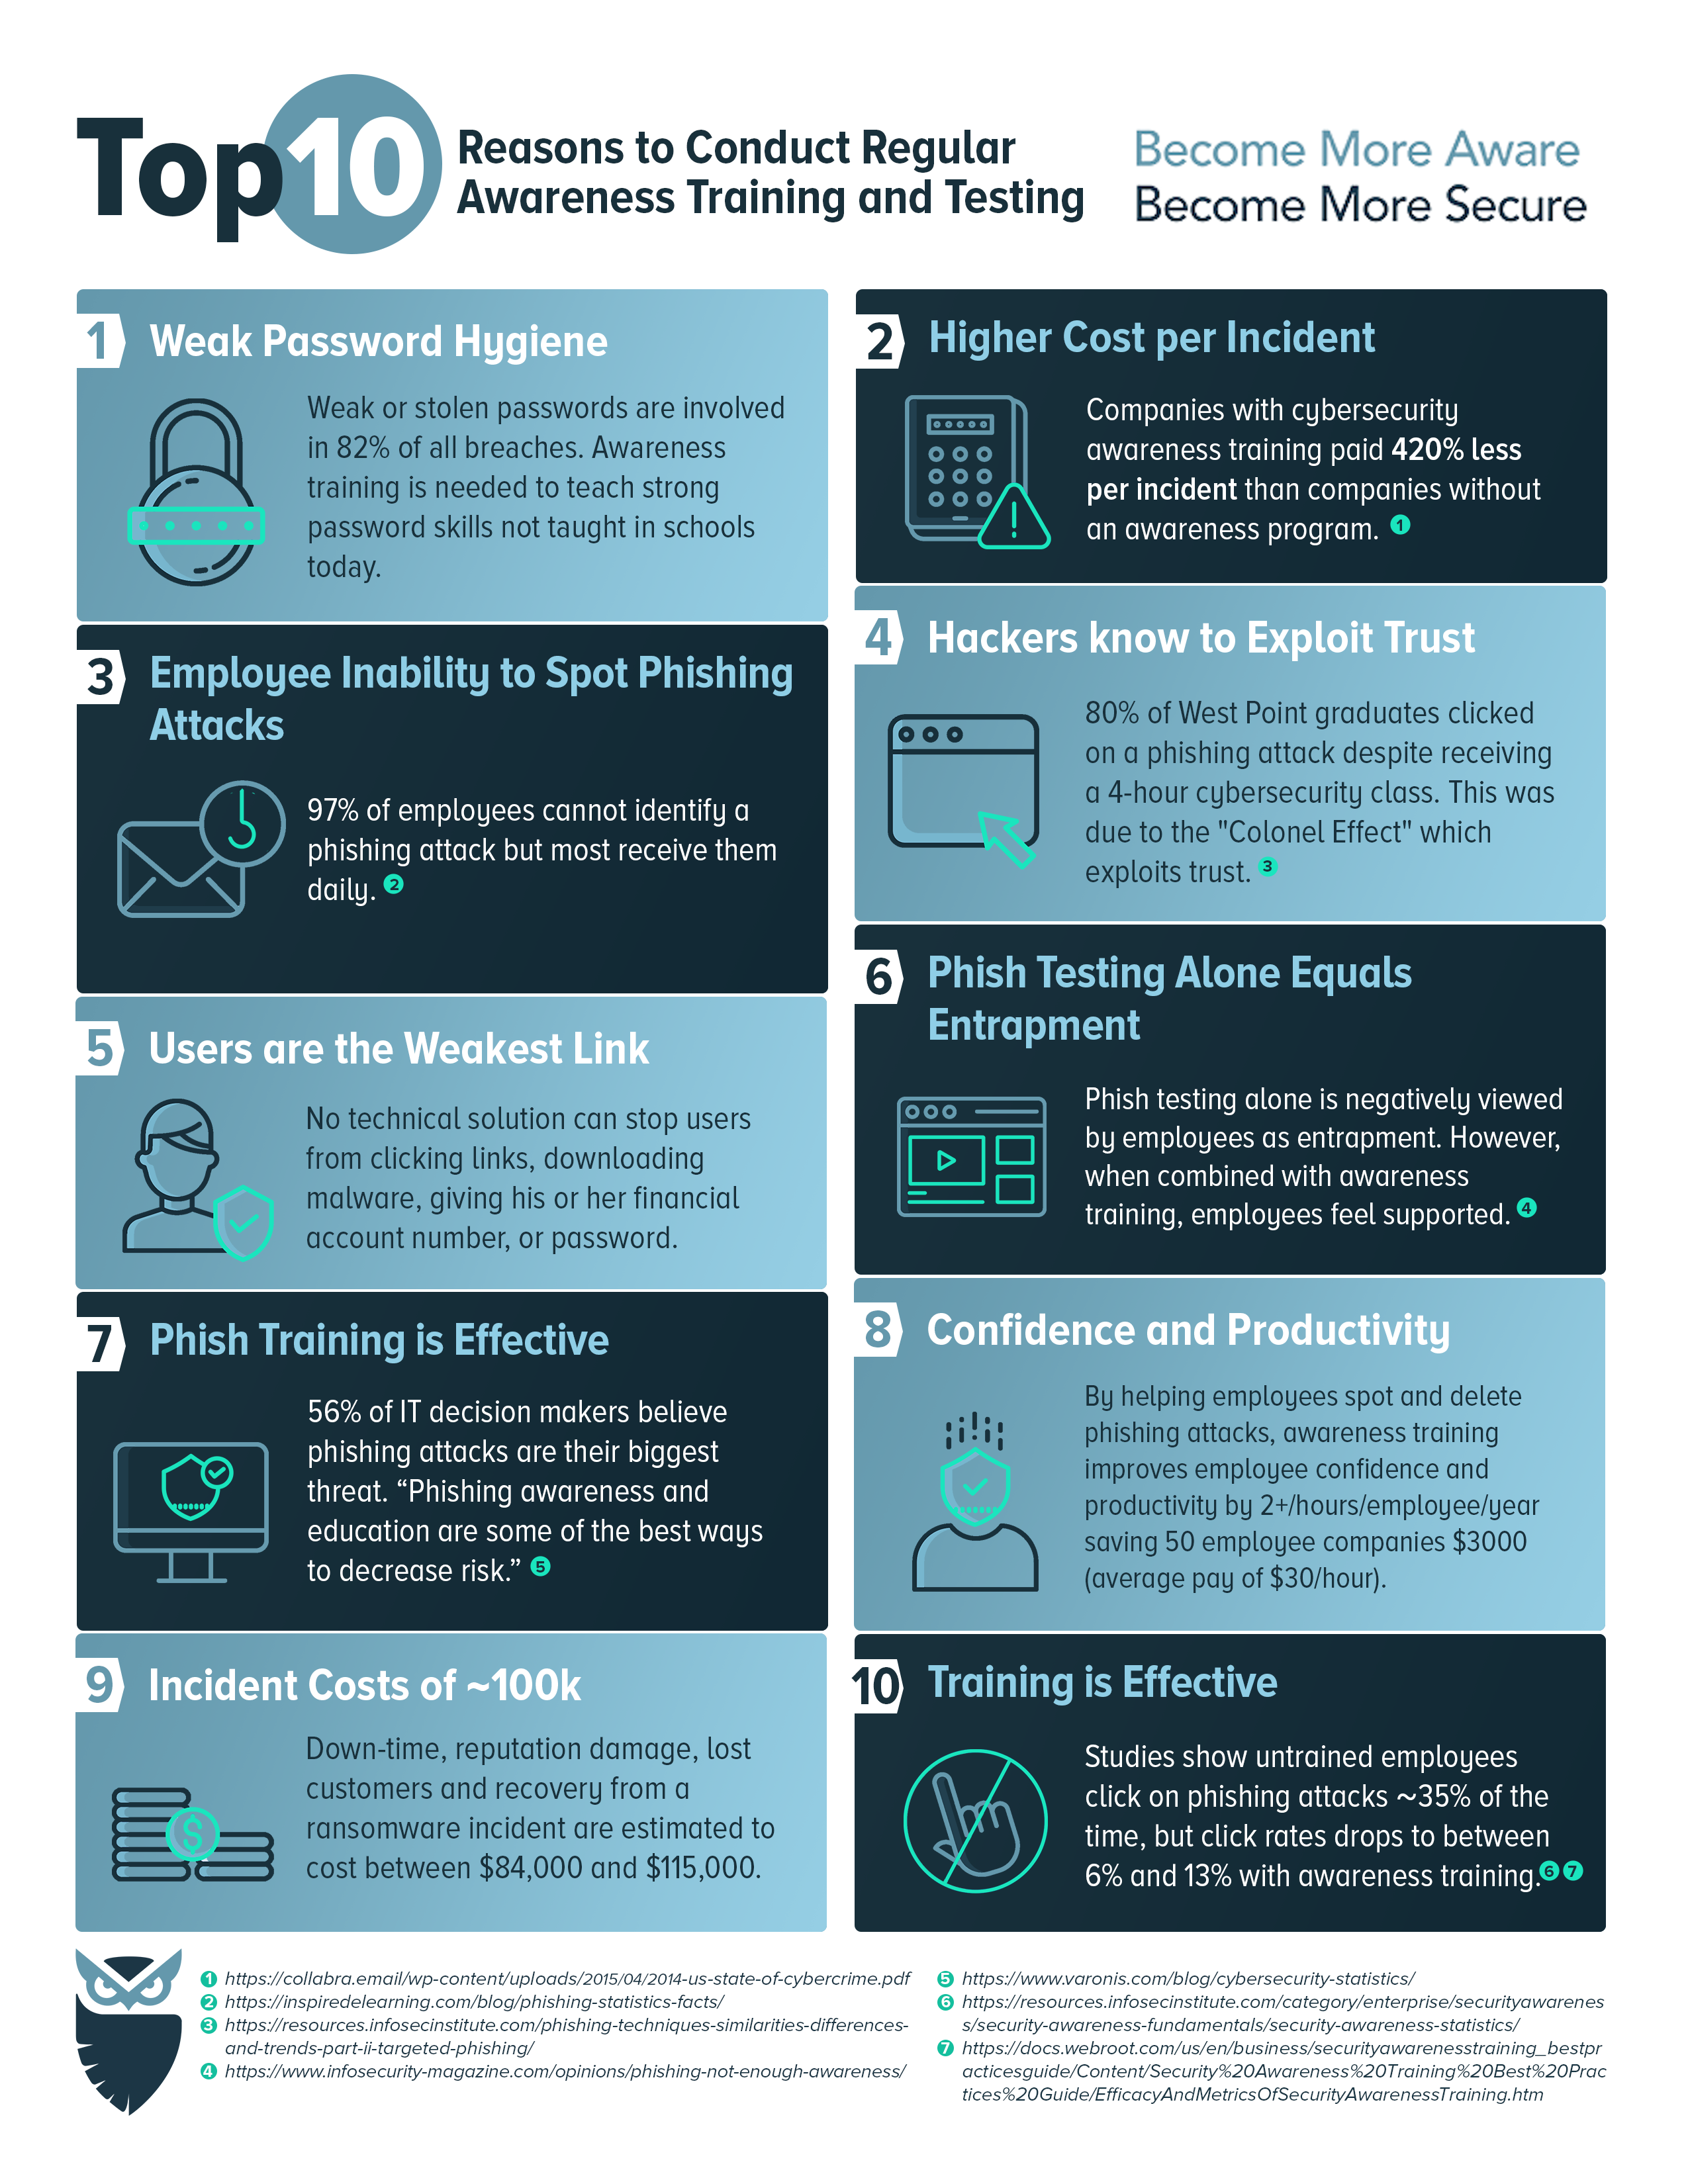
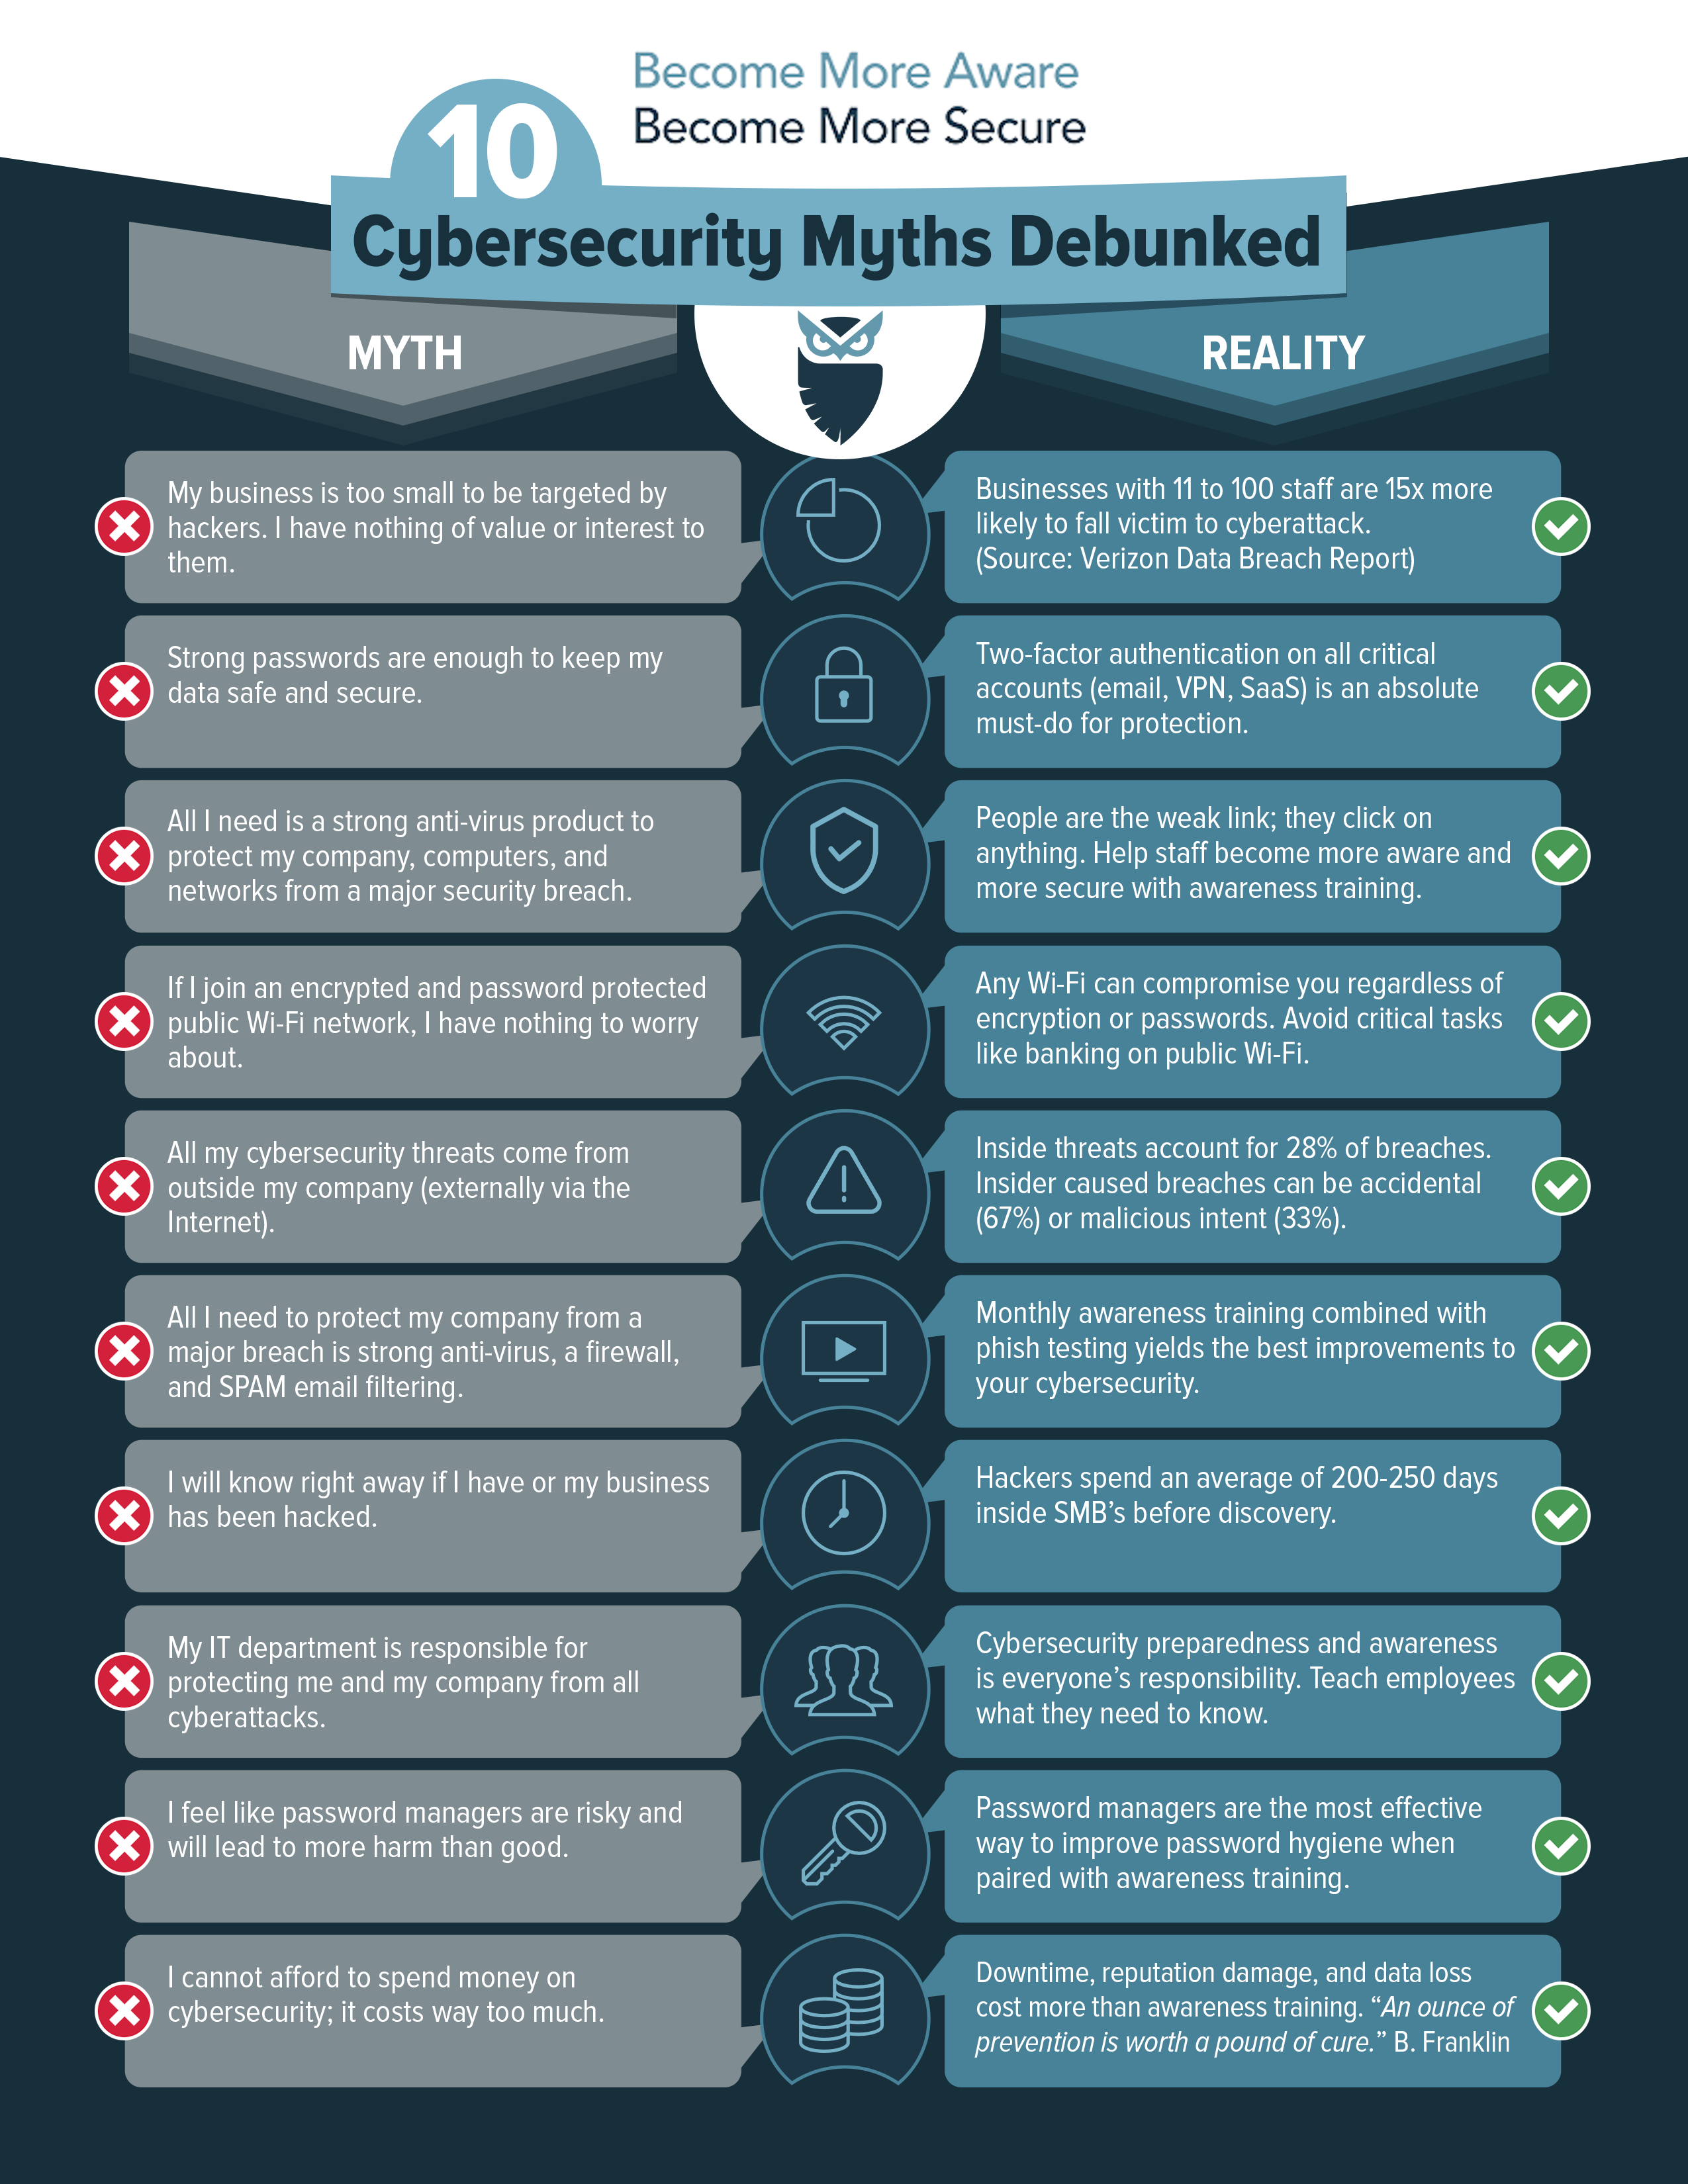
تساهم شركة Cyberhoot في أداء دورها من خلال إصدار وتكليف رسومات بيانية للأمن السيبراني لمدة 31 يومًا - رسم بياني واحد لكل يوم من أيام الشهر - وتوزيعها مجانًا على أعمالك وعملائك وموظفيك. أظهر لقطاعك أنك تستخدم الأمن السيبراني لتميز نفسك أمام عملائك.
فقط توجه إلى صفحة نموذج طلب الرسوم البيانية التوضيحية الخاصة بـ CyberHoot هنا وأكمل النموذج لتحميل الرسومات.
يُصدر موقع CyberHoot أيضًا مقابلات فيديو يومية قيّمة مع كريغ تايلور، الشريك المؤسس، من شركة Mindwhirl ، حيث يتناولان مواضيع مهمة مختلفة في مجال الأمن السيبراني. تفضل بزيارة CyberHoot.com/Vlog لمتابعة أحدث المقابلات!
فيما يلي رسمان بيانيان توضيحيان إضافيان من CyberHoot (فوق الـ 31 يومًا التي نربطها أعلاه) متاحان للاستخدام المجاني.
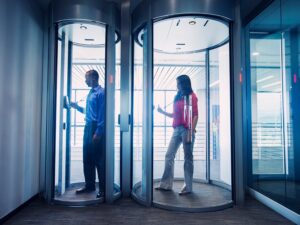
غرفة الحماية هي غرفة صغيرة ذات باب دخول على أحد الجدران وباب خروج على الجدار المقابل. لا يمكن فتح أحد بابي غرفة الحماية إلا بعد إغلاق الباب المقابل وقفله. تُستخدم غرف الحماية عادةً في الأمن المادي لفصل المناطق غير الآمنة عن المناطق الآمنة ومنع الدخول غير المصرح به. تستخدم غرف الحماية الحديثة أبوابًا متشابكة، بحيث يُقفل الباب الآخر تلقائيًا عند فتح أحد الأبواب. يتم التحقق من تصريح المرور بواسطة مفتاح إلكتروني أو بطاقة تعريف بترددات الراديو أو التحقق البيومتري . قد تستخدم بعض الأنظمة تقنية التصوير البصري ثلاثي الأبعاد أو التصوير الحراري لمنع مرور أكثر من شخص عبر غرفة الحماية في الوقت نفسه.
اطلع على كرتنا الكاملة التي تحتوي على أكثر من 400 مصطلح
يوفر CyberHoot وصولاً بدون كلمة مرور. لا داعي لإضاعة الوقت في البحث عن المواقع الإلكترونية، أو إعادة تعيين كلمات المرور، أو تأخير تسجيل الدخول. انقر على رابط بريد إلكتروني للوصول الفوري إلى التدريب!
يتم التعامل مع كل ما تحتاجه لتعلم مهارات الأمن السيبراني عبر البريد الإلكتروني بما في ذلك مهام التدريب والتذكيرات وتقارير الامتثال الإداري و"My CyberHoot".
يُؤتمت CyberHoot حالات عدم الامتثال من خلال إشعارات البريد الإلكتروني للمدير. يُفعّل وضع الامتثال للموظفين لدى المديرين، ما يتيح لك معرفة وضعك دائمًا.
عادةً ما تستغرق جلسات "هوتس" السيبرانية خمس دقائق أو أقل. هذا يضمن تدريب موظفيك بسرعة على الحل الأكثر فعالية.
CyberHoot منصة تدريب مفتوحة للأمن السيبراني. يمكنك استخدام أي فيديو أو ملف PDF لتدريب موظفيك وإدارتهم.
في استطلاع رأي شمل 100 مستخدم لـ CyberHoot، 60% منهم سيشعرون "بخيبة أمل" أو "خيبة أمل كبيرة" إذا تم إيقاف تدريب CyberHoot.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.