نشر خبراء الأمن السيبراني في شركة Guardicore تقريرًا يلخص نتائج أبحاثهم المتعلقة بمخاوف أمنية في ميزة "الاكتشاف التلقائي" من مايكروسوفت. ويشير التقرير إلى تمكنهم من جمع أكثر من 372,072 بيانات اعتماد نطاق، ونحو 100 ألف كلمة مرور فريدة على خوادم Exchange الخاصة بهم خلال أربعة أشهر، وذلك ببساطة عن طريق تسجيل نطاقات المستوى الأعلى "autodiscover.com"، مثل autodiscover.com.br (البرازيل) أو autodiscover.com.uk (المملكة المتحدة). وقد تم تحميل بيانات اعتماد المستخدمين إلى خوادم Guardicore Exchange من قِبل مستخدمي Outlook غير المدركين عبر الإنترنت، نتيجةً لثغرة في ميزة "الاكتشاف التلقائي" في هذه الأداة من مايكروسوفت.
تُسهّل ميزة الاكتشاف التلقائي من مايكروسوفت ، المستخدمة في أجزاء مختلفة من نظام ويندوز بما في ذلك أوتلوك، إعداد الحسابات الجديدة وربطها. صُممت هذه الميزة لمساعدة مستخدمي مايكروسوفت أوفيس على الاتصال بخدمات مايكروسوفت. على سبيل المثال، إذا كنت ترغب في ربط أوتلوك على حاسوبك المحمول بخادم Exchange الذي تديره إدارة تقنية المعلومات لديك، فلن تحتاج إلى معرفة أي مواصفات تقنية لربط الجهازين. كل ما عليك فعله هو إدخال عنوان بريدك الإلكتروني، وإخبار النظام بأنك تبحث عن خادم Exchange، وسيقوم أوتلوك بالبحث عن تفاصيل التكوين تلقائيًا.
وجد الباحثون أنه عندما يحاول المستخدم الاتصال بأدوات مايكروسوفت، يقوم نظام الاكتشاف التلقائي (Autodiscover) بالبحث في قواعد بيانات مايكروسوفت عن نطاق المستخدم في الخلفية. عند حدوث ذلك، تحمل الاتصالات بيانات اعتماد تسجيل الدخول، مما يسمح لقاعدة البيانات بفحص هذه البيانات للتحقق من صحتها. على سبيل المثال، إذا كان البريد الإلكتروني 'CyberAl@CyberHoot.com' مرتبطًا بنطاق 'CyberHoot.com'، فسيبحث النظام في قاعدة البيانات عن اتصالات متاحة بهذا النطاق. تكمن المشكلة في أنه إذا لم يكن هناك أي اتصال متاح بهذا النطاق، فسيبدأ النظام بالبحث عن ' autodiscover.com '، باحثًا عن أي اتصالات سابقة لنظام الاكتشاف التلقائي مرتبطة بهذا النطاق. اكتشف الباحثون أنه بإمكانهم إنشاء نطاقاتهم الخاصة استنادًا إلى ' autodiscover.com ' وسرقة بيانات اعتماد المستخدمين دون علمهم. والأسوأ من ذلك، وجد الباحثون طريقة لخفض مستوى هذه الاتصالات إلى "مصادقة HTTP الأساسية"، مما يجعل جميع بيانات الاعتماد المرسلة إليها " نصًا عاديًا ".
قام باحثو Guardicore بتسجيل عدد من نطاقات "AutoDiscover.com.[country code]" وقاموا بإعداد خوادم ويب للاستماع على جميعها، بما في ذلك:
بمجرد إعداد هذه النطاقات، قامت شركة Guardicore بجمع طلبات الاكتشاف التلقائي غير المرغوب فيها وغير المتوقعة، والتي تتكون من رموز المصادقة أو كلمات المرور النصية العادية التي منحتهم حق الوصول إلى الحسابات المسربة (أي تلك التي لا تستخدم المصادقة الثنائية ).
autodiscover في جدار الحماية لتصفية الويب الخاص بكسيؤدي هذا إلى منع أي تطبيق داخل شبكتك من الاتصال بخوادم الاكتشاف التلقائي الخارجية الضارة. ستحتاج إلى إضافة بعض مواقع السحابة الموثوقة إلى القائمة المسموح بها، على سبيل المثال، autodiscover.outlook.com إذا كنت تستخدم هذه الخدمات.
تحمي المصادقة متعددة العوامل أعمالك من سرقة كلمات المرور، لأن المتسللين لا يملكون آليات المصادقة الثانوية لديك، مثل الرسائل النصية أو رموز المصادقة. سيوفر هذا حماية جزئية للمستخدمين الذين تنازلوا عن بيانات اعتمادهم بسبب هذا الخلل.
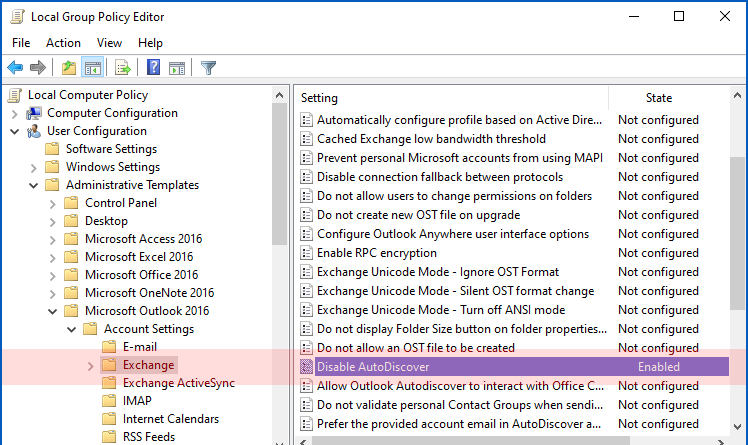
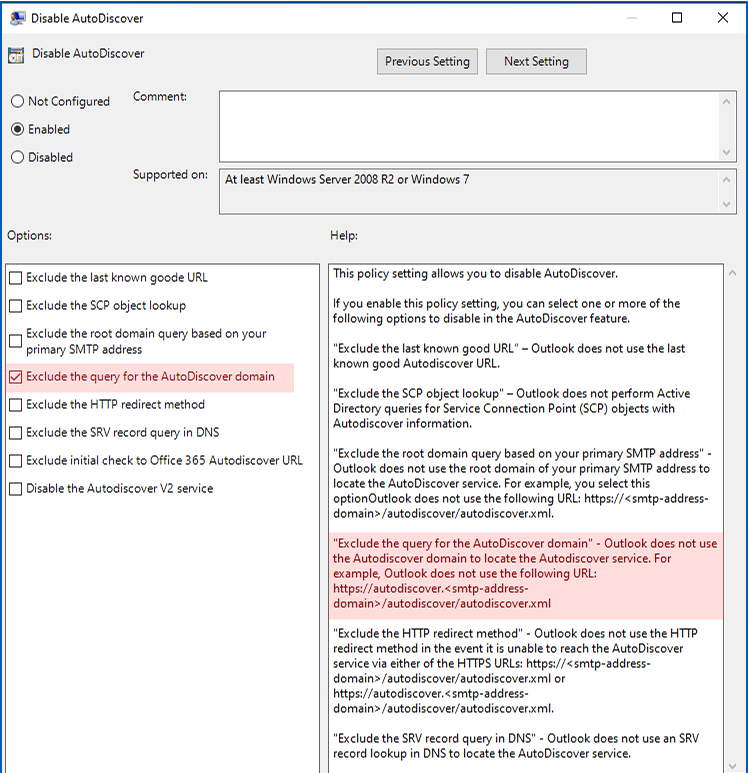
في محرر نهج GPEDIT أو من وحدة التحكم في إدارة نهج المجموعة، انتقل إلى تكوين المستخدم > قوالب الإدارة > برنامج Microsoft Outlook 2016 [تعديل حسب الإصدار] > إعدادات الحساب > التبادل. انقر على Disable Autodiscover، اختر [Enable] وتشغيلها استبعاد الاستعلام لمجال الاكتشاف التلقائيوفقًا لمايكروسوفت، هذا يعني أن "لن يستخدم Outlook عنوان URL التالي: https://autodiscover.[DOMAIN]]/autodiscover/autodiscover.xml".
الصور أدناه هي للإشارة إلى هذا الإجراء الأمني.
بالإضافة إلى تعطيل ميزة الاكتشاف التلقائي، من المهم تذكر وجود طرق أخرى لتحسين مستوى الأمان السيبراني لديك. توصي CyberHoot بأفضل الممارسات التالية لحماية الأفراد والشركات من الهجمات الإلكترونية والحد من أضرارها:
المصدر
قراءة إضافية:
إساءة استخدام Microsoft Autodiscover لجمع طلبات الويب وبيانات الاعتماد
ثغرة الاكتشاف التلقائي في Microsoft Exchange تُسرّب بيانات الاعتماد
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.