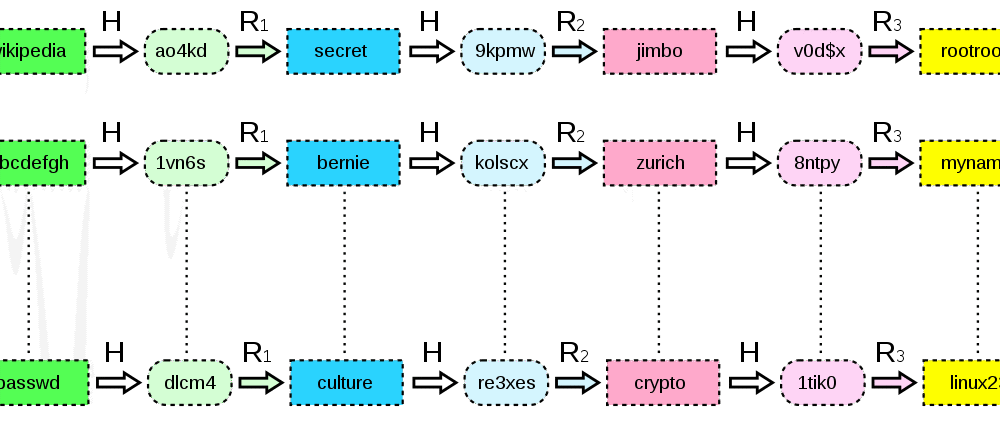
كانت جداول قوس قزح أداةً تُستخدم لاختراق دوال التشفير التجزئية بهدف اكتشاف كلمات المرور الأصلية باستخدام قاعدة بيانات مصادقة مُعدّة مسبقًا . تعتمد حلول جداول قوس قزح على خوارزمية للبحث عن المعلومات اللازمة لفك تشفير كلمات المرور التجزئية بسرعة. ورغم أن خوارزميات التشفير والتمليح الحديثة لكلمات المرور قد قللت من فعالية جداول قوس قزح إلى حد كبير، إلا أن هناك العديد من التطبيقات التي لا تستخدم هذه الأدوات المتاحة بسهولة، وتعتمد بدلاً من ذلك على كلمات مرور مُجزأة بشكل فردي إما بسبب الكسل أو عدم الانتباه إلى التفاصيل المهمة.
تنبع فكرة استخدام جداول قوس قزح أو غيرها من أساليب كسر التجزئة من استخدام تجزئة كلمات المرور في قواعد بيانات المصادقة. أي نظام يستخدم كلمات مرور للمصادقة يجب أن يخزنها بشكل أو بآخر. أسوأ الاحتمالات هو أن يخزن مطور التطبيق كلمات المرور كنص عادي، مما يجعل كلمات مرور جميع المستخدمين المسجلين عرضة للوصول غير المصرح به من قِبل المتسللين أو حتى مسؤولي النظام الداخليين. على الرغم من أن هذه الممارسة السيئة معروفة منذ عقود، إلا أنها لا تزال شائعة في التطبيقات عبر الإنترنت.
يقوم بعض المبرمجين بحساب تجزئة واحدة لكلمة المرور، وهو إجراء قد يبدو غير مجدٍ بعض الشيء، وإن كان يُقال إنه غير مجدٍ. هناك خوارزميات تجزئة شائعة تُحوّل كلمات المرور إلى ما قد يبدو سلاسل عشوائية من الأحرف، ولكن في الواقع، من السهل جدًا إجراء هندسة عكسية لها باستخدام جدول قوس قزح. عند المصادقة على نظام ما، تُهشّم كلمة المرور التي تُدخلها باستخدام نفس الخوارزمية المُستخدمة لتخزين كلمة المرور في قاعدة بيانات كلمات المرور. إذا تطابقت قيم التجزئة، تكون المصادقة ناجحة. وهنا يأتي دور جدول قوس قزح.
يخزّن جدول قوس قزح جميع تجزئات كلمات المرور النصية البسيطة أحادية الاتجاه، من حرف واحد إلى 1 أو 7 أحرف. (يستهلك جدول قوس قزح من 8 أحرف لخوارزمية تجزئة بسيطة ما يصل إلى 8 بيتابايت من مساحة قاعدة البيانات للتخزين!). عندما يسرق مخترق ذاكرة تخزين مؤقتة لتجزئات كلمات المرور البسيطة، يمكنه البحث عن قيمة التجزئة في جدول قوس قزح للعثور على كلمة المرور النصية.
مع ظهور تقنية إضافة الملح إلى كلمات المرور التي تصل إلى 32 حرفًا، لم تعد جداول قوس قزح تُستخدم لإجراء عمليات البحث هذه (المصدر: جداول قوس قزح انتهت ). والأهم من ذلك، أن العديد من البرامج الثنائية القياسية تُجري تجزئة تكرارية لكلمات المرور. في هذه العملية، تُجزأ كلمة المرور المُضافة إليها الملح بشكل متكرر لعدد محدد من المرات، وتُخزن قيمة التجزئة النهائية، ولنقل القيمة 764، في قاعدة البيانات للمقارنة لاحقًا عند محاولة تسجيل الدخول إلى التطبيق. لا تستطيع جداول قوس قزح اختراق كلمات المرور هذه.
عندما يسرق المخترقون مجموعة كلمات مرور، يمكنهم تحديد ما إذا كانت كلمات المرور مُملّحة ومُجزأة N مرة بسرعة، وذلك باستخدام جدول قوس قزح للبحث عن أفضل 100 كلمة مرور. إذا وجدوا تطابقًا، يمكنهم العمل بشكل عكسي لتحديد ما إذا كان المبرمجون كسولًا ولم يُملّحوا كلمات المرور أو يُجزّؤوها تكراريًا أو كليهما. في كثير من الأحيان، يتجاهل المطورون هذه الخطوات المهمة، لذا يحصل المخترقون الآن على كلمات مرورك عن طريق هندستها عكسيًا على جدول قوس قزح بسيط.
جداول قوس قزح طريقة سريعة وفعالة لاختراق كلمات المرور غير المملحة والمُجزأة. إذا كنت تُطوّر تطبيقًا في شركتك الصغيرة والمتوسطة، فتأكد من الاستفسار عن كيفية تخزين كلمات المرور. اسأل المطور عن حجم SALT (8 أحرف صغيرة، 32 حرفًا كافية)، ثم اسأله عن عدد التكرارات التي يُجريها على كلمات المرور قبل تخزين القيمة المُجزأة. يُجري LastPass تجزئة كلمات المرور لأكثر من 100,000 مرة على كلمة المرور الرئيسية. قد يكون هذا مُفرطًا بالنسبة لمؤسستك، ولكن يُفترض أن يكون من بضع مئات إلى آلاف التكرارات.
تشمل وظائف التمليح والتجزئة الشائعة ما يلي: " Argon2 و scrypt و bcrypt و PBKDF2 ".
مهما كان ما تفعله، اعتبر هذا متطلبًا أساسيًا في تطوير تطبيقك. إذا لم تتمكن من دمج SSO في مخطط كلمة المرور، وكنت بحاجة إلى تخزين تجزئات كلمات المرور، فعليك استخدام التمليح والتجزئة التكرارية لقاعدة بيانات كلمات المرور باستخدام الأدوات المذكورة في هذه المقالة.
مصادر:
قراءة إضافية:
كيفية تأمين موقع الويب الخاص بك ضد خروقات البيانات
التشفير والتجزئة والتمليح: ما الفرق بينهما؟
المصطلحات ذات الصلة:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.