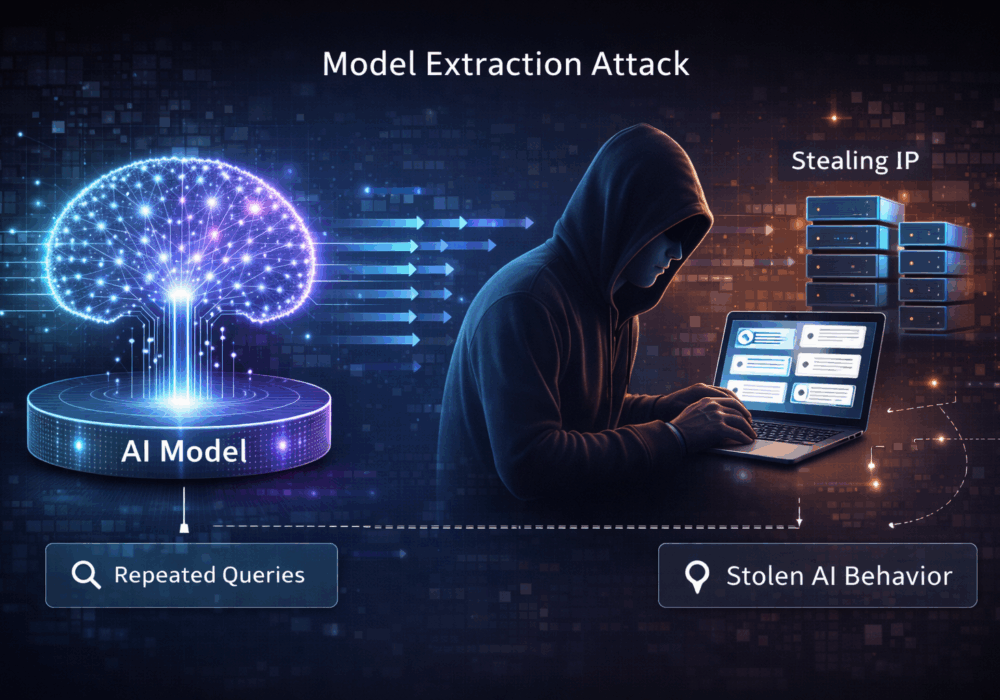
هجوم استخلاص النموذج هو أسلوب يقوم فيه المهاجم باستعلام متكرر عن نموذج تعلم آلي أو ذكاء اصطناعي مُستضاف لاستنتاج سلوكه الداخلي أو محاكاته أو تقريبه . وبمرور الوقت، يستطيع المهاجم بناء نموذج بديل يُحاكي النموذج الأصلي بدقة، ما يُتيح له سرقة الملكية الفكرية دون الوصول المباشر إلى شفرة النموذج أو أوزانه.
تستغل هذه الهجمات ما يلي:
الهدف ليس سرقة البيانات، بل سرقة النماذج.
بالنسبة للشركات الصغيرة والمتوسطة الحجم، غالباً ما يمثل استخراج النماذج خطراً غير مرئي ، خاصة عند تقديم ميزات مدعومة بالذكاء الاصطناعي خارجياً.
وتشمل التأثيرات الرئيسية ما يلي:
بالنسبة للشركات الصغيرة والمتوسطة، فإن استخراج النماذج يحول الذكاء الاصطناعي من أصل إلى عبء إذا لم تكن هناك حماية كافية.
بالنسبة لمقدمي الخدمات المُدارة، فإن المخاطر أكبر وأوسع نطاقاً.
تشمل الاعتبارات الرئيسية ما يلي:
تستهدف هجمات استخراج النموذج كيفية تصرف النموذج ، وليس كيفية بنائه.
للشركات الصغيرة والمتوسطة ومزودي خدمات تكنولوجيا المعلومات:
قراءة إضافية:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.