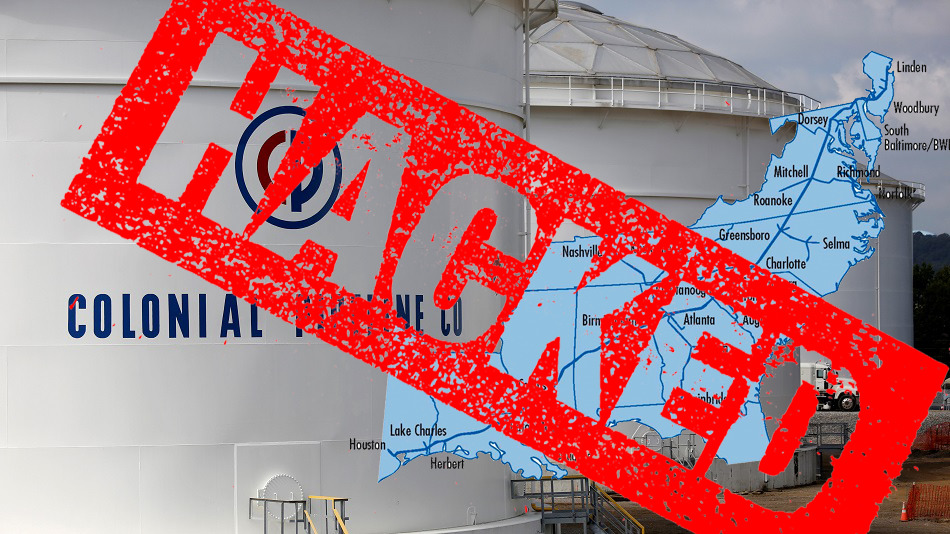
أوقفت شركة كولونيال بايبلاين، أكبر خط أنابيب في الولايات المتحدة، عملياتها بسبب هجوم إلكتروني ببرنامج الفدية . ينقل خط الأنابيب 45% من الوقود المستخدم على الساحل الشرقي للولايات المتحدة، ويمتد من تكساس إلى منطقة خليج نيويورك. أصدرت الشركة بيانًا في 7 مايو 2021، أعلنت فيه أنها علمت بتعرضها لهجوم إلكتروني.
لقد تأكدنا منذ ذلك الحين من أن هذه الحادثة تتعلق ببرنامج فدية. واستجابةً لذلك، أوقفنا بعض الأنظمة بشكل استباقي لاحتواء التهديد، مما أدى إلى توقف جميع عمليات خط الأنابيب مؤقتًا، وأثر على بعض أنظمة تكنولوجيا المعلومات لدينا.
بحسب بلومبرج وول ستريت جورنال ، فإن خبراء الاستجابة لحوادث الأمن السيبراني من شركة فاير آي يساعدون في التحقيق، وقد ربطوا الهجوم بنوع من برامج الفدية يسمى دارك سايد.
بدأت منظمة DarkSide للجرائم الإلكترونية نشاطها في أغسطس 2020، ونشرت حتى الآن (مايو 2021) بيانات مسروقة من أكثر من 40 ضحية. لم يتضح بعد المبلغ الذي يطالب به المهاجمون، أو ما إذا كانت شركة Colonial Pipeline قد دفعت فدية للمخترقين. مع ذلك، أشار تقرير لوكالة بلومبيرغ إلى أن مجرمي الإنترنت الذين يقفون وراء الهجوم سرقوا 100 غيغابايت من البيانات من شبكتها. وللمقارنة، دفعت شركة Travelex، وهي شركة صرافة عملات أجنبية مقرها لندن، 2.3 مليون دولار لفك تشفير 5 غيغابايت فقط من بياناتها . وبما أن خط الأنابيب فقد 100 غيغابايت من البيانات، يمكن حساب المبلغ الذي قد يطلبه المخترقون من Colonial (40-50 مليون دولار). ربما لا تستطيع Colonial دفع الفدية لأن وزارة الخزانة الأمريكية حظرت مدفوعات برامج الفدية بالبيتكوين في خريف العام الماضي. إذا اقتصرت عملية تشفير بيانات Colonial على برنامج الفدية فقط، فسيتوقف عمل الشركة لبضعة أيام ريثما تستعيد البيانات من النسخ الاحتياطية. ومع ذلك، يبدو أن منظمة الجانب المظلم تهدد أيضاً بالكشف عما يمكن افتراضه فقط بأنه معلومات حساسة وضارة على الإنترنت.
شهدت الهجمات الإلكترونية التي تستهدف المرافق العامة والبنية التحتية الحيوية ارتفاعًا ملحوظًا في السنوات الأخيرة. تكمن إحدى مشكلات هذا التوجه في أن أنواعًا جديدة من برامج الفدية لا تكتفي بتشفير بيانات الضحية، بل تقوم أيضًا بتسريب المعلومات ونشر البيانات المسروقة علنًا في حال عدم دفع الفدية. يُطلق على هذا النوع من برامج الفدية اسم " برامج التسريب ". وقد رصدت شركة CyberHoot هذا التوجه لبرامج التسريب منذ فترة ، حيث بدأ برنامج Maze Ransomware هذه الاستراتيجية الجديدة منذ أكثر من عام.
استنادًا إلى البيانات التي جمعتها Check Point و HackerNews ، فقد زادت الهجمات الإلكترونية التي تستهدف المرافق الأمريكية بنسبة 50٪ في المتوسط أسبوعيًا في عام 2021، من 171 في بداية مارس إلى 260 بحلول نهاية أبريل.
استحوذت برامج الفدية الخبيثة على اهتمام البيت الأبيض وقطاع الأعمال على حد سواء. وقد تم تشكيل فريق عمل متخصص ببرامج الفدية الخبيثة (RTF) مؤخرًا، يجمع بين الجهات العامة والخاصة لتبادل الأفكار حول سبل التصدي لهذه الظاهرة الخطيرة. يتألف فريق العمل من خبراء بارزين في مجال الأمن السيبراني، يقدمون الدعم للشركات في مكافحة برامج الفدية الخبيثة بشكل استباقي. وقد بُذلت جهود سابقة لمكافحة هذه البرامج، إلا أن الهدف الرئيسي لفريق العمل هو الحد من تكرار هذه الهجمات وتأثيرها. وبينما يواصل فريق العمل جهوده، لا يمكن لشركتك انتظار حل سحري. هناك إجراءات يجب عليك اتخاذها لتحسين أمنك وتقليل احتمالية وقوعك ضحية لهجمات برامج الفدية الخبيثة، مثل برنامج Colonial.
هناك العديد من التدابير الوقائية الأخرى التي تُساهم في بناء برنامج قوي للأمن السيبراني، بما في ذلك إجراء تقييم للمخاطر ، وبناء إطار عمل لإدارة المخاطر، وتطبيق مختلف وسائل الحماية التقنية. تعرّف على كل هذه التدابير وابدأ في بناء خطة دفاعية شاملة للأمن السيبراني على منصة CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
مصادر:
قراءة إضافية:
وزارة الخزانة الأمريكية تحظر مدفوعات برامج الفدية
تشكيل فريق عمل لمكافحة برامج الفدية
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

