مايكروسوفت تُطلق حماية الرمز المميز: إرشادات عملية لمقدمي الخدمات المُدارة

21 أغسطس 2025 | المدونة مايكروسوفت تُطلق حماية الرمز المميز: إرشادات عملية لمقدمي الخدمات المُدارة

الجزء الثاني من سلسلة Microsoft Entra Security

في الجزء الأول ، استعرضنا كيف تُعزز ميزة حماية الرموز المميزة من مايكروسوفت أمان الجلسات من خلال ربط الرموز المميزة بالجهاز الذي صدرت عليه، مما يُحبط هجمات إعادة استخدام الرموز المميزة وتهديدات انتحال هوية الشركات. أما في الجزء الثاني، فسنتناول اعتبارات النشر العملية التي يجب على مزودي خدمات الإدارة مراعاتها قبل تفعيل هذه الميزة في بيئات العملاء.

مع أن فوائد الأمان واضحة، إلا أن تطبيق حماية الرمز المميز، خاصةً في البيئات الهجينة، أو تلك التي تعتمد بشكل كبير على أجهزة BYOD، أو البيئات القديمة، قد يُسبب بعض المشاكل. يشرح هذا الدليل أهم المخاطر، ويوضح استراتيجيات التخفيف، ويستعرض ممارسات الطرح المُثبتة التي يجب على مُقدمي خدمات الإدارة اتباعها لضمان انتقال سلس.

حماية الرمز في نموذج الدفاع المتعمق

أين تناسب حماية الرمز

  • طبقة: أمن الهوية والوصول
  • الهدف الأساسي: منع اختطاف الجلسة وإعادة تشغيل الرمز المميز بعد اجتياز MFA

لماذا يهم:
تنجم معظم خروقات Microsoft 365 عن اختراق الهوية، أو التصيد الاحتيالي، أو سرقة الرموز، أو اختراق البريد الإلكتروني التجاري (BEC). لا تستطيع تقنية المصادقة الثنائية (MFA) التقليدية إيقاف المهاجم بعد سرقة رمز جلسة صالح. تغلق حماية الرمز هذه الفجوة من خلال ضمان عمل الرموز فقط على الجهاز الذي تم إصدارها منه.

هام: حماية الرموز ليست أداة لحظر التصيد الاحتيالي، أو حماية بيانات الاعتماد، أو منع التنقل الجانبي. إنها أداة احتواء وإنفاذ تُفعّل بعد تسجيل الدخول لمنع إساءة استخدام الرموز.


عناصر التحكم التكميلية للنهج الطبقي

1. تعزيز الاعتماد والمصادقة الثنائية (أمن الباب الأمامي)

  • استخدم MFA المقاوم للتصيد الاحتيالي (مفاتيح أمان FIDO2 أو مفاتيح المرور) للحسابات المميزة والعالية المخاطر
  • تعطيل البروتوكولات القديمة (مصادقة POP/IMAP/SMTP الأساسية)
  • سياسات الوصول المشروط الأساسية: تتطلب MFA، وتفرض الأجهزة المتوافقة، وتحظر عمليات تسجيل الدخول الخطرة

⬅️ تتبع حماية الرمز المميز المصادقة متعددة العوامل. تقلل هذه الضوابط من احتمالية الاختراق في المقام الأول.


2. أمان الأجهزة ونقاط النهاية (طبقة ثقة الأجهزة)

  • مايكروسوفت Intune: فرض التشفير والتصحيح وDefender وسياسات الامتثال الأخرى
  • المدافع عن نقطة النهاية: إدخال مخاطر الجهاز في الوقت الفعلي إلى الوصول المشروط
  • إدارة تطبيقات الهاتف المحمول (MAM): للأجهزة التي لا تحتوي على ربط رمزي (على سبيل المثال، iOS/Android)

➡ حماية الرمز فعّالة فقط إذا كانت الأجهزة موثوقة. سلامة نقطة النهاية أمر بالغ الأهمية.


3. أمان الجلسة والتطبيق (أثناء الاستخدام)

  • حماية الرمز: ربط رموز الجلسة بجهاز واحد
  • القيود المفروضة من خلال التطبيق: تقييد وصول الأجهزة غير المُدارة إلى الويب فقط
  • تقييم الوصول المستمر (CAE): إلغاء الجلسات على الفور عند ارتفاع إشارات المخاطر (على سبيل المثال، موقع جديد، مخاطر الجهاز)

➡ تعمل عناصر التحكم هذه على الحفاظ على أمان الجلسات بعد تسجيل الدخول، وليس فقط أثناء تسجيل الدخول.


4. المراقبة والاستجابة (اكتشاف الخروقات واحتوائها)

  • سجلات التدقيق الموحدة لـ Microsoft 365: اكتشاف عمليات ربط الرموز الفاشلة وعمليات تسجيل الدخول المشبوهة
  • حلول Microsoft Sentinel أو XDR: ربط تشوهات الجلسة بالتهديدات الأوسع
  • كتيبات الاستجابة الآلية: قفل الحسابات المخترقة أو عزل نقاط النهاية الخطرة

حتى مع ربط الرموز، قد يغير المهاجمون مسارهم. يضمن الكشف الرؤية والاستجابة.


5. حماية البيانات والمخاطر الداخلية (السطر الأخير)

  • سياسات حماية البيانات الشخصية والمخاطر الداخلية الخاصة بشركة Purview: مراقبة سلوك استخراج البيانات
  • حماية المعلومات (ملصقات الحساسية): الحفاظ على تشفير البيانات، حتى في حالة سرقتها
  • عناصر التحكم في مشاركة الملفات الآمنة: منع تكتيكات "التنزيل والابتعاد"

➡ إذا فشلت عناصر التحكم في الجلسة أو الهوية، فإن الأمان المرتكز على البيانات يحد من الضرر.


نقطة نقاش MSP

اعتبر حماية الرموز بمثابة الحاجز المتوسط ​​في نظام دفاعي أوسع قائم على انعدام الثقة:

  • الشهادات + ماجستير الفنون الجميلة أوقف المتسللين عند الباب الأمامي
  • حماية الرمز يمنعهم من سرقة شارة الزائر
  • نقطة النهاية والكشف وضوابط البيانات إيقاف الحركة الجانبية وسرقة البيانات

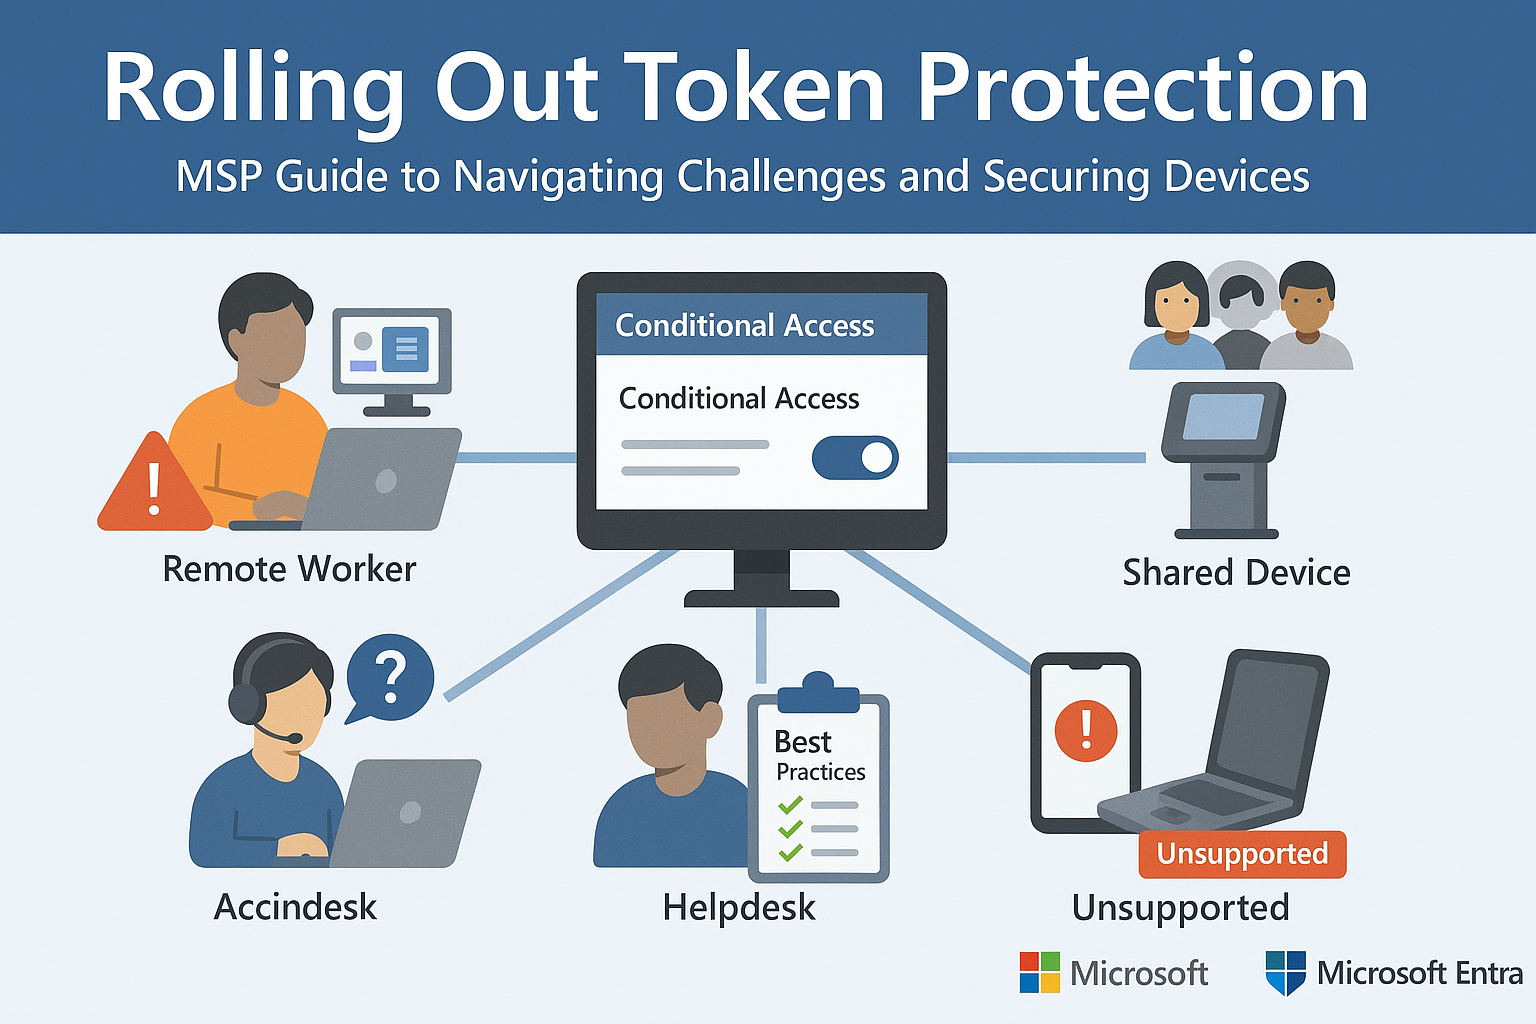
سبعة (7) تحديات شائعة عند تمكين حماية الرمز

1. العاملون عن بُعد على أجهزة BYOD أو الأجهزة غير المُدارة

المشكلة: لا يعمل ربط الرمز المميز إلا على الأجهزة التي تم ربطها داخليًا أو ربطها هجينًا أو تسجيلها.

التأثير: ستفشل الأجهزة الشخصية أو غير المُدارة غير المسجلة في Entra أو Intune في ربط الرمز المميز وستفقد الوصول إلى تطبيقات مثل Outlook أو SharePoint أو Teams.

تخفيف:

  • استخدم مرشحات الوصول المشروط لـ استبعاد مستخدمي BYOD من التنفيذ في البداية
  • تثقيف المستخدمين حول تسجيل أجهزتهم في Entra أو Intune
  • فكر في السماح بالوصول عبر الويب فقط للمستخدمين غير المُدارين

2. استخدام أجهزة متعددة أو مضيفين متعددين من قبل مسؤولي تكنولوجيا المعلومات/المسؤولين

المشكلة: غالبًا ما يستخدم المسؤولون أجهزة افتراضية متعددة، أو جلسات RDP، أو صناديق وسيطة لا تدعم ربط الرموز المميزة.

التأثير: يعطل سير العمل مثل الوصول إلى بوابات Azure/M365 من الأنظمة الثانوية.

تخفيف:

  • تبدأ اختبار تجريبي على مجموعات الإدارة
  • مراقبة سجلات تسجيل الدخول لـ فشل ربط الرمز
  • تشجيع استخدام تدفقات المصادقة ونقاط النهاية المدعومة

3. الأجهزة المشتركة (مثل الأكشاك ومكاتب الاستقبال)

المشكلة: تتطلب حماية الرمز المميز وجود علاقة 1:1 بين الجهاز والمستخدم.

التأثير: تؤدي عمليات تسجيل الدخول المشتركة أو التبديل السريع بين المستخدمين إلى حدوث تعارضات في الجلسات أو أخطاء في التطبيق.

تخفيف:

  • استبعاد مجموعات الأجهزة المشتركة من السياسات المرتبطة بالرموز
  • استكشف البدائل مثل الوصول تعيين or ملفات تعريف Windows لكل مستخدم

4. التطبيقات القديمة وعملاء الجهات الخارجية

المشكلة: قد تتجاوز التطبيقات التي لا تستخدم المصادقة الحديثة (OAuth 2.0 + OpenID Connect) ربط الرمز المميز.

التأثير: قد يواجه المستخدمون أعطالاً في التطبيق، أو فشلاً في تسجيل الدخول، أو سلوكاً غير متوقع.

تخفيف:

  • نشر الوصول المشروط في وضع التقرير فقط
  • استخدم السجلات ل تحديد التطبيقات القديمة
  • تشجيع الهجرة إلى المصادقة الحديثة

5. الأجهزة غير العاملة بنظام Windows (Mac، Linux، Mobile)

المشكلة: لا يدعم ربط الرموز المميزة حاليًا إلا أجهزة Windows 10+.

التأثير: أنظمة macOS و iOS و Android - وحتى تطبيقات Microsoft الرسمية مثل Outlook Mobile - لا تفرض ربط الرموز المميزة.

تخفيف:

  • سياسات القطاع حسب المنصة
  • استعمل توافق الجهاز و سلطة التصديق المستندة إلى التطبيق لحماية هذه النقاط النهائية بشكل مختلف
  • استبعاد أنظمة التشغيل غير المدعومة من السياسات المرتبطة بالرمز

6. بيئات VDI (Citrix وAzure Virtual Desktop)

المشكلة: غالبًا ما تتسبب أجهزة سطح المكتب الافتراضية في تعطيل عملية إقران الرمز المميز/الجهاز بسبب الملفات الشخصية المجمعة وإعادة تعيين الجلسة.

التأثير: إعادة المصادقة المتكررة أو تعطل جلسات التطبيق.

تخفيف:

  • اختبار ربط الرمز المميز في سيناريوهات VDI قبل التنفيذ
  • باستثناء نقاط نهاية VDI بالكامل من سياسة CA هذه

7. ارتباك المستخدم النهائي وحمل مركز المساعدة

المشكلة: عادةً ما تؤدي حالات فشل الربط إلى ظهور "أخطاء تسجيل دخول" غامضة، مما يُحبط المستخدمين ويزيد من حجم التذاكر.

تخفيف:

  • إعداد مستندات الدعم الداخلي مع أمثلة على أخطاء ربط الرموز الشائعة
  • تدريب فرق خدمة المساعدة على تحديد مشكلات تسجيل الأجهزة وحلها بسرعة
  • أرسل الاتصالات المتقدمة للمستخدمين قبل تمكين التنفيذ

أفضل ممارسات النشر

لضمان نجاح عملية الطرح، توصي Microsoft ومحترفو تكنولوجيا المعلومات ذوو الخبرة باتباع النهج التدريجي التالي:

  1. البدء في وضع التقرير فقط
    • محاكاة تأثير السياسة دون حظر الوصول
    • استعمل سجلات تسجيل الدخول لمراقبة الأعطال ضمن "حالة ربط الرمز"
  2. مشروع تجريبي مع قسم تكنولوجيا المعلومات الداخلي أو الأقسام الصغيرة
    • جمع التعليقات من مستخدمي الطاقة واستكشاف المشكلات وإصلاحها في وقت مبكر
  3. تحليل توافق التطبيق ووضع الجهاز
    • استخدام أدوات مثل رؤى السياسة وسجلات Azure AD
    • تحديد المستخدمين على أنظمة التشغيل غير المتوافقة أو العملاء القدامى أو الأنظمة المشتركة
  4. استبعاد المجموعات عالية الخطورة من عملية التنفيذ في البداية
    • BYOD، أجهزة الكمبيوتر المشتركة، مستخدمي VDI، أو المديرين التنفيذيين الذين يعتمدون على منصات متعددة
  5. تثقيف المستخدمين قبل التنفيذ
    • اشرح ال لماذا وراء السياسة
    • توفير روابط لدليل التسجيل الذاتي وقنوات الدعم

الأفكار النهائية لمقدمي الخدمات المدارة

تُعد حماية الرموز خطوة قوية للأمام في منع إعادة استخدام الرموز واختراق البريد الإلكتروني للأعمال، ولكنها ليست "مجرد إعداد وترك". يجب على مزودي خدمات الإدارة التعامل مع عملية النشر بعناية، مع مراعاة السياق وتثقيف العملاء.

من خلال التجربة الحذرة، والاستفادة من وضع التقارير فقط، والتواصل الاستباقي مع المستخدمين النهائيين، يمكن لمزودي خدمات الإدارة (MSPs) تنفيذ هذه الميزة بطريقة تزيد من الحماية إلى أقصى حد دون تعطيل سير العمل.

المصادر والقراءات الإضافية:


أحدث المدونات

ابق على اطلاع بأحدث المستجدات رؤى أمنية

اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

يحتوي تقويمك على ضيف غير مدعو

يحتوي تقويمك على ضيف غير مدعو

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...

اقراء المزيد

اختبار التصيد الاحتيالي الحاصل على براءة اختراع والذي يقدم نفسه

اختبار التصيد الاحتيالي الحاصل على براءة اختراع والذي يقدم نفسه

معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...

اقراء المزيد

تنبيه طارئ: ثغرات PHP الحرجة ("PHP2Shell") تتطلب إجراءً فوريًا

تنبيه طارئ: ثغرات PHP الحرجة ("PHP2Shell") تتطلب إجراءً فوريًا

الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...

اقراء المزيد