تتيح لك رخصة مايكروسوفت من الفئة E2 وما فوق تفعيل ميزة الوصول المشروط المسماة " طلب حماية الرمز المميز لجلسات تسجيل الدخول "، والتي تمنع هجمات إعادة استخدام رمز المصادقة. لماذا لا تُضمّن مايكروسوفت هذه الحماية في جميع مستويات التراخيص؟!
كيفية الحماية من هجمات رمز المصادقة اللاحقة في O365 بدون ترخيص E2 أو أعلى؟
وفقًا لمستخدم Reddit، LookingatCrows، يمكنك ضبط سياسات الوصول المشروط في O365 لمنع إعادة استخدام رموز المصادقة المسروقة. للقيام بذلك، اتبع الخطوات التالية:
1. يتطلب جهازًا متوافقًا
يجب أن تستوفي الأجهزة المتوافقة متطلبات محددة ضمن Intune. لا يمكن تعيين سياسات امتثال إلا للأجهزة في Intune، وهو ما ينطبق عليه إعداد الوصول المشروط.
2. حظر المنصات غير المسموح بها للمستخدم
اجعل أجهزتك (أ) متصلة هجينة، أو (ب) متصلة داخليًا، أو (ج) متصلة من جهاز إدارة أجهزة محمولة آخر عبر التكاملات. احظر أيضًا التسجيل الشخصي للأجهزة. هذا يُقلل إمكانية تسجيل الدخول إلى منصة من مليارات الأجهزة إلى الأجهزة التي تملكها الشركة فقط.
3. تقييد حسب مواقع المنظمة حيثما كان ذلك ممكنا.
هذه هي حماية الموقع الجغرافي التي من شأنها منع المستخدمين من تسجيل الدخول عن بعد من البلدان أو المواقع غير المسموح بها.
تحديث 7 فبراير 2024 - يقوم المتسللون بتضمين روابط وكلاء شريرة ضارة في روابط "إلغاء الاشتراك" التي تبدو غير ضارة.
كشفت تجربة مباشرة حديثة في CyberHoot عن روابط خبيثة لإلغاء الاشتراك، سرقت ملفات تعريف ارتباط الجلسة الخاصة ببريد المستخدم الإلكتروني وحساباته المصرفية. سرق المخترق جلسة البريد الإلكتروني ورمز جلسة مصرفية، مما أدى إلى فشل الهجوم. عندما حدّث المخترق عنوان البريد الإلكتروني لحسابه المصرفي وغيّر كلمة مرور تسجيل الدخول، اتصل قسم مكافحة الاحتيال المصرفي في غضون دقائق للاستفسار عن النشاط. وتمّ حل المشكلة في غضون 30 دقيقة.
الدروس المستفادة من الحادث:
لا تتهاون أبدًا مع أي بريد إلكتروني تتلقاه. سواء كان إشعارًا عامًا، أو جمعية خيرية مفضلة، أو إعلانًا عن نادٍ رياضي. لا داعي لأن يكون عاجلًا أو عاطفيًا. قبل النقر على "إلغاء الاشتراك"، طبّق جميع تدريبات التصيد الاحتيالي التي تعلمتها من هوت فيش (أو غيرهم). ابدأ بالبحث عن مطبعي القرفصاء المجالات.
تأكد من تمكين المصادقة متعددة العوامل على جميع حساباتك لكل نشاط بما في ذلك إعادة تعيين كلمة المرور.
تقديم الضرائب الخاصة بك في وقت مبكرفي هذه الحادثة، تمكن المخترق من الوصول إلى رقم الضمان الاجتماعي وتاريخ الميلاد وعنوان المستخدم. وتم إرسال كل ما يحتاجونه لسرقة الهوية أو تقديم إقراراتهم الضريبية للحصول على استرداد مالي كبير إلى الموقع الذي يختارونه.
10 أغسطس 2023 - أبلغت شركة Microsoft عن الاستيلاء على عدد كبير من الحسابات على الرغم من تمكين MFA؛ evilproxy هو الجاني.
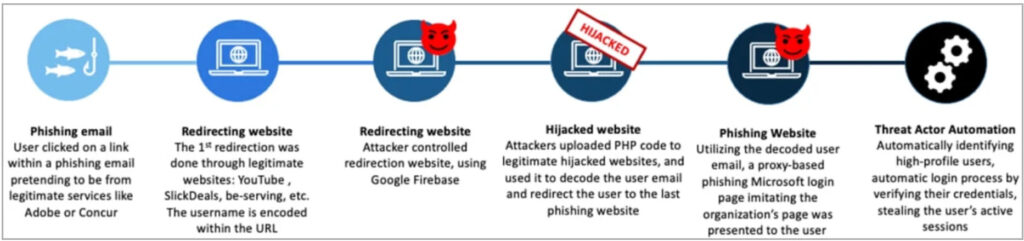
تعرض حسابان من حسابات Microsoft 365 على منصة CyberHoot vCISO للاختراق خلال الـ 24 ساعة الماضية. أجرينا بحثًا حول أسباب اختراق الحسابات المُفعّلة بخاصية المصادقة متعددة العوامل (MFA). إليكم ما توصلنا إليه: أفاد موقع Bleeping Computer أمس بوقوع حادثة استهدف فيها قراصنة مجهولون، يُعتقد أنهم من اليونان، أكثر من 120,000 حساب بريد إلكتروني على Microsoft 365 باستخدام برمجية "EvilProxy" الخبيثة.
نظرة عامة حول كيفية عمل Evil Proxy:
السبب وراء نجاح هذه الطريقة هو أن جلسات الضحية تبدو سليمة عند تسجيل الدخول إلى حسابه على 365. يسمح مفتاح الجلسة المسروق للمخترق بتجاوز المصادقة الثنائية (MFA)، مما يسمح له بإعداد رمز مصادقة ثنائية جديد، وتغيير قواعد إعادة التوجيه، والقيام بأي شيء آخر، حيث تم منحه حق الوصول إلى حساب البريد الإلكتروني على 365 الخاص بالمستخدم المخترق. تحذير:إذا لم تكن قلقًا لمجرد أنك لست مستخدمًا لحساب O365، ففكر مرة أخرى. يحتوي EvilProxy على إصدارات عميل تهاجم حسابات البريد الإلكتروني الخاصة بـ Apple وGoogle وTwitter وGitHub وGoDaddy وPyPI أيضًا.
بعد دخول القراصنة، ماذا يحدث بعد ذلك؟
بمجرد اختراق حساب Microsoft 365، يقوم الجناة بإضافة طريقة المصادقة متعددة العوامل الخاصة بهم (عبر تطبيق Authenticator مع الإشعار والرمز) لتأسيس الثبات.
قد يضيفون أيضًا "قواعد" بريد إلكتروني لإخفاء وجودهم والتواصل الذي يبدؤونه. غالبًا ما يقومون بجمع جميع عناوين البريد الإلكتروني التي تواصل معها المستخدم، ويبدأون في إرسال حملة تصيد احتيالي مماثلة لاستغلال ثقة جهات اتصال صاحب حساب البريد الإلكتروني المخترق.هذه الرسالة الإلكترونية من المدير المالي للشركة. أثق بهذا الشخص، وسأضغط على ملف Adobe أو ملف PDF المرفق، وسأتحقق من صحته لعرضه."
كيفية تحسين الحماية من EvilProxy في أنظمة البريد الإلكتروني الخاصة بك:
فعّل الوصول المشروط عبر ترخيص مايكروسوفت لبريدك الإلكتروني لتقييد عمليات تسجيل الدخول إلى أجهزة ومواقع جغرافية محددة. إذا كان ذلك متاحًا مع ترخيصك، فكّر في تفعيل "السفر المستحيل" قيود.
إذا كان متاحًا، استخدم Microsoft InTune لرفض الوصول إلى الأجهزة غير الموثوق بها (قم بتكوين مثل هذه السياسة في حل إدارة الأجهزة المحمولة الخاص بك).
قم بتمكين والاستفادة من طرق المصادقة بدون كلمة مرور مثل Windows "Hello" for Business (ولكن لاحظ أنه يجب أن يكون لدى مؤسستك أجهزة قادرة على التعرف على السمات الحيوية [التعرف على الوجه أو بصمة الإصبع أو القزحية]).
فكّر في استخدام رمز مادي لطريقة المصادقة متعددة العوامل (مفاتيح أمان FIDO2). تجدر الإشارة إلى أن هذا يتطلب أيضًا أجهزة مستخدم نهائية تدعم المقاييس الحيوية.
تدابير أخرى ينبغي مراعاتها:
قم بتدريب الموظفين على كيفية اكتشاف هجمات التصيد الاحتيالي وحذفها.
اختبر موظفيك باستخدام محاكاة مبتكرة للتصيد الاحتيالي، مثل برنامج HootPhish من CyberHoot. هذه محاكاة واختبار إيجابيان، تعليميان، قائمان على المهام. تُنتج هذه المحاكاة موظفًا أكثر درايةً بالأمن السيبراني، قادرًا على اكتشاف هجمات التصيد الاحتيالي باستقلالية وثقة وكفاءة.
ماذا تفعل بعد الهجوم؟
إعادة تعيين كلمة مرور الضحية وإلغاء جميع الجلسات المسجلة. يُرجى الملاحظة: لا يمكن لـ Microsoft 365 إلغاء رموز الجلسة. لذلك، يمكن للمخترق البقاء نشطًا في الحساب لمدة تتراوح بين ساعة ويوم واحد..
إلغاء جميع التغييرات غير المتوقعة على تكوينات MFA على الحساب.
ابحث عن جميع قواعد التلاعب بالبريد الوارد غير المتوقعة وقم بإزالتها.
تعطيل قواعد إعادة التوجيه الخارجية (ملاحظاتيمكن القيام بذلك على مستوى النطاق لجميع حسابات المستخدمين، وقد يكون قرارًا صائبًا في المستقبل. تأكد من الحصول على الموافقات اللازمة قبل تعطيل جميع عمليات إعادة التوجيه.)
احذر من رسائل البريد الإلكتروني التي تحتوي على مطبعي القرفصاء المجالات.
ابحث عن أدلة على معرفات الجلسة المسروقة.
نشاط غير طبيعي من عناوين IP أو مواقع غير عادية في سجلات تدقيق البريد للحسابات المخترقة.
قم بإجراء فحص بحثًا عن البرامج الضارة على الجهاز المعني. مع أن هذا الفحص لا يرتبط عادةً بالبرامج الضارة، إلا أن هذه الأحداث عادةً ما تتوسع لتشمل طرق اختراق أخرى، بما في ذلك إيداع البرامج الضارة.