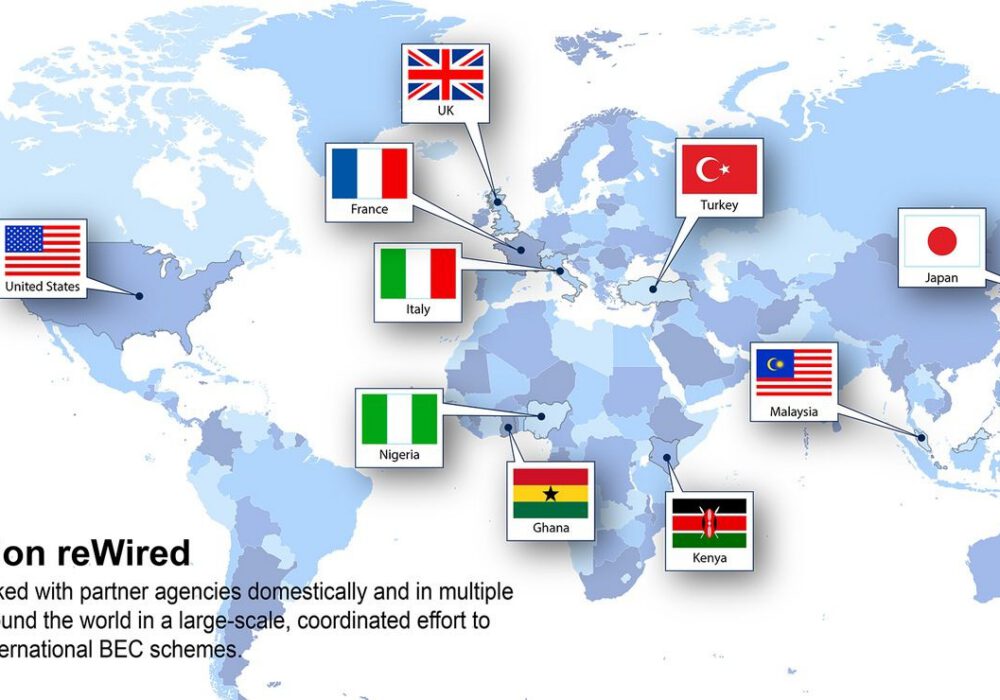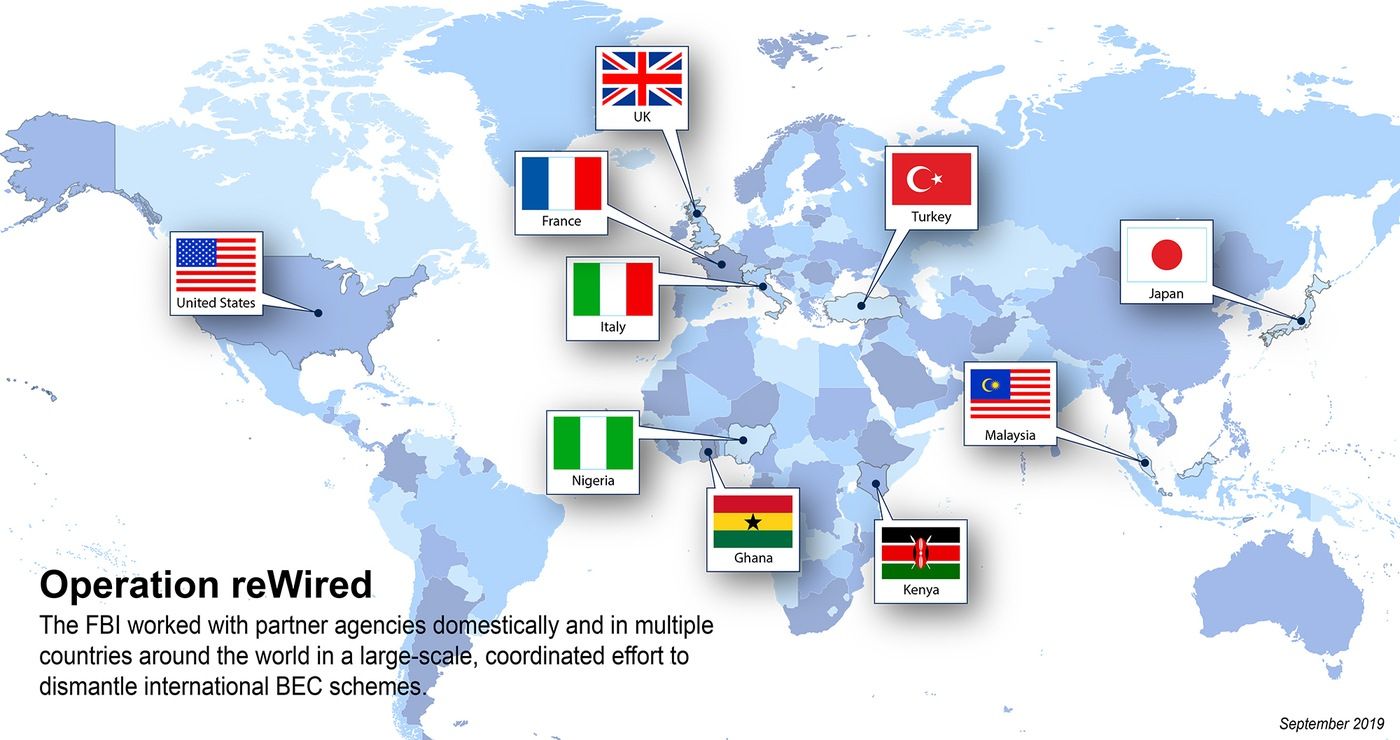
نقطة لصالح الأمن السيبراني. نجح مشروع "إعادة توصيل البيانات" التابع لمكتب التحقيقات الفيدرالي في تفكيك شبكة من المخترقين الذين استخدموا هجمات اختراق البريد الإلكتروني للشركات لارتكاب عمليات احتيال. أسفر ذلك عن اعتقال 281 مشتبهاً بهم بتهمة الاحتيال الإلكتروني (واسترداد 3.7 مليون دولار). بالإضافة إلى ذلك، يُزعم أن هؤلاء المخترقين ارتكبوا 250 ألف حالة سرقة هوية و10 آلاف حالة تهرب ضريبي. وقد صادرت العملية أكثر من 118 مليون دولار من التحويلات الإلكترونية الاحتيالية التي قد تُسترد الآن! كان شهر سبتمبر 2019 شهراً مميزاً للأمن السيبراني!
اختراق البريد الإلكتروني للأعمال (BEC) هو عملية اختراق لحساب بريد إلكتروني، عادةً ما يكون لأحد العاملين في الشؤون المالية. ويتم ذلك غالبًا من خلال هجوم تصيد احتيالي يؤدي إلى سرقة بيانات الاعتماد، كما هو موضح في مقال CyberHoot الأخير بعنوان " هجوم الدومينو" . تُسرق بيانات الاعتماد عندما ينقر الضحية على رابط بريد إلكتروني احتيالي أو يفتح فاتورة مزيفة. يؤدي ذلك إلى توجيه الضحية إلى موقع ويب خبيث يطلب منه إدخال بريده الإلكتروني وكلمة المرور. غالبًا ما تُرسل هذه الرسائل الإلكترونية من شخص يعرفه المدير المالي لديك، مما يعني أن عنوان البريد الإلكتروني المُرسِل صحيح ومتوقع. من المحتمل أن يكون بريد الشخص المالي الآخر قد تم اختراقه من قبل قراصنة يستهدفون الآن المدير المالي لديك.
يؤدي هذا الاختراق إلى دخول مخترق إلى حساب البريد الإلكتروني للمدير المالي، وقراءة رسائل البريد الإلكتروني الخاصة بمعاملاته المالية، وإعادة توجيه التحويلات البنكية العادية عن طريق إدخال تعليمات تحويل احتيالية في المحادثات عبر البريد الإلكتروني. يعتمد نجاح هذه الخدعة بشكل كامل على عدم مصادقة الطرفين على تغييرات تعليمات التحويل هذه خارج البريد الإلكتروني. يؤدي هذا إلى تحويل الأموال إلى حسابات مخترقة يصعب تتبعها في الغالب. نادرًا ما يتم استرداد هذه الأموال المحولة بطريقة احتيالية.
أُتيحت عملية "إعادة التوصيل" بفضل الجهود المشتركة لوكالات إنفاذ القانون في عشر دول. وقد كشفت هذه الجهود مجتمعةً عن شبكة معقدة من المتسللين الإلكترونيين، وهجمات التصيد الاحتيالي، ووسطاء تحويل الأموال، وعمليات غسيل الأموال. تُثبت هذه العملية إمكانية التعاون الدولي في مجال إنفاذ القانون، كما أنها تُوجه رسالةً واضحةً للمتسللين مفادها أنهم سيُقبض عليهم. وقد رصدت "سايبر أَل" عمليات احتيال إلكتروني صغيرة النطاق ناتجة عن الهندسة الاجتماعية وهجمات التصيد الاحتيالي، والتي لن تُسترد (أو تُبلغ) أبدًا، نظرًا لصغر حجم المبالغ المالية التي لا تستدعي تدخل مكتب التحقيقات الفيدرالي أو أجهزة إنفاذ القانون الداخلية. وتُعد الشركات الصغيرة والمتوسطة في العالم في طليعة ضحايا الاحتيال الإلكتروني! ويتفاقم الوضع عامًا بعد عام، حيث تضاعفت الخسائر المالية في عام 2018 وحده.
دفعت هذه الخسائر الفادحة مكتب التحقيقات الفيدرالي إلى جعل الاحتيال عبر البريد الإلكتروني التجاري أولوية قصوى. ففي يونيو/حزيران 2018، نفّذ المكتب 74 عملية اعتقال وصادر 2.4 مليون دولار في حملة مماثلة لمكافحة هذه الظاهرة. تُوجّه هذه الحملات والاعتقالات إنذارًا للمخترقين بأنهم سيُكشف أمرهم لا محالة.
يُصدر قسم خدمات الأمن في شركة فيريزون تقريرًا سنويًا عن حوادث اختراق البيانات (DBIR) يُلخص اتجاهات هجمات الأمن السيبراني، بما في ذلك الجهات المستهدفة وكيفية اختراقها. ويُعدّ الاحتيال عبر البريد الإلكتروني التجاري (BEC) من أبرز هذه الهجمات. والأهم من ذلك، يُشير التقرير إلى أن الشركات الصغيرة والمتوسطة تتعرض لهجمات ناجحة بمعدل يزيد 15 ضعفًا عن الشركات الأصغر والأكبر حجمًا، سواءً التي تضم أقل من 10 موظفين أو أكثر من 100 موظف. وهذا يجعل الشركات الصغيرة والمتوسطة الأكثر عرضةً لهجمات الاحتيال عبر البريد الإلكتروني التجاري المُستهدفة. إذا كنت صاحب شركة صغيرة، فلا تيأس! فهناك إجراءات بسيطة يُمكنك اتخاذها في شركتك لحماية نفسك.
حتى مع قيام مكتب التحقيقات الفيدرالي بتفكيك هذه الشبكة الإجرامية، فإن ذلك لا يمثل سوى جزء ضئيل من الخسائر التي يقدرها المكتب بنحو 26 مليار دولار على مدى ثلاث سنوات . ولا يزال مكتب التحقيقات الفيدرالي يوصي بتنفيذ برنامج توعية وتدريب لحماية أعمالك. لذا، عليك الاستعداد لمثل هذه الهجمات. ولحسن الحظ، فإن الاستعدادات لمواجهة اختراق البريد الإلكتروني للأعمال بسيطة نسبيًا. وأفضل إجراء يمكنك اتخاذه هو مراجعة وتوثيق عملية التحويل البنكي. وتوصي شركة Cyber Al بتأكيد جميع التغييرات في تعليمات التحويل البنكي خارج نطاق البريد الإلكتروني، ويفضل عبر مكالمة هاتفية. تأكد من دقة تعليمات التحويل البنكي مع جميع الأطراف. لا تتصل بأي رقم هاتف وارد في بريد إلكتروني احتيالي للتحقق من صحة تعليمات التحويل الجديدة، فمن المرجح أن يكون هذا الرقم مزيفًا أيضًا. ابحث عن رقم هاتف موثوق به وتواصل معه للتحقق من صحة المعلومات.
أدت هذه العملية إلى إلقاء القبض على 281 شخصًا يُحتمل أن يكونوا فاعلين سيئين، واستعادة أكثر من 118 مليون دولار من التحويلات المالية الاحتيالية. والأهم من ذلك، تُثبت عملية ReWire أن وكالات إنفاذ القانون الدولية قادرة على العمل معًا. كما تُثبت أن المتسللين لا يستطيعون الاختباء خلف شاشات الكمبيوتر في زوايا الإنترنت المظلمة. إنه انتصار مهم. فلنستمتع بهذا الانتصار، ولنُحسّن أيضًا من إجراءات أعمالنا لحماية أنفسنا من عمليات البريد الإلكتروني للأعمال والاحتيال الإلكتروني.
قم بتعليم الموظفين حول اختراق البريد الإلكتروني للأعمال واحصل على إمكانية الوصول إلى مستندات عملية التحويل البنكي من خلال تجربة مجانية لمدة 30 يومًا لبرنامج CyberHoot.
كن أكثر وعياً لتصبح أكثر أمانًا.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تخيل نفسك على الطريق السريع، تسير بسرعة تزيد حوالي 20 ميلاً في الساعة عن الحد المسموح به مع بقية حركة المرور. أمامك، اضغط على الفرامل...
اقراء المزيد
ما الذي يحدث؟ في يوم الخميس الموافق 12 نوفمبر 2026، حوالي الساعة 11 صباحاً بتوقيت شرق الولايات المتحدة، توقف برنامج مايكروسوفت أوتلوك عن العمل...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.