وجد المخترقون طريقة جديدة لخداع المستخدمين غير المنتبهين ودفعهم للنقر على روابط التصيد الاحتيالي. يستخدم المهاجمون ميزة تسويقية على موقع تواصل اجتماعي تجاري تتيح لهم إنشاء رابط LinkedIn.com ينقل متصفحك إلى مواقع أخرى، مثل صفحات التصيد الاحتيالي التي تحاكي علامات تجارية رائدة على الإنترنت. تُسمى هذه الاستراتيجية الخبيثة "التسلل".
يُتيح موقع LinkedIn ميزة إعادة التوجيه للشركات التي تُسوّق عبره. تسمح روابط إعادة التوجيه هذه للعملاء بتتبع أداء حملاتهم الإعلانية مع الترويج لروابط مواقع إلكترونية ثانوية خارجية. تأتي هذه الروابط، أو ما يُعرف بـ "Slinks"، بتنسيق موحد: " https://www.linkedin.com/slink?code= " متبوعًا برمز أبجدي رقمي قصير. أول رابط Slink تم إنشاؤه، https://www.linkedin.com/slink?code=1 ، يُعيد التوجيه إلى الصفحة الرئيسية لحلول التسويق عبر LinkedIn.
يبدو الأمر فكرة جيدة للشركات التي تسعى لتنمية أعمالها، لكن المتسللين تمكنوا من اختراق هذه الأداة. تكمن المشكلة في قلة الوسائل التي تمنع المجرمين من استغلال حسابات لينكدإن التجارية المُسجلة حديثًا أو المخترقة لإنشاء حملاتهم الإعلانية الخاصة باستخدام روابط Slinks. يوفر موقع Urlscan.io ، وهو خدمة مجانية تقدم تقارير مفصلة عن أي روابط يتم فحصها، نظرة تاريخية على الروابط المشبوهة التي أرسلها مستخدمون آخرون. يكشف هذا البحث عبر Urlscan عن عشرات من هجمات التصيد الاحتيالي الحديثة التي استغلت ميزة Slinks.
فيما يلي مثال من هجوم وقع في يناير 2022، حيث استخدم المتسللون روابط Linkedin.com لإعادة توجيه المستخدمين إلى موقع ينتحل صفة Adobe ويطالب المستخدمين بتسجيل الدخول إلى حساب بريدهم الإلكتروني على Microsoft (إعطاء بيانات اعتمادك للمتسللين) لعرض مستند مشترك:
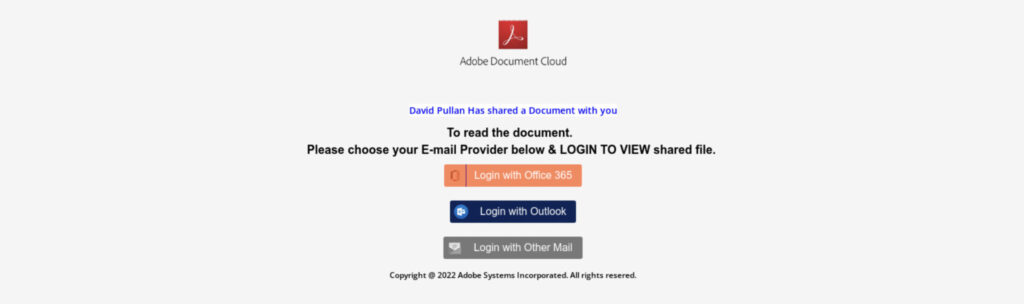
ليست أدوبي وحدها من بين ضحايا هجمات التصيد الاحتيالي عبر Slink، فقد رصدت URLscan هجمات أخرى تنتحل صفة أمازون وباي بال ، وحتى مصلحة الضرائب الأمريكية (IRS) . ومن المتوقع ألا يتوقف المهاجمون عند هذه النطاقات، خاصةً إذا استمرت الهجمات في خداع المستخدمين غير المتوقعين.
من التحديات الأمنية التي تُشكلها هذه الهجمات أن رسائل التصيد الاحتيالي التي تستخدم روابط Slinks من LinkedIn من غير المرجح أن تُحظر بواسطة فلاتر مكافحة البريد العشوائي والبرامج الضارة. ويرجع ذلك إلى أن LinkedIn يُعتبر نطاقًا موثوقًا به على نطاق واسع، وأن إعادة التوجيه تُخفي الوجهة النهائية للرابط.
توصي CyberHoot المستخدمين النهائيين باتباع أفضل الممارسات دائمًا عند التعامل مع رسائل البريد الإلكتروني الاحتيالية المحتملة وهجوم LinkedIn Slink من خلال الانتباه إلى:
إذا كنت لا تزال غير متأكد مما إذا كان الرابط ضارًا، فيمكنك استخدام الأداة المذكورة أعلاه، https://urlscan.io/ ، لمعرفة ما إذا كان الرابط يبدو شرعيًا أو متورطًا في هجوم سابق على مستخدمين آخرين.
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
المصدر
قراءات إضافية:
استغلال التصيد الاحتيالي في مستندات Google
التصيد الاحتيالي عبر الرسائل النصية القصيرة (Smishing)، التصيد الاحتيالي الجديد
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

