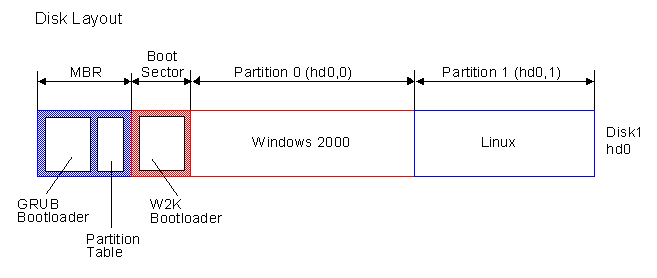
主引导记录 (MBR)是硬盘第一个扇区中的信息,它标识操作系统的位置,以便将其启动(加载)到计算机的主存储器或随机存取存储器 (RAM)中。主引导记录有时也称为“分区扇区”或“主分区表”,因为它包含一个表格,用于定位硬盘上已格式化的每个分区。除了该表格之外,MBR 还包含一个程序,该程序读取包含要启动到 RAM 的操作系统的分区的引导扇区记录。反过来,该记录包含一个程序,用于将操作系统的其余部分加载到 RAM 中。
攻击者利用破坏性擦除恶意软件破坏计算机的主引导记录 (MBR),使其无法运行。MBR 被破坏后,计算机无法加载操作系统。没有操作系统,就无法将 MBR 重新写入到位,计算机将彻底报废且无法恢复。
据报道,一些国家在国家支持的黑客攻击事件中使用了Wiper恶意软件。例如,2022年2月,俄罗斯高级持续性威胁(APT)组织利用这种破坏性恶意软件攻击了70个乌克兰政府网站。该恶意软件的目标是乌克兰政府、非营利组织和IT机构,并加剧了针对军事目标的攻击和间谍活动。然而,中小企业很少会遭受这种能够摧毁计算机的复杂恶意软件的攻击。尽管如此,每个组织都应该采取一些保护措施,以降低遭受Wiper恶意软件或其他攻击的风险。
其他网络安全建议
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
更多关于乌克兰 WhisperGate 恶意软件的情报浮出水面
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




