跨站请求伪造(CSRF)

26 年 2021 月 XNUMX 日 | 百库 跨站请求伪造(CSRF)


CSRF 图书馆

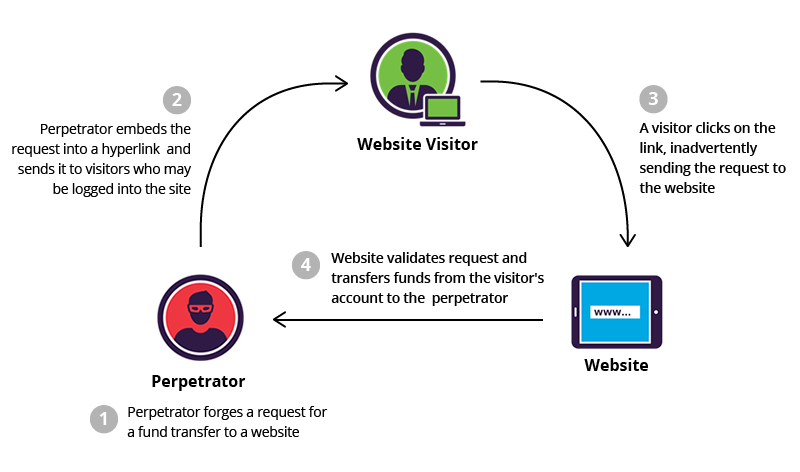
跨站请求伪造 (CSRF),也称为 XSRF,是一种攻击方法,它诱骗 Web 浏览器在用户应用程序中执行未经授权的操作。与网络钓鱼攻击类似,CSRF 通常利用恶意社交工程手段实施,例如发送电子邮件或链接,诱使受害者向服务器发送伪造的请求。由于攻击发生时,毫无戒心的用户已通过其应用程序进行身份验证,因此几乎不可能区分合法请求和伪造请求。成功的 CSRF 攻击可能对企业和用户都造成毁灭性打击。它可能导致业务关系受损、未经授权的资金转移、密码更改和数据窃取。根据 CSRF 攻击的性质,黑客可能完全控制用户的帐户。如果受害用户在应用程序中拥有特权(管理员)帐户,攻击者可能能够完全控制应用程序的所有数据和功能。

来源:Imperva、PortSwigger

延伸阅读:谷歌和 Mozilla 为“后 XSS 时代”奠定基础

相关术语:会话劫持攻击

这对于中小企业来说意味着什么?

中小型企业 (SMB) 可以采取多种预防措施,帮助预防和保护员工免受 CSRF 攻击。从用户的角度来看,预防的关键在于保护登录凭据并拒绝未经授权的人员访问应用程序。

员工的最佳实践包括:

  • 不使用时注销非 Web 应用程序
  • 保护用户名和 密码 14+ 个字符的密码存储在 密码管理器
  • 不允许浏览器记住密码

开发代码的公司的最佳实践:

要了解有关 CSRF 的更多信息,请观看此简短视频:

您是否采取了足够的措施来保护您的业务?

立即注册 CyberHoot,睡得更好,了解您的

员工接受过网络培训并保持警惕!


立即注册!

最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

虚假加密货币钱包扩展程序入侵 Firefox。以下是如何保持浏览器清洁的方法。

虚假加密货币钱包扩展程序入侵 Firefox。以下是如何保持浏览器清洁的方法。

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:甚至在克劳德·科德之前……

了解更多
企业主数据管理:一款伪装成工作应用,却想读取你短信的软件

企业主数据管理:一款伪装成工作应用,却想读取你短信的软件

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:我们早就知道了……

了解更多
虚假的 ChatGPT 助手正在传播恶意软件。以下是如何识别它们的方法。

虚假的 ChatGPT 助手正在传播恶意软件。以下是如何识别它们的方法。

作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……

了解更多




