2026 年 9 月更新:添加了模拟 URL 以允许配置验证和故障排除步骤。
为了让 CyberHoot 能够发送模拟钓鱼邮件绕过您的邮件过滤器,您需要将 X-Headers 添加到白名单中。我们建议按IP 地址或主机名进行白名单设置,但根据您的系统设置,按邮件头添加白名单可能是确保钓鱼测试邮件成功送达用户收件箱的最佳方式。请按照以下说明将我们的邮件头添加到白名单中:
1. 通过电子邮件标头绕过垃圾邮件和杂乱邮件过滤(Exchange 2013、2016 和 M365)
- 登录您的邮件服务器管理门户并选择 允许 下 管理中心.
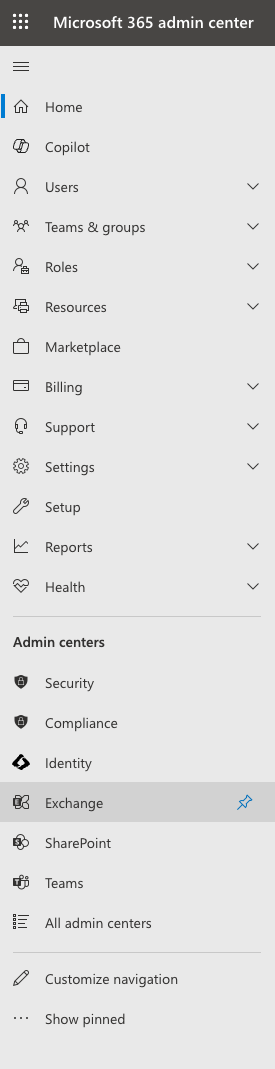
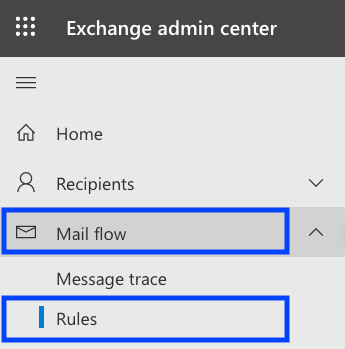
- 点击 邮件流程
- 点击 规则
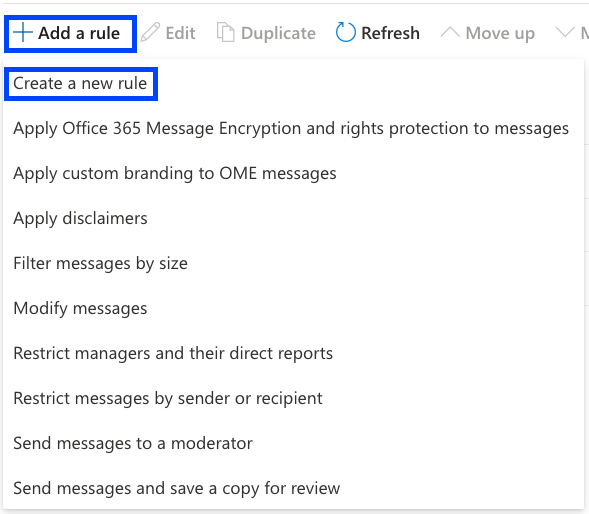
- 点击 添加规则
- 在新规则窗口中,点击 创建一个新规则
- 为规则命名,例如“CyberHoot – 通过电子邮件标头绕过杂乱和垃圾邮件过滤”。
- 来自 应用此规则,如果... 下拉菜单,选择 邮件标题... 然后 包括这些词中的任何一个.
- 在这些框下,你会看到 *输入文本… 和*输入单词...
- 点击 *输入文本… 并输入标题名称: 变得更加了解 并点击 保存.
- 点击 *输入单词... 并输入 CyberHoot 并单击 添加 按钮, 已保存 按钮。
- 接下来,在 请执行下列操作… 确保左侧的字段设置为 修改消息属性 和 设置垃圾邮件可信度 (SCL) 设置在右侧。
- 在 执行以下操作, 通过点击 +标志 (添加操作)按钮。
- 从下拉菜单中选择 修改消息属性 在左侧和 设置消息头 在右侧
- 点击第一个 *输入文本.... 和类型 X-MS-Exchange-组织-绕过混乱 并击中 保存,然后点击第二个 *输入文本… 和类型 true 并击中 保存。
- 检查所有设置,确保它们正确无误。设置应该如下所示:
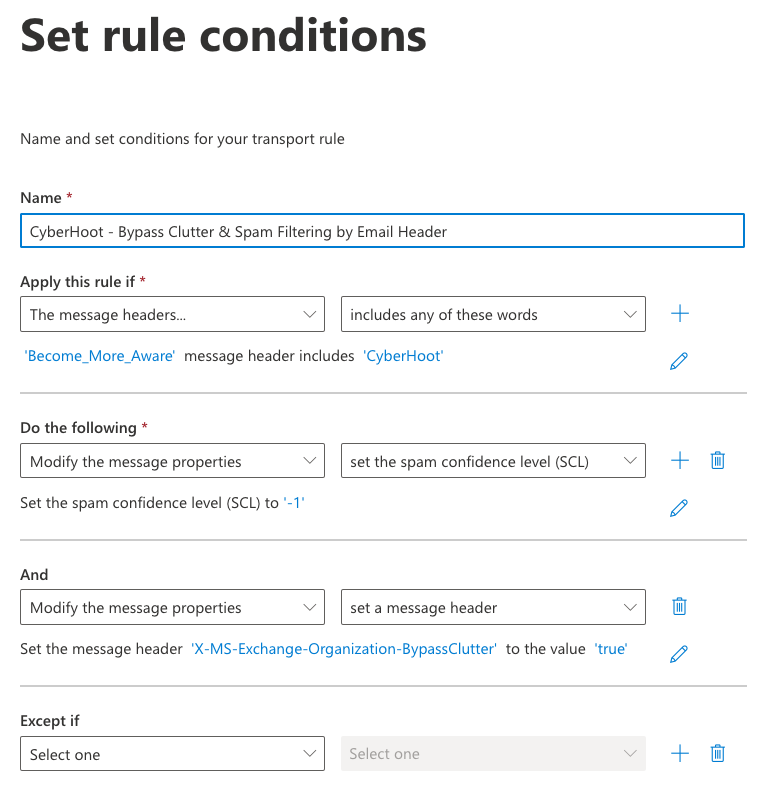
- 点击 下一步。 作为最佳实践,我们建议将其他选项保留为默认设置。
- 点击 完成。
2. 绕过垃圾邮件文件夹(仅限 M365 邮件服务器)
此规则仅允许来自 CyberHoot 的模拟钓鱼邮件绕过垃圾邮件文件夹,以便您的用户可以在收件箱中收到模拟钓鱼邮件。
- 打开 交易所管理中心 (admin.exchange.microsoft.com)。
- 点击 邮件流程
- 点击 规则
- 点击 添加规则, 然后 创建一个新规则.
- 给这条规则起个名字,例如“CyberHoot - 跳过垃圾过滤”。
- 来自 应用此规则,如果... 下拉菜单,选择 邮件标题... 然后 包含以下任何词语.
- 点击 输入文本…输入标题名称 变得更加了解 并点击 已保存.
- 点击 请输入文字…,类型 CyberHoot,单击“ 添加 然后 已保存.
- 下 请执行下列操作…, 选择 修改消息属性 在左边和 设置消息头 在右侧。
- 点击第一个 输入文本… 和类型 X-Forefront-反垃圾邮件报告 (区分大小写),然后单击 已保存点击第二个 输入文本…,输入 SFV:滑雪;CAT:无; (区分大小写)并点击 已保存.
- 点击 下一篇在“设置规则设置”页面上,将其他值保留为默认值,然后单击。 下一篇.
- 将优先级设置为直接遵循您在第 1 部分中创建的规则。
- 检查所有设置,确保它们正确无误。
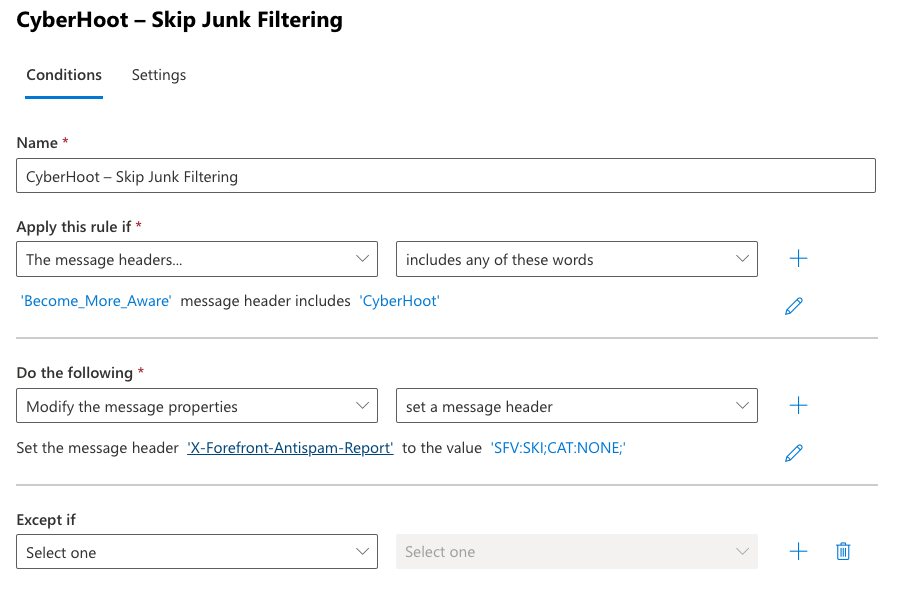
- 确保所有选项均正确填写。
- 点击 已保存 完成此设置后,请等待新规则生成。然后,为您自己或小组设置一个测试性钓鱼活动,以测试新的白名单规则。
3. 在 Microsoft Defender 中设置高级交付以允许网络钓鱼模拟
此配置用于设置 CyberHoot 使用的发件人域、IP 地址和模拟 URL,以便模拟电子邮件能够以未经过滤的方式送达,并且其链接在点击时不会被阻止或触发。您需要拥有 Microsoft Defender 中的安全管理员角色(或 Exchange Online 中的组织管理角色)才能进行这些更改。
- 登录 Microsoft Defender security.microsoft.com
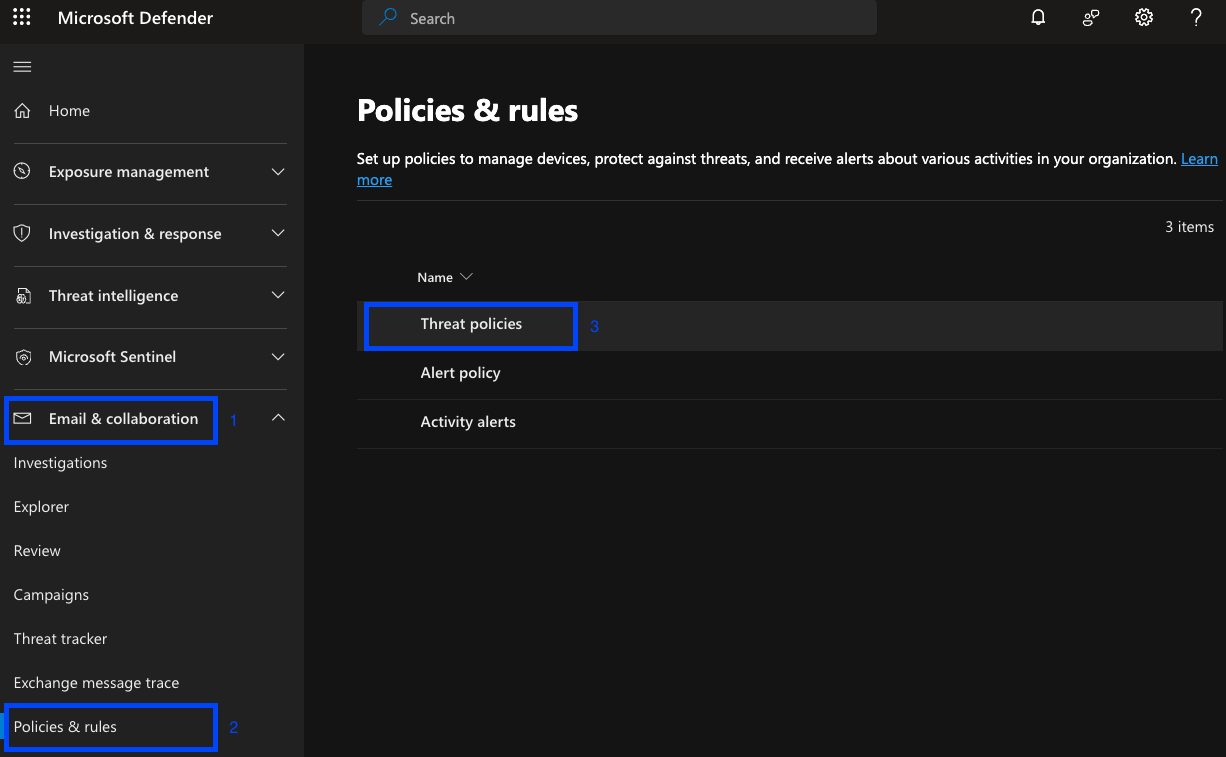
- 在左侧,单击 显示导航 (如果导航已关闭)则选择 电子邮件和协作, 然后 政策与规则.
- 点击 威胁政策.
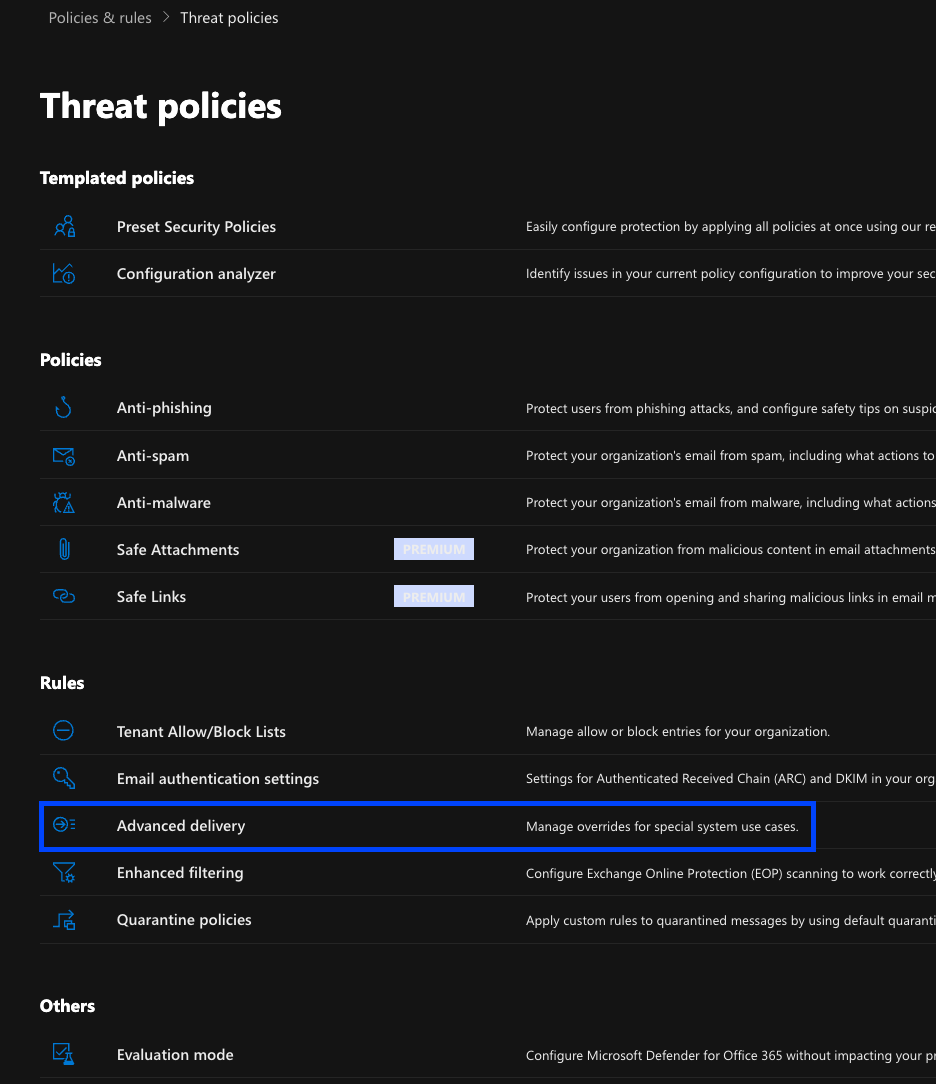
- 点击 提前交付。
- 下 高级交付, 点击 网络钓鱼模拟.
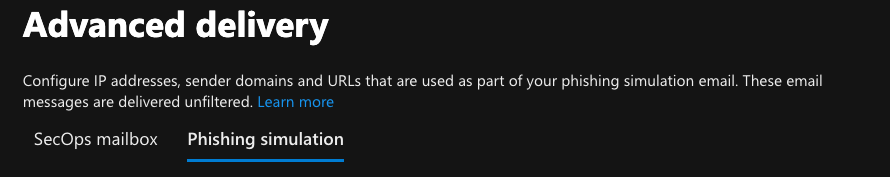
- 点击 编辑如果尚未配置任何网络钓鱼模拟,请点击 添加 代替。
- 下 域名请从本指南末尾的参考表中输入每个 CyberHoot 网络钓鱼域名,每输入一个域名后按 Enter 键。
- 下 发送 IP请从参考表中输入每个 CyberHoot IP 地址,每输入一个地址后按 Enter 键。负载均衡器地址 54.156.140.113 无需添加。
- 下 允许模拟 URL请用以下两种格式分别输入每个钓鱼域名,并在每次输入后按 Enter 键: docunotice.com/* 和 *.docunotice.com/*对所有九个域名重复此操作(共 18 个条目)。尾部 /* 此项为必填项;缺少此项的条目可能无法匹配。
- 已保存 更改完成后,点击 关闭.
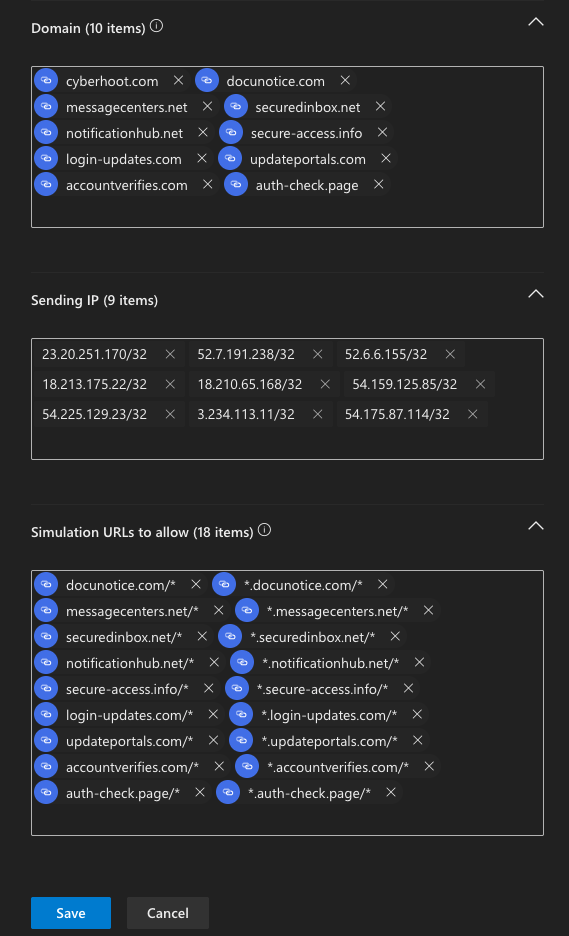
为什么要允许模拟 URL?当发件域和 IP 地址与高级传递策略匹配时,Microsoft 会自动允许在电子邮件正文中使用 URL。但是,如果邮件通过网关到达 Microsoft 365,或者使用不同的 DKIM 域进行签名,或者链接重定向到其他域,则安全链接仍然可能在点击时阻止或触发该链接。显式添加 URL 可以防止这种情况发生,并且对于通过 Teams 或 Office 应用发送的任何模拟邮件,也必须这样做。
注意:新政策生效后最多需要一小时才能进行测试推广活动。
4. 验证配置
在全面推行该政策之前,请先确认其有效性。
- 在 CyberHoot 中,您可以向自己或一小群试点用户发送测试钓鱼活动。
- 打开测试邮件,点击链接,确认着陆页加载正常,没有出现安全链接警告或阻止页面。
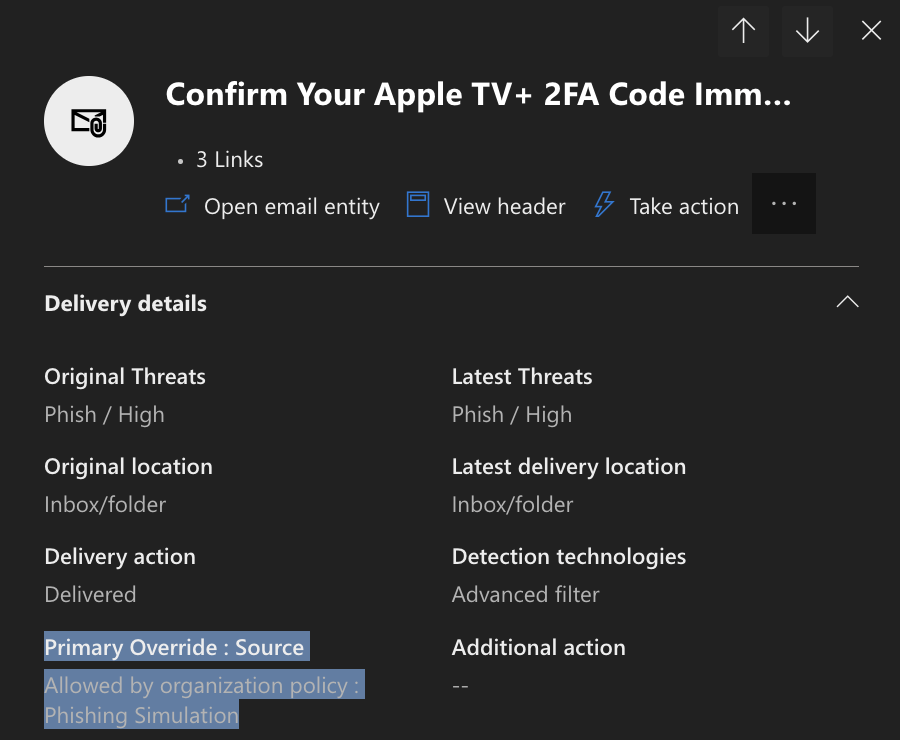
- 在 Microsoft Defender 中,转到 电子邮件和协作 > 浏览器 要么 (实时检测)找到测试邮件并打开它。
- 确认 系统覆盖 字段显示该消息已获得组织策略的允许。 网络钓鱼模拟.
5. 故障排除:模拟仍然受阻或被引爆
如果测试消息仍处于隔离状态,或者其链接被阻止或被引爆,请按以下步骤进行检查。
- 打开已送达(或已隔离)的邮件,查看其完整的邮件头。
- 找到发送方的 IP 地址 收到 和 认证结果 线路中,P1 发送器 smtp.mailfrom以及 DKIM 签名域 标题.d.
- 将这些值与您的高级配送条目进行比较。高级配送仅适用于以下情况: 域名 与 P1 发件人或 DKIM 域匹配 和 这个 发送 IP 匹配成功。添加任何缺失的值。
- 如果链接在到达目标页面之前重定向到跟踪或中间域名,请将该域名添加到目标页面。 允许模拟 URL 两种格式。
- 如果您的域名 MX 记录指向 Microsoft 365 之前的第三方电子邮件网关(例如 Mimecast、Proofpoint 或 Barracuda),请使用相关的 CyberHoot 使用指南文章将 CyberHoot 添加到该网关的允许列表中,并启用此功能。 增强连接器过滤功能 在入站连接器上,以便 Microsoft 365 可以看到原始发送 IP。
- 如果问题仍然存在,请联系 support@cyberhoot.com 并包含完整的邮件头。
参考资料:CyberHoot钓鱼域名、IP地址和模拟URL
配置之前,请务必对照 CyberHoot 的电子邮件中继 IP 地址和域名文章确认当前值,因为列表可能会更新。
| 域名 | 发送 IP | 模拟 URL(根) | 模拟 URL(子域名) |
| docunotice.com | 23.20.251.170 | docunotice.com/* | *.docunotice.com/* |
| 消息中心网 | 52.7.191.238 | messagecenters.net/* | *.messagecenters.net/* |
| securedinbox.net | 52.6.6.155 | securedinbox.net/* | *.securedinbox.net/* |
| 通知中心.net | 18.213.175.22 | notificationhub.net/* | *.notificationhub.net/* |
| secure-access.info | 18.210.65.168 | secure-access.info/* | *.secure-access.info/* |
| login-updates.com | 54.159.125.85 | login-updates.com/* | *.login-updates.com/* |
| updateportals.com | 54.225.129.23 | updateportals.com/* | *.updateportals.com/* |
| accountverifies.com | 3.234.113.11 | accountverifies.com/* | *.accountverifies.com/* |
| 身份验证页面 | 54.175.87.114 | auth-check.page/* | *.auth-check.page/* |
如果您需要更多帮助,请访问我们的操作指南库,或联系support@cyberhoot.com。