允许在 Sophos EndPoint Protection 中列出 CyberHoot

1 年 2025 月 XNUMX 日 | 方法文档, MSP, 技术 允许在 Sophos EndPoint Protection 中列出 CyberHoot

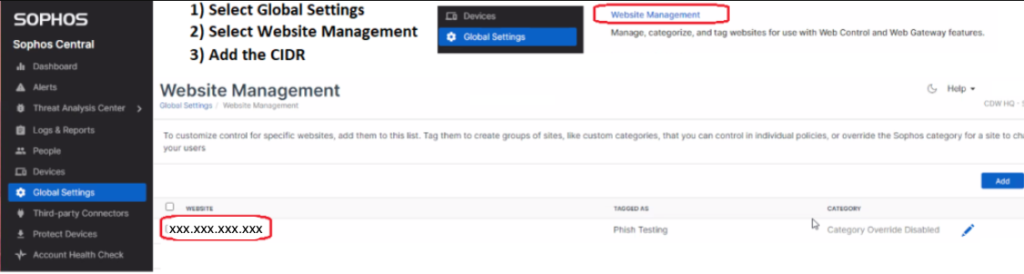
在存在 Sophos EDR 的网络钓鱼测试环境中,您需要启用允许列表并添加 CyberHoot 地址。否则,网站管理防御系统将拦截任何点击链接进入恶意网络钓鱼测试网站的尝试。

如上图所示,完成此操作需要三个步骤。

  1. 在 Sophos Central 中,单击“全局设置”
  2. 在“全局设置”中,单击“网站管理”
  3. 在网站管理中,单击“添加”,然后按照下面的文章概述为 CyberHoot 定义域、单个 IP 地址或 CIDR。

                    将 CyberHoot 邮件中继添加到您的允许列表

最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

网络安全警报:微软 Outlook 服务中断。但您的判断力依然良好。

网络安全警报:微软 Outlook 服务中断。但您的判断力依然良好。

2026年11月12日星期四上午11点左右(美国东部时间),微软Outlook停止工作……

了解更多
恶意浏览器扩展程序:如何保持浏览器清洁

恶意浏览器扩展程序:如何保持浏览器清洁

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:“权力往往使人腐败……”

了解更多
您的日历迎来了一位不速之客

您的日历迎来了一位不速之客

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:多年来,我们一直在训练……

了解更多