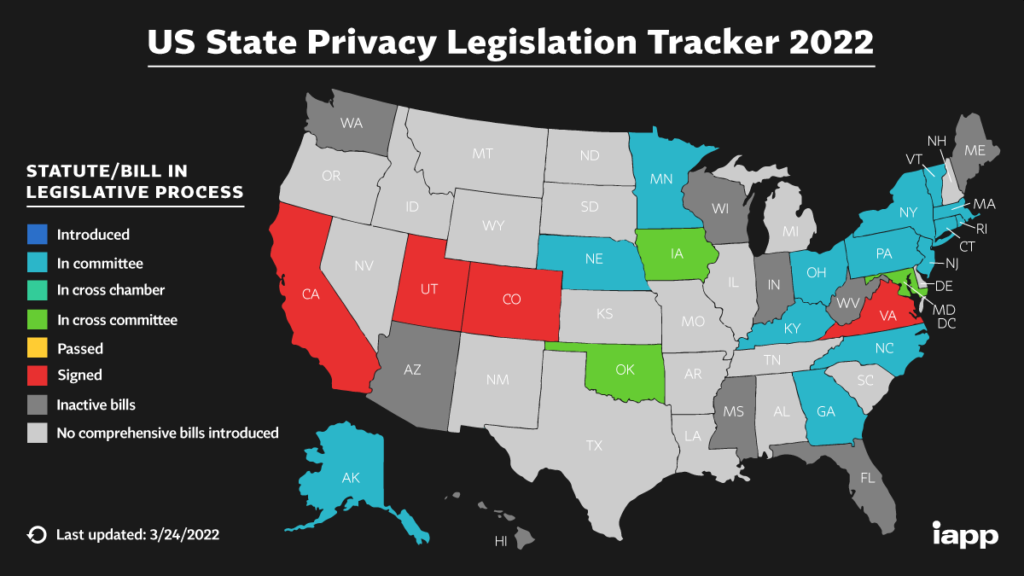
过去两年,随着欧盟《通用数据隐私条例》(GDPR)的发布和实施,隐私立法的范围显著扩大。2020年XNUMX月,加州《加州消费者隐私法案》(CCPA)将在加州生效,其要求与GDPR类似。德克萨斯州、纽约州、华盛顿州和马萨诸塞州等其他州也正在效仿。欧盟和加州的隐私立法试图通过授予某些权利来保护我们的私人数据。这些权利允许人们通过“数据隐私请求”管理企业保留的数据。这些请求包括但不限于企业有权:
不幸的是,企业尚未对这些请求做好充分准备。全球各地的企业都在争先恐后地满足欧盟居民提出的GDPR数据隐私请求。拥有加州居民私人数据的美国企业正加紧建立流程,以应对加州居民自1年2020月XNUMX日起提出的数据隐私请求。
如果下一波隐私泄露事件源于黑客根据这些立法法案提出的数据隐私请求,那岂不是很讽刺?这正是 CyberHoot 认为这些法案存在的问题。企业尚未建立健全、多因素的“数据隐私请求”流程来验证每个请求者的身份!
令人惊讶的是,一位名叫詹姆斯·帕弗的英国研究员在2019 年 8 月的黑帽大会简报中报告说,在就其妻子的私人数据提出 150 次“数据隐私请求”后,企业竟然把她的数据发给了他:
重要的是,Pavur 没有伪造任何文件、签名或电子邮件地址。他每次都使用自己的凭证、签名和电子邮件帐户来请求这些资料。企业根本没有验证他的身份。现在,想象一下,一个伪造签名、文件并入侵你电子邮件帐户的黑客会做什么?CyberHoot 为你带来一些预测。
CyberHoot 并非暗示 Google 和 Facebook 会轻易上当受骗,泄露你的私人数据。然而,其他拥有你数据的公司尚未准备好处理这些请求。CyberHoot 以这种新颖且极具讽刺意味的方式,挑战企业在黑客利用你之前建立安全的验证流程。
作者 Craig,CyberHoot 联合创始人
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。