使用 CyberHoot 这家积极强化公司,培养习惯,消除恐惧。
开始免费
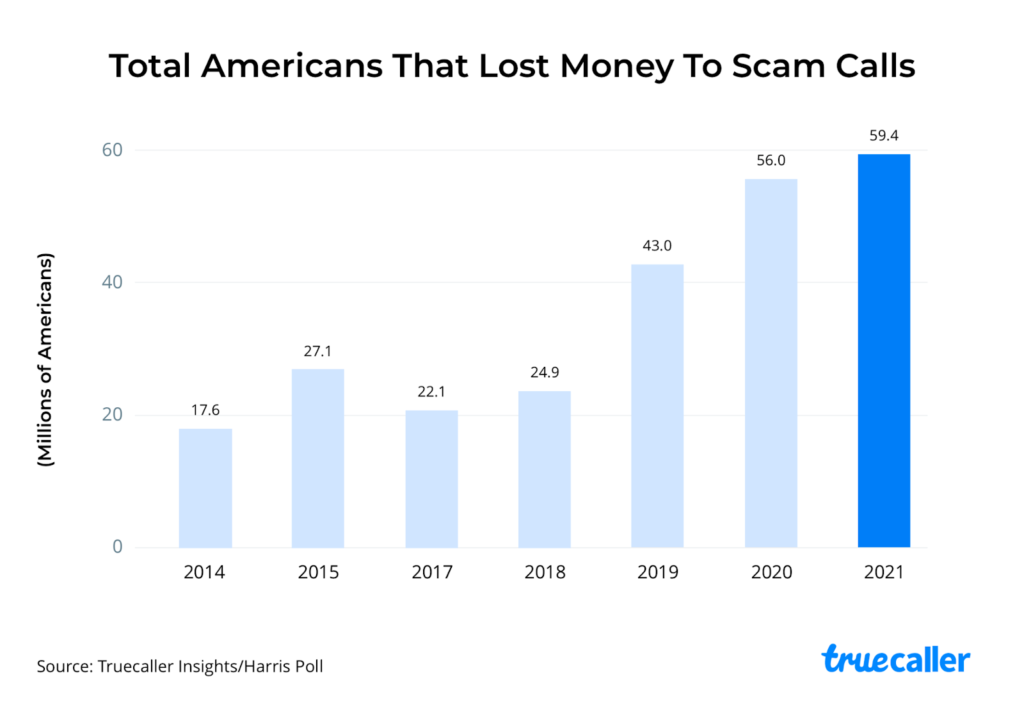
我们经常收到诈骗分子冒充我们使用的知名品牌发送的电子邮件、短信和电话。您可能不知道这些黑客来自哪里。世界各地存在着一些呼叫中心,它们的唯一目的就是利用语音钓鱼、短信钓鱼和网络钓鱼等手段,通过社交工程手段骗取您的钱财。好消息是,国际刑警组织已经逮捕了2000多名此类组织的嫌疑人,并摧毁了他们的指挥控制计算机基础设施。希望此次打击社交工程诈骗的行动能够显著减少近年来猖獗的语音钓鱼攻击(如下图所示)。
国际刑警组织破获
国际刑警组织表示,在2022年年中开展的为期两个月的全球行动(代号“ 2022年第一道曙光”)中:
76个国家参与了一项针对电信和社会工程诈骗幕后黑手的国际打击行动。参与国警方突击搜查了涉嫌电信或诈骗的国家呼叫中心,重点打击电话诈骗、爱情诈骗、电子邮件诈骗以及相关的金融犯罪。
尽管结果仍在公布,但国际刑警组织声称,该行动迄今已导致:
- 关于我们 1770个地点遭到突击搜查 全世界。
- 关于我们 3000名嫌疑犯 被识别出来。
- 关于我们 2000被捕 运营商、欺诈者和洗钱者。
- 关于我们 4000个银行账户 被冻结了。
- 关于我们 50,000,000 美元的非法资金 被拦截。
正如国际刑警组织指出的那样,这些犯罪分子常用的诈骗手段之一就是冒充国际刑警组织工作人员。这种诈骗有时会被用作“后续”手段,再次利用受害者的恐惧心理,假装提供“官方”的法律援助,帮助他们追回在第一阶段诈骗中损失的部分钱财。
虚假退款诈骗
在马克·罗伯制作的一段视频中,他谈到了各种各样的犯罪组织,它们的运作方式,以及他如何戏弄它们。如果你还没看过这段视频,我们强烈建议你去看一下,它的方法非常有趣!在视频中,他详细介绍了这些呼叫中心使用的各种退款诈骗手段,以下是这些手段的总结:
- 诈骗者会“退还”你一笔令人印象深刻但可信的金额, 比如说 2000 美元,这是对您实际使用的产品或服务的“超额收费”。
- 然后他们“帮助”你登录你的银行账户 以确保交易顺利进行。
- 他们偷偷地在您的浏览器中编辑 HTML 所以页面显示的交易金额是最初提到的金额的十倍。
- 他们惊恐地喊叫, 声称他们自己必须输入额外的零并且他们不小心退还了太多。
- 然后他们泪流满面 或者进行情感勒索,声称他们(或你)将对巨大的差异负责。
骗子的目的是诱骗您从自己的账户中退还“多余”的钱,即使这笔钱实际上并不在您的账户中。这些骗子通常会创建一个虚假的网页,让您访问,并在其中显示“多余”的钱款和增加的总余额。然后,他们会让您相信他们犯了一个错误,这个错误会导致他们“丢掉工作”,甚至会让您也陷入麻烦。为了解决这个根本不存在的问题,他们会诱骗您帮助他们修复错误,从您的账户中提取多余金额,并通过其他渠道将其退还给他们。
类似骗局
网络钓鱼诈骗不仅限于退款诈骗,诈骗分子还会使用多种手段从受害者那里骗取钱财或重要信息,包括:
- 通过电子邮件向您发送虚假交易的“收据”, 例如,您从未支付过 100 美元的亚马逊费用,但却提供了一个“亚马逊”支持号码,您可以拨打该号码来对“付款”提出异议。
- 声称来自税务局 在您最近的“评估”中讨论税收“罚款”的“滞纳金”。
- 假装是警察 并列出可能导致您立即被捕的“刑事指控”,除非迅速支付“罚款”。
- 强迫你把钱投入“高回报”投资计划, 通常由看似合法但实际上虚假的网站或 手机应用程序 模拟健康回报。
你该怎么办?
如果您观看了前面提到的视频,或者本文结尾处的视频,您就会发现,国际刑警组织的这次行动并不能阻止所有社会工程学攻击。不幸的是,全球有超过 2,000 名语音钓鱼、短信钓鱼和网络钓鱼的实施者。为了保障网络安全,避免成为这些社会工程学攻击的受害者,您能做的最好的事情是:
- 永远不要急于交出个人信息。 如果有疑问,请不要给出!
- 切勿授予对您的计算机的远程访问权限。 即使网站显示你的电脑感染了病毒,那也是个骗局;请关闭你的浏览器,重新开始。
- 确保您的朋友和家人知道在哪里寻找关于如何发现诈骗的真实建议。 不要让他们落入骗子的手中而了解骗局。
- 如果您的朋友或家人警告您可能会被骗,请听他们说完。 不要让诈骗者将您与您的亲人和您的钱分开。
- 互联网为众多恶意行为者打开了大门。 时刻警惕攻击,并对在网上与之打交道的任何人保持警惕。
CyberHoot 的最低基本网络安全建议
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
- 用政策和程序来管理员工。你至少需要制定密码策略、可接受使用策略、信息处理策略以及书面信息安全计划 (WISP)。
- 培训员工如何发现和避免 网络钓鱼攻击. 采用 CyberHoot 等学习管理系统来教导员工他们需要的技能,使他们更加自信、高效和安全。
- 通过积极的模拟练习来识别网络钓鱼。HootPhish 会事先告知员工这是一次培训演练,引导他们识别每一个危险信号,并对发现问题的员工给予奖励。没有花招,也没有羞辱。
- 部署关键网络安全技术,包括 双因素认证 在所有关键账户上。启用垃圾邮件过滤、验证备份并部署 DNS 保护。 杀毒软件以及所有端点上的反恶意软件。
- 在现代的在家办公时代,请确保通过验证个人设备的安全性(修补、防病毒、DNS 保护)或完全禁止其使用来管理连接到网络的个人设备。
- 如果您过去两年没有进行过第三方风险评估,现在就应该进行一次。在组织中建立风险管理框架对于利用有限的时间和金钱应对最严重的风险至关重要。
- 购买网络安全保险,在灾难性故障情况下为您提供保障。网络安全保险与汽车、火灾、洪水或人寿保险一样,在您最需要的时候为您提供保障。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
观看 Mark Rober 关于各种网络钓鱼组织的视频:
来源:
NakedSecurity——Sophos
延伸阅读:
BazarCaller – 语音钓鱼团伙
语音网络钓鱼,你从未想过的威胁
Booking.com 因网络钓鱼攻击被罚款