谷歌基于云端的文字处理解决方案(Google Docs)及其“评论”功能引发了一波网络钓鱼攻击。攻击者利用评论功能向任何人的邮箱发送恶意链接。更糟糕的是,评论的发送者可以伪装成任何黑客想要冒充的人。换句话说,黑客可以冒充你最好的朋友在社交媒体上的身份向你发送恶意链接,而没有任何机制可以阻止这封看似由你最好的朋友发送的邮件出现在你的邮箱中。据网络报道,黑客已经利用 Google Docs 的这一功能攻击了数千个邮箱。这对黑客来说简直就是一座金矿。
黑客通过在 Google Docs 文档中添加提及目标用户的评论(使用“@”符号)来攻击用户,这会自动向该用户的邮箱发送一封电子邮件。这封来自 Google 的电子邮件包含文本以及潜在的恶意链接。这种攻击的危险之处在于,通常情况下,Google 和 Outlook 会过滤掉收到的电子邮件中的恶意链接。然而,在这些基于“评论”的攻击中,由于这些钓鱼邮件来自可信的 Google,因此它们可以绕过电子邮件的安全检查。
附注:安全研究人员在尝试利用 Google Slides(该套件的演示应用程序)时也报告了相同的结果。
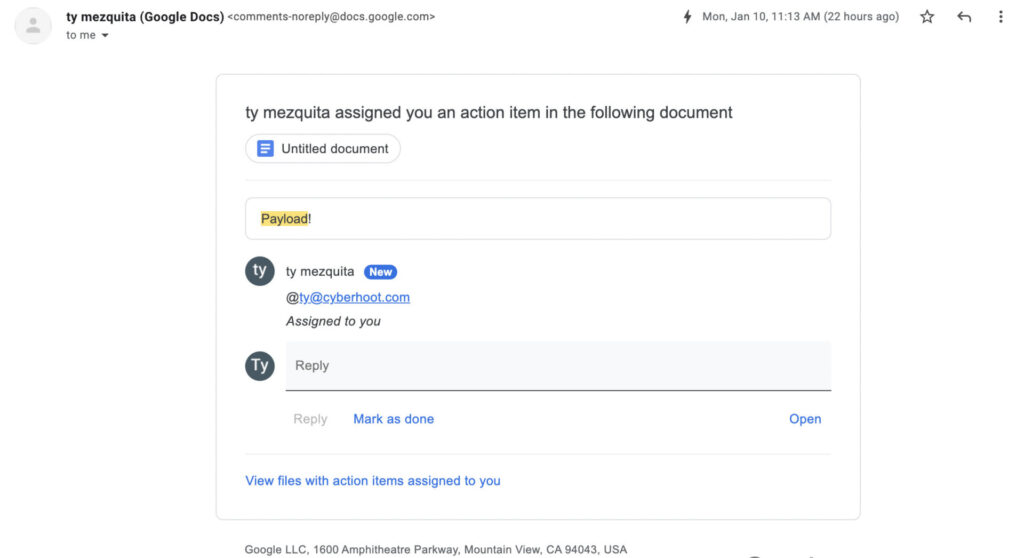
如下方CyberHoot创建的测试邮件所示,收到此类恶意邮件时很难进行正确的“钓鱼检查清单”核查;邮件中不会显示发件人的电子邮件地址,只会显示攻击者的名称,这使得不法分子可以冒充合法实体来攻击受害者。例如,黑客可以创建一个免费的Gmail帐户,例如Johnny.Hacker@gmail.com。然后,他们可以创建自己的Google文档,添加评论,并向目标发送任何他们想要的内容。
这种恶意评论很难被发现,因为最终用户根本不知道评论是来自Johnny.Hacker@gmail.com还是Johnny.Hacker@company.com。邮件只会说“Johnny Hacker”在以下文档的评论中提到了你。如果“Johnny Hacker”是你的同事,这封邮件看起来就很合法。邮件中包含完整的评论内容,以及链接和文本,这意味着受害者无需打开文档,恶意代码就隐藏在邮件本身。
攻击者只需设置一个虚假的 Google 登录页面,当最终用户点击链接时,系统就会提示他们在“Google”凭证收集网站上输入他们的凭证,并将所有内容发送给黑客。
CyberHoot 建议用户在点击 Google 文档评论之前,务必仔细核对评论中的电子邮件地址,以确保其真实性。用户可以打开 Google 文档,将鼠标悬停在评论者的姓名上,即可查看完整的电子邮件地址及其全名。
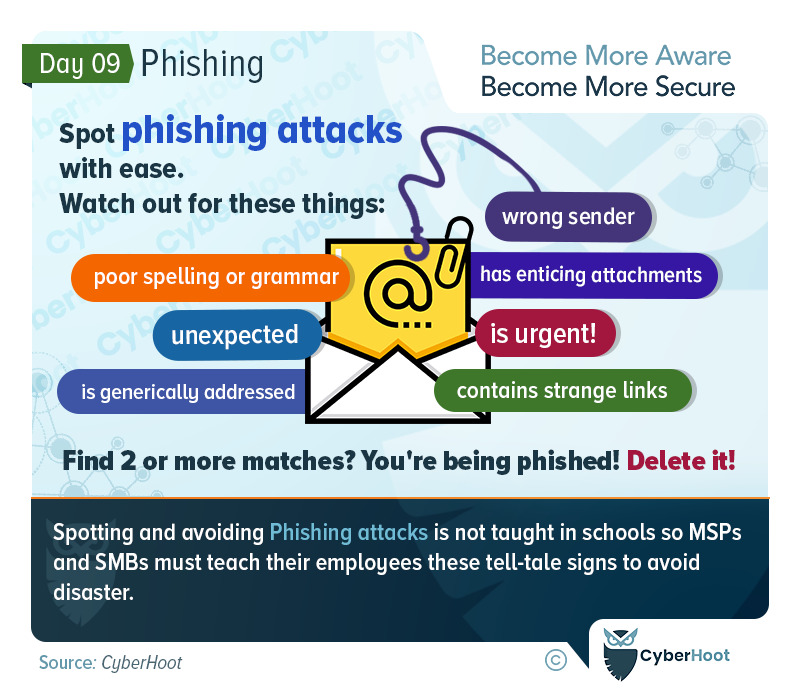
CyberHoot 还建议最终用户在处理潜在的网络钓鱼电子邮件时始终遵循最佳做法,例如注意以下事项:
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。