SIGRed – 严重 Microsoft 漏洞

15 年 2020 月 XNUMX 日 | 博客 SIGRed – 严重 Microsoft 漏洞


SIGRed 并不是常见的漏洞。

2020年7月15日:网络安全研究人员今天披露了一个极其严重的“蠕虫式”漏洞,其CVSS严重性评分为10分(满分10分),影响Windows Server 2003至2019版本。该严重漏洞允许未经身份验证的远程攻击者获得目标服务器的域管理员权限,并完全控制组织的IT基础设施。攻击者通过攻击内部网络上用于访问网站的常用开放端口——域名系统(DNS)来实现这一目标。DNS类似于以前的电话簿,上面列出了人名对应的电话号码。DNS将网站名称转换为IP地址。安全研究人员今天报告的零日漏洞正是基于此。该漏洞非常严重,甚至被赋予了一个名字:SigRed。通常来说,拥有特殊名称的漏洞都意味着严重的安全隐患!想想CodeRed、SQL Slammer和HeartBleed这些近期发生的严重漏洞吧!

黑客利用此漏洞向 Windows DNS 服务器发送精心构造的恶意 DNS 查询,从而执行任意代码。由于 DNS 服务器以 [​​SYSTEM] 权限运行,黑客可以完全不受限制地控制整个基于 Windows 的服务器基础架构。这非常非常糟糕。此外,安全研究人员指出,该漏洞具有“蠕虫状”特征,这意味着它可以自我复制,类似于新冠病毒,但更糟糕,它能以网络数据包的速度传播到所有运行 DNS 服务的其他服务器。您可以在 Cyber​​Hoot 的 Cybrary 文章中阅读更多关于蠕虫的内容,例如SQL Slammer或Morris Worm(有史以来第一个互联网蠕虫)。

受影响的系统:Windows Server 2003 至 2019 版本
你该怎么办?

  • 鉴于该漏洞的严重性和被主动利用的可能性很高,建议用户尽快修补受影响的 Windows DNS 服务器。
    •  
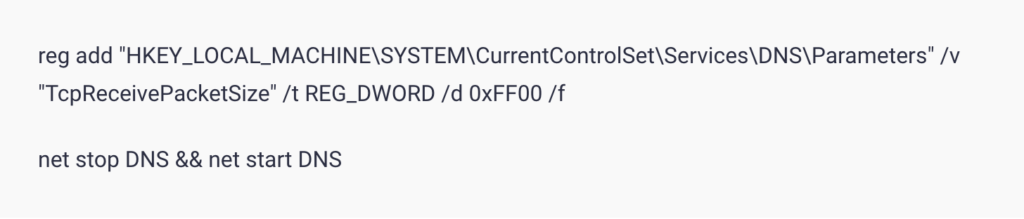
  • 如果您无法立即修补,一个临时但有效的解决方法是按照本文概述的步骤更改注册表 Microsoft 的知识库文章 如下所示。

  •  注意在 COTS 软件 您购买并在企业中使用的软件。有时它们会存在漏洞,可能导致您的计算系统受到威胁。 始终监控供应商的安全公告并及时应用补丁,以确保您的软件环境安全无虞,免受这些漏洞和许多其他漏洞的侵害。

来源:

Microsoft 修补和解决方法知识库文章

17 年前的严重“蠕虫” RCE 漏洞影响 Windows DNS 服务器

网易科技

缓冲区溢出攻击 – CyberHoot Cybrary Term

最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

恶意浏览器扩展程序:如何保持浏览器清洁

恶意浏览器扩展程序:如何保持浏览器清洁

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:“权力往往使人腐败……”

了解更多
您的日历迎来了一位不速之客

您的日历迎来了一位不速之客

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:多年来,我们一直在训练……

了解更多
这项获得专利的网络钓鱼测试会自我介绍

这项获得专利的网络钓鱼测试会自我介绍

大多数钓鱼测试​​都会欺骗你的员工。而这个测试却会先打招呼!HootPhish 开门见山地告诉用户:这是……

了解更多