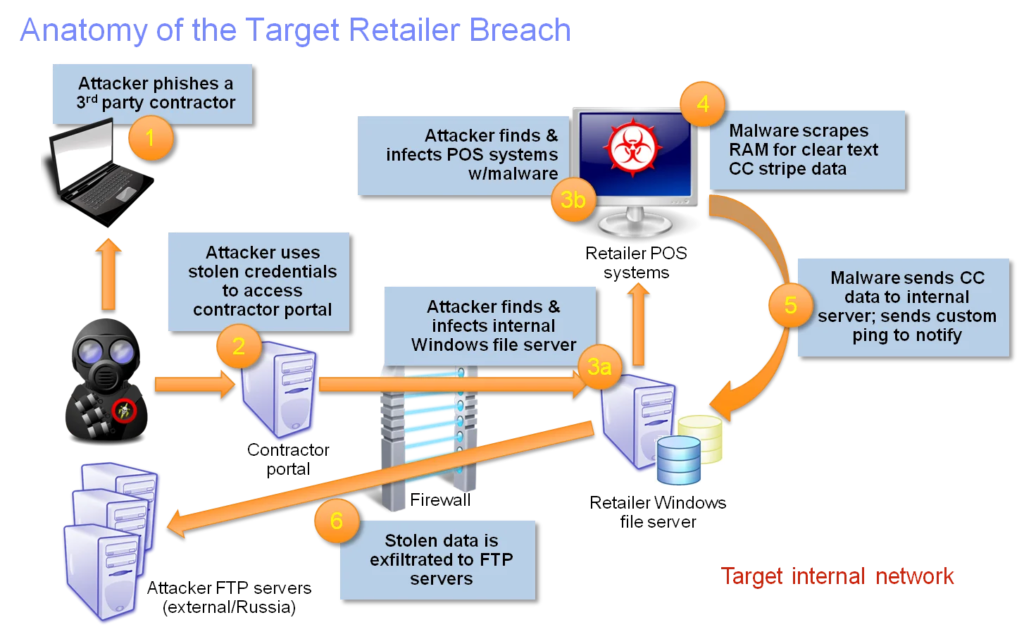
POS入侵是指发生在销售点终端(POS机)的攻击。零售商店的POS机用于处理结账时的信用卡交易。较新的设备允许您轻触或插入信用卡进行支付。较旧的POS终端仍然需要您刷磁条卡才能完成交易。大多数POS机运行的是Windows或Unix操作系统。恶意软件可以在这些操作系统上运行,使黑客能够窃取您的信用卡信息。
现代 POS 设备(轻触和插入)会对从信用卡芯片接收到的数据进行加密,然后将其从 POS 设备本身发送到商家承保供应商,商家承保供应商验证卡是否有效,并向零售店的销售点软件发回“是”(批准)或“否”(拒绝)消息,该软件记录交易并打印收据。
老式POS机读取卡背面的磁条信息,不加密收集的信息,然后发送信息请求批准或拒绝。相比现代的“触碰式”POS机,这类POS机更容易被盗。
Apple Pay 和 Google Pay 则更进一步,它们会向 POS 设备提供一个虚拟信用卡号,该卡号会被发送给商户承销商进行清算。商户会将原始信用卡号存档,用于处理,并会通过表格将假卡号或虚拟卡号与进行相关购买的个人进行匹配。这种复杂的信用卡交易方法是目前最安全的方法,因为它可以保护持卡人的真实原始卡号,使其在零售店本地的信用卡交易中不被他人看到,从而防止黑客窃取信用卡号。
来源:趋势科技
延伸阅读:初步了解 Target 入侵和恶意软件
为什么 Google Pay 和 Apple Pay 比传统信用卡更安全
POS 系统入侵是零售商的一大隐患,因为一旦发生入侵,他们可能会损失大量业务。零售商应将其 POS 系统升级为非接触式(支持 RFID)设备,该设备会在信用卡信息离开 POS 设备并发送给商户承销商审批之前对其进行加密。自 2018 年 XNUMX 月起,责任已从商户承销商转移到任何未将其 POS 设备升级为支持感应式、芯片式和密码式的零售商。消费者应定期检查信用卡账单,以防欺诈。许多信用卡公司(例如 Capital One)都配备了身份盗窃监控工具,一旦发生与您的购买模式不符的购买行为,就会立即通知您。保持警惕可以帮助您快速识别问题并立即制止。与可能需要数周时间才能追回被盗资金的借记卡不同,信用卡供应商秉持“先追回资金,再证明欺诈”的理念,这意味着消费者只需一个电话即可轻松追回任何欺诈行为。信用卡在欺诈恢复方面更安全,但与借记卡相比,它可能会鼓励人们消费更多。CyberHoot 无法就此提供建议。
https://www.youtube.com/watch?v=n6zixRxBeGs
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。