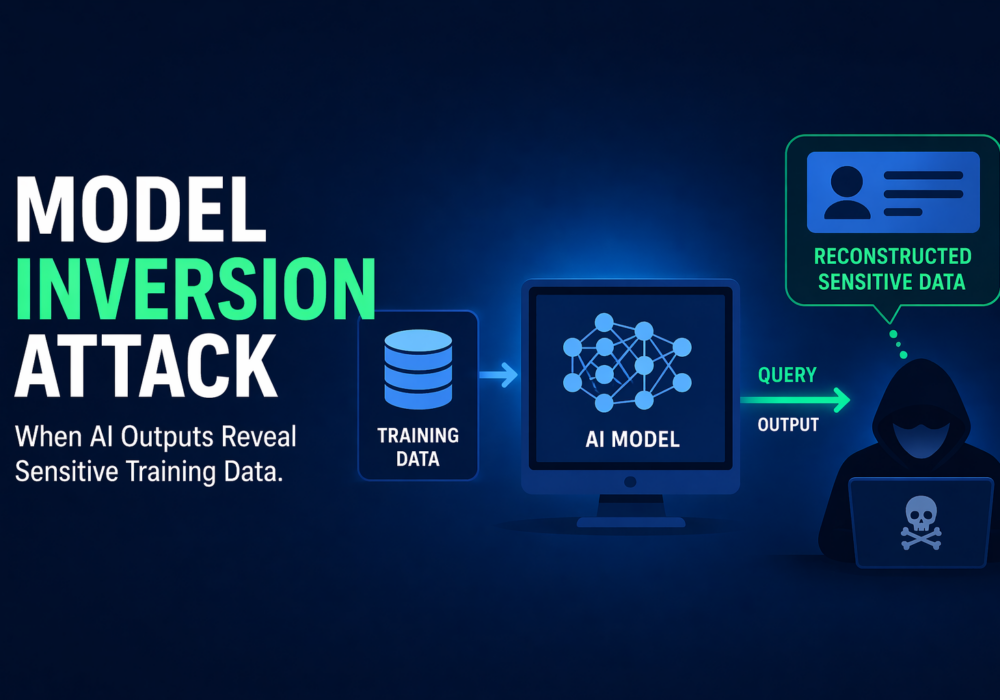
模型逆向攻击是一种机器学习隐私攻击,攻击者利用模型的输出来推断、重建或恢复用于训练模型的敏感数据信息。微软将其描述为恢复机器学习模型中使用的私有特征,包括重建攻击者无法直接访问的私有训练数据。OWASP 也将其描述为对模型进行逆向工程以从中提取信息。
简而言之,攻击者未必会直接窃取原始数据集。相反,他们会查询模型并分析其响应,直到获取有关模型背后人员、记录或源数据的敏感信息。OWASP 的《安全 AI 模型运维指南》指出,模型逆向和提取可能使攻击者能够通过推理查询重建训练数据,而 NIST 的对抗性机器学习分类法也将模型逆向列为机器学习系统中公认的隐私风险。
对于中小企业而言,模型反转攻击意味着基于敏感的业务、客户或员工数据训练的人工智能模型可能会无意中泄露部分数据。当模型基于客户档案、人力资源数据、财务信息、医疗信息或专有内部数据等私有记录进行训练时,这种情况尤为严重。微软的威胁建模指南明确将模型反转列为人工智能攻击面之一,IBM 的人工智能隐私指南也讨论了反转攻击,认为这是通过机器学习系统泄露敏感信息的一种途径。
实际上,中小企业应该明白:
对于托管服务提供商 (MSP) 而言,模型逆向攻击不仅对其自身的 AI 应用至关重要,也对其部署、管理或推荐给客户的任何 AI 系统构成威胁。由于 MSP 通常需要在多个客户环境中开展工作,因此一个薄弱的 AI 实现就可能泄露一个或多个客户的敏感信息。OWASP 建议采取限制模型和预测结果访问权限等控制措施,而微软的 AI 威胁建模指南则强调了从已部署模型中恢复私有功能的风险。
实际上,MSP应该:
模型反转攻击是指试图通过探测人工智能或机器学习模型来获取敏感的训练数据。对于中小企业而言,这意味着私有的业务信息、客户信息或员工信息可能通过模型间接泄露。对于托管服务提供商 (MSP) 而言,这意味着必须谨慎设计、审查和管理人工智能系统,以防止客户数据通过其使用或支持的模型泄露。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。