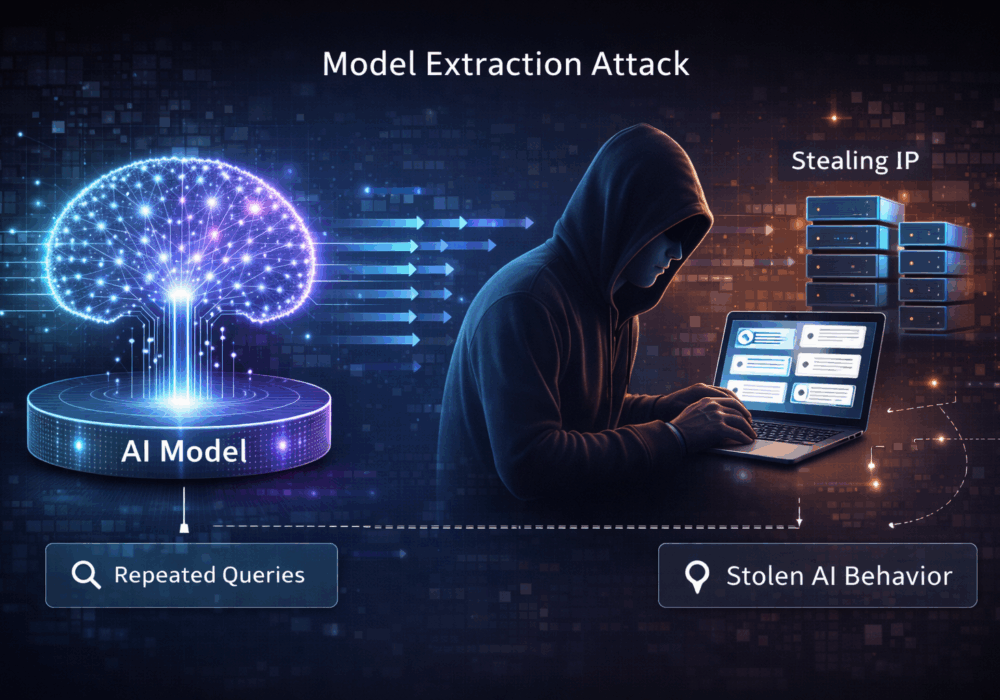
模型提取攻击是一种攻击者反复查询托管的机器学习或人工智能模型,以推断、复制或近似其内部行为的技术。随着时间的推移,攻击者可以构建一个与原始模型高度相似的替代模型,从而在无需直接访问模型代码或权重的情况下有效地窃取知识产权。
这些攻击利用了以下漏洞:
- 公共或半公共模型 API
- 可预测的产出
- 缺乏速率限制、监测或响应随机化
目标不是窃取数据,而是窃取模型。
这对中小企业意味着什么
对于中小企业而言,模型提取往往是一种隐形的风险,尤其是在向外部提供 AI 驱动的功能时。
主要影响包括:
- 丧失竞争优势
如果你的 AI 模型编码了专有工作流程、定价逻辑或领域专业知识,那么提取出来的模型可以为竞争对手复制这种价值。
- 未经授权重复使用您的知识产权
攻击者可以在未经您同意或未注明出处的情况下转售、重复使用或嵌入克隆模型。
- 成本增加
提取攻击中过度使用自动化查询会导致 API 使用量和基础设施成本上升。
- 关于安全性的错误假设
许多中小企业认为“不公开模型权重”就足够了。但实际上,仅凭行为就可以进行逆向工程。
对于中小企业而言,如果没有相应的保护措施,模型提取会将人工智能从一项资产变成一项负债。
这对托管服务提供商 (MSP) 意味着什么
对于托管服务提供商而言,风险更高、范围更广。
主要考虑因素包括:
- 客户 IP 暴露
MSP 构建或定制的、基于客户特定流程训练的模型可以被克隆和滥用。
- 多租户风险
隔离性差或共享推理端点会增加跨客户端推理和泄露的风险。
- 合同和法律风险
无论攻击者的技术水平如何,客户都可以追究 MSP 的责任,因为他们未能保护专有的 AI 系统。
- 服务滥用检测
除非经过专门监控,否则提取攻击通常与正常的使用模式相似,因此很容易被忽略。
- 名誉受损
MSP不仅要保护数据,还要保护处理数据的系统。
实用建议
模型提取攻击针对的是模型的行为方式,而不是模型的构建方式。
适用于中小企业和托管服务提供商:
- 将模型视为 可保护的知识产权
- 实施 速率限制、查询监控和异常检测
- 避免不必要地暴露高保真输出
- 在适当情况下使用响应节流或轻微的输出随机化。
- 将人工智能模型保护纳入风险评估和客户协议中
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
立即使用 CyberHoot 保护您的业务!