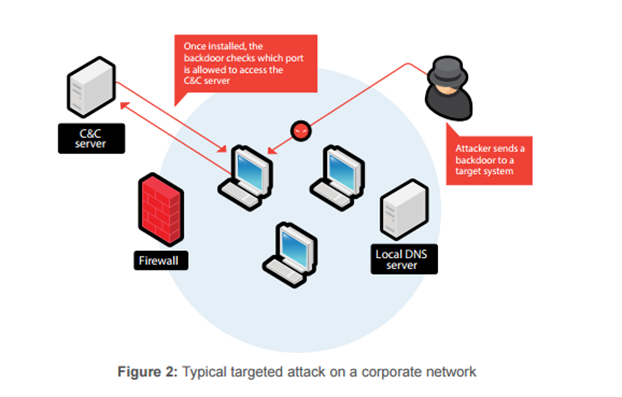
在网络安全领域,“后门”指的是绕过常规安全措施、获取计算机系统、网络或软件应用程序特权用户访问权限的策略。后门既可被授权用户使用,也可被未经授权的用户(例如黑客和国家级黑客)使用。未经授权的用户如果发现后门(或者在某些情况下,后门是预先植入的),就可以窃取敏感数据、安装其他恶意软件并劫持设备。如果后门并非由制造商预先植入设备,则网络犯罪分子会通过网络钓鱼或社会工程等手段诱骗员工下载并安装后门恶意软件到他们的计算机上。
硬件制造商也可能故意植入后门,以便在部署后获取对其技术的访问权限。这种做法既可以用来帮助被锁定在设备之外的客户,也可以用来排除软件故障。民族国家也可能恶意利用后门。以下多篇文章都提到思科(美国公司)和华为(中国公司)涉嫌在其硬件产品中植入后门。
最令人担忧的是,爱德华·斯诺登最近披露的信息显示,美国国家安全局可能在椭圆曲线密码学中植入了后门,这从根本上破坏了我们加密算法所建立的信任和可靠性。据称,这些后门使美国国家安全局能够监视世界各地的加密通信。
延伸阅读:
防御此类漏洞的难点在于,制造商可能并未意识到其硬件或软件中存在因漏洞而产生的后门。有时,他们被其运营所在地的国家强迫设置漏洞。作为中小企业主,这可能会让您感到不安,但有一些做法可以保护您免受以下类型的后门攻击:
最终,如果一个民族国家想要入侵您的网络,他们很可能会获得这种访问权限。上述措施以及培训和治理政策应该可以帮助您的中小企业免受其他试图入侵的攻击。
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




