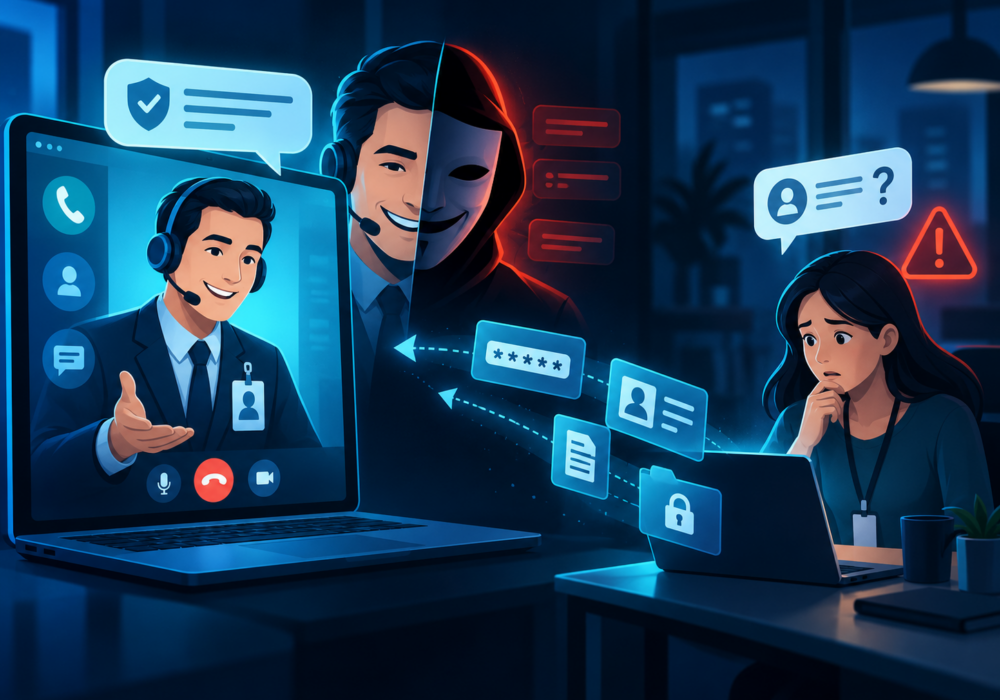
伪装是一种社会工程技术,攻击者通过编造可信的故事、身份或情境来诱使他人提供信息或采取他们通常不会采取的行动。
虚假的故事被称为借口。
例如,攻击者可能会伪装成:
攻击者通常会事先对组织进行调查,以便请求包含足够准确的信息,使其看起来合法。
伪装行为较少依赖技术手段,更多依赖于操纵信任、紧迫感、权威、恐惧或乐于助人的态度。
中小企业可能特别容易受到攻击,因为员工之间通常彼此认识,而且正式的审批流程较少。
因此,来自老板、经理、同事或值得信赖的供应商的可信请求可能不会受到过多审查。
组织应建立敏感请求的核实程序,特别是涉及以下方面的请求:
员工应使用可信的沟通方式核实异常请求,而不应仅仅依赖发起请求的电子邮件、短信或电话。
伪装攻击对 MSP 服务台构成重大风险,因为技术人员能够重置密码、更改 MFA 方法、创建帐户和修改客户环境。
成功冒充客户员工或管理员的攻击者可能会试图说服技术人员提供访问权限。
托管服务提供商应针对高风险支持请求建立书面的身份验证程序。服务台员工应接受培训,在请求涉及安全控制时,应避免使用紧急处理和升级策略。
当一个可信的故事使某人绕过正常的安全程序时,伪装攻击就会成功。
当请求涉及金钱、凭证、敏感信息或特权访问权限时,信任绝不能取代验证。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。