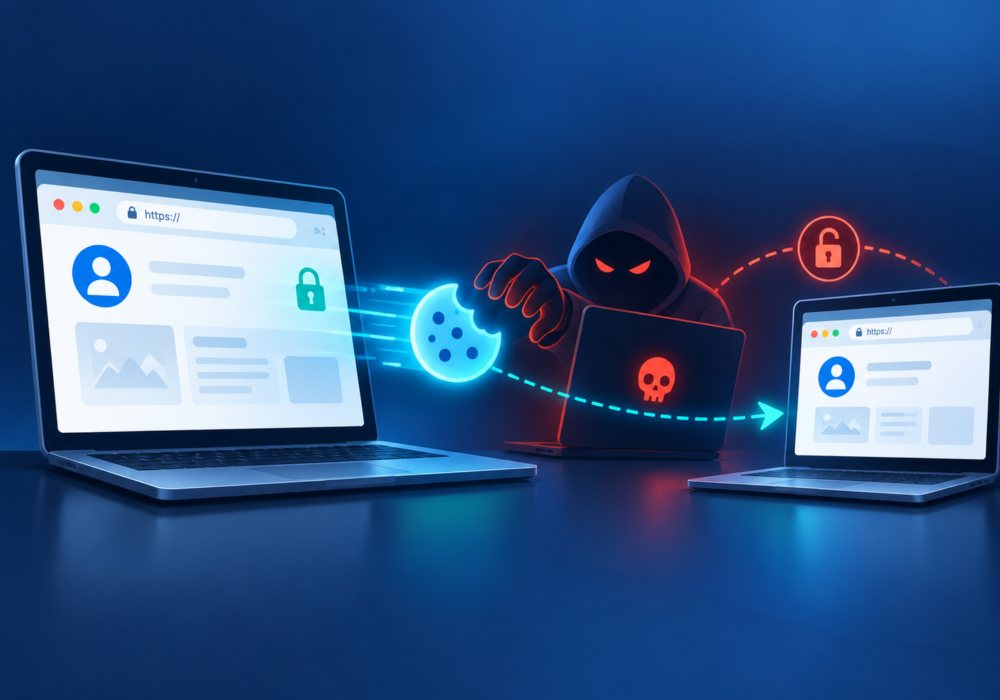
会话 cookie 被盗是指攻击者窃取用于维护与网站或在线服务的已验证会话的浏览器 cookie。
用户成功登录后,许多网站会在用户的浏览器中放置一个会话 cookie。该 cookie 使网站能够在用户浏览网站时识别用户,而无需用户重复输入用户名、密码和多因素身份验证 (MFA) 代码。
如果攻击者获取了有效的会话 cookie 并成功重用它,则服务可能会将攻击者视为已通过身份验证的用户。
这使得会话 cookie 窃取变得特别危险,因为有些攻击可能发生在 MFA 完成后。
攻击者可能会尝试使用以下方法窃取会话 cookie:
MITRE ATT&CK 特别将窃取 Web 会话 cookie 列为凭证访问技术,因为它们可用于以已验证用户的身份访问在线服务。
中小企业不应认为多因素身份验证 (MFA) 能确保账户绝对安全,不会被盗用。
多因素身份验证 (MFA) 仍然至关重要,但攻击者越来越多地将目标转向身份验证之后的操作。因此,保护浏览器和设备是保护云帐户的关键环节。
企业应该:
MSP 应该了解会话 cookie 盗窃,因为被盗用的云身份是商业电子邮件入侵和其他基于身份的攻击的常见目标。
当遇到可疑的 Microsoft 365、Google Workspace 或 SaaS 帐户时,更改密码不应被视为补救措施的结束。
技术人员应评估活动会话、身份验证令牌、登录活动、设备、多因素身份验证方法和可疑的应用程序访问。
会话 cookie 可以起到临时证明用户已登录的作用。
如果攻击者窃取了该证明,他们可能就不需要再次获取受害者的密码了。强大的终端安全防护、现代身份验证和有效的会话撤销机制都是重要的防御措施。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多