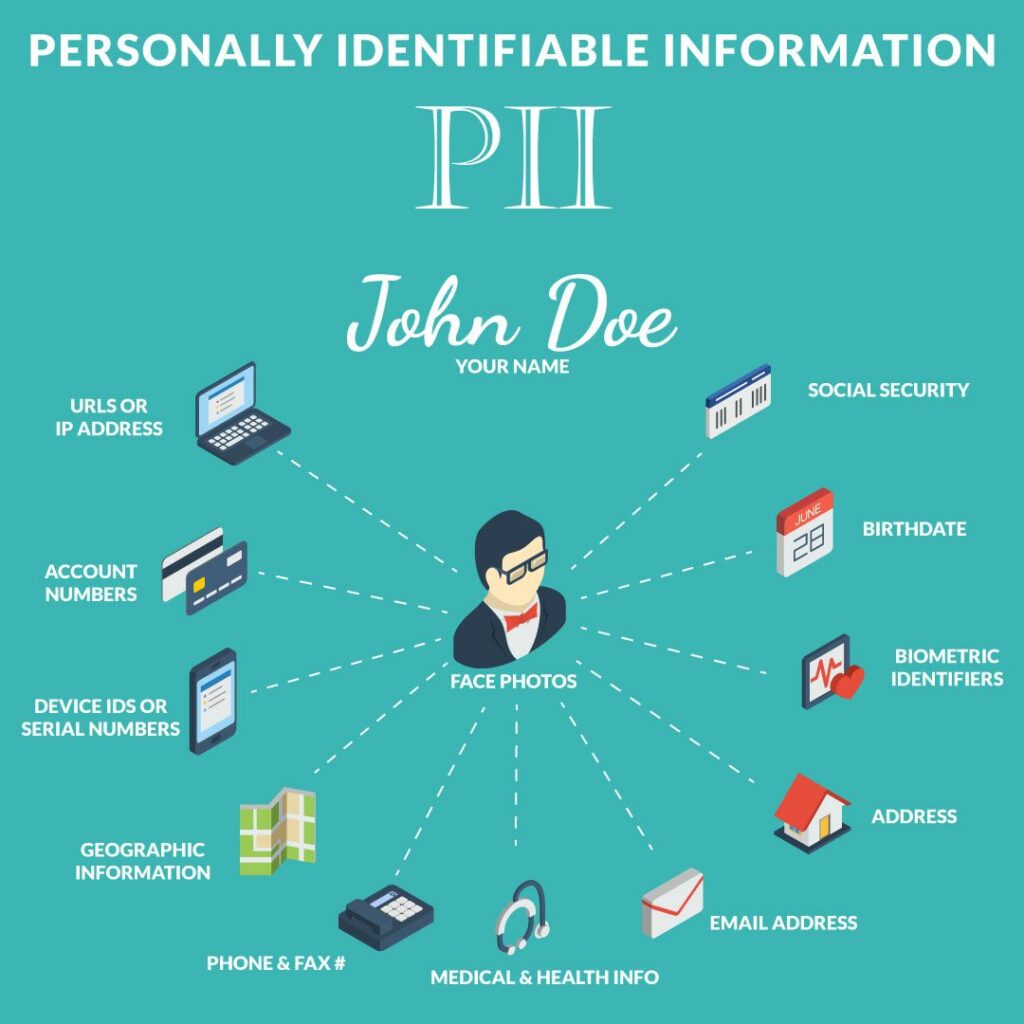
个人身份信息或个人可识别信息(PII) 是指可以直接或间接推断个人身份的信息。例如,一个人的全名加上社会安全号码、护照号码或电子邮件地址就属于 PII。个人身份信息通常出现在公共网站上,例如您的全名加上邮政编码、种族、性别、地址和出生日期。
专家提示:CyberHoot 建议使用虚构的答案来回答网站用来帮助您恢复在线账户访问权限的挑战性问题。请务必将虚构的答案保存在您的密码管理器中。如果我们在 PII 问答环节中提供真实信息,黑客很容易在各种公共网站上找到我们的真实 PII,并再次入侵我们的在线账户。
包括《通用数据保护条例》(GDPR)和《加州消费者隐私法案》(CCPA)在内的多项数据保护法律已被多个国家和美国各州采纳,旨在为收集、存储、处理和出售客户个人身份信息 (PII) 的公司制定指导方针。这些法律概述的基本原则赋予消费者管理和控制其敏感信息 (PII) 访问权限的权利和限制。大多数隐私法律允许用户向公司提出以下问题或要求:
除了以上列举的权利之外,还有更多其他权利。详情请参阅 CyberHoot 的CCPA和GDPR信息库页面。
全球大部分地区都已制定相关法律,因此企业应重点审查其所在国家/地区(或州/省)的数据隐私权。了解自身所在国家/地区或州/省的法律义务后,您需要制定以下各项措施:
制定计划通知涉及数据泄露的所有用户和相关机构至关重要。确定如何通知以及适用的母国法律和要求的时间并非在数据泄露发生期间,而是在数据泄露发生之前。在美国,各州的数据隐私法参差不齐,没有有效的联邦法律。在准备数据泄露通知流程时,请务必寻求外部法律顾问和专业知识,以帮助您遵守可能涉及您数据的每个州(或视情况而定的国家/地区)的规定。
CyberHoot 建议您了解影响公司的法律,并准备一份反映这些法律的违规通知流程文件。也请记得每年对该流程进行测试。
收集、处理和存储消费者 PII 的公司应在在线隐私政策中明确说明这一点。CyberHoot 为我们产品的所有订阅用户提供了一个模板。该模板概述了如何设置数据保护官电子邮件地址,以便消费者进行数据隐私咨询,以及如何通过身份验证流程来验证请求的合法性。
假设您的公司是一家酒店。您收到一封来自 John Doe 的邮件,邮件地址为 DPO@HotelName.com,要求您提供过去一年中在该酒店的所有住宿日期。邮件中声明,这是一项 GDPR 请求,您有权获得答复。该邮件来自 JaneDoe@Emailprovider.com。您应该回复吗?不。根据 GDPR、CCPA 或任何其他法律法规,Jane Doe 无权获取 John Doe 的信息。您的身份验证过程必须通过唯一标识符进行,该标识符通常是请求者拥有的电子邮件地址。根据隐私法规,您必须在提供任何 PII 数据之前验证隐私请求者的身份。
超越数据隐私法规的中小企业保护
CyberHoot 建议采取以下最佳做法来保护个人和企业免受网络攻击并限制其造成的损害:
资料来源:NCSD 术语表、CNSSI 4009、GAO 报告 08-356(引自 NIST SP 800-63 Rev 1)、Investopedia
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注:如果您想订阅我们的新闻简报,请访问上方任意链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“发送新闻简报”。订阅每月新闻简报,助力 CyberHoot 实现“让世界更安全、更有意识!”的使命。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。