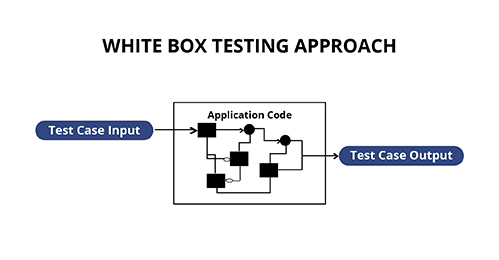
Beyaz kutu testi, bir uygulamanın işlevselliğini ( kara kutu testi olarak da bilinir) değil, uygulamanın iç yapısını test eden bir sızma testi türüdür . Test senaryoları genellikle programlama becerileri kullanılarak tasarlanır. Test uzmanı, kod içindeki yolları çalıştırmak ve beklenen çıktıları belirlemek için girdiler seçer. Beyaz kutu testi, yazılım testinde üç noktada uygulanabilir: birim, entegrasyon ve sistem seviyeleri.
Geleneksel test uzmanları beyaz kutu testlerinin birim düzeyinde yapıldığını düşünme eğiliminde olsalar da, günümüzde daha çok entegrasyon ve sistem testleri için kullanılmaktadır.
Kaynak: “ Beyaz Kutu Testi”
Ek Okuma: Bankalar Savunmalarını Güçlendirmek İçin Kendilerini Siber Saldırılara Maruz Bırakıyor
İlgili Terimler: Kara Kutu Testi , Sızma Testi
Beyaz kutu testi, her kuruluşun uygulamalarını test etmek için kullanabileceği bir yöntemdir. Bu tür testler, güçlü bir yazılım geliştirme programının parçası olmalıdır. Etik bir bilgisayar korsanının yazılım sistemlerinizde kritik bir güvenlik açığı bulması, kötü niyetli bir bilgisayar korsanının sisteme veya ağa erişim sağlamak için bu açığı kullanmasından her zaman daha iyidir. Penetrasyon testi pahalı olabilir, ancak maliyetli bir veri güvenliği ihlali olasılığını azaltarak uzun vadede şirketinizin paradan tasarruf etmesini sağlayabilir.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kendinizi otoyolda, diğer trafikle birlikte hız sınırının yaklaşık 20 km/s üzerinde seyrederken hayal edin. İleride bir araç var, aniden fren yapıyorsunuz...
Daha fazla
12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

