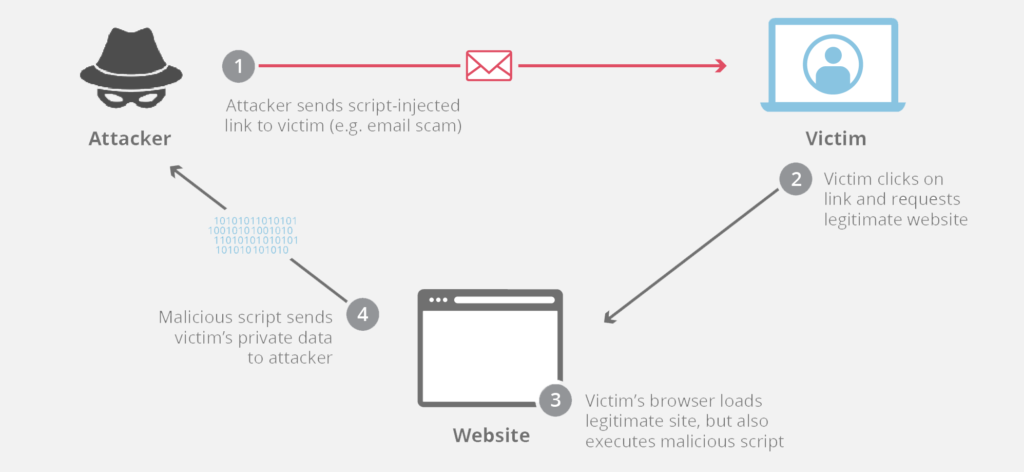
Çapraz Site Komut Dosyası Çalıştırma (XSS) , bilgisayar korsanlarının savunmasız bir web uygulamasına kötü amaçlı kod enjekte ettiği bir saldırı vektörüdür . XSS, diğer web saldırı vektörlerinden farklı olarak, doğrudan uygulamanın kendisini hedef almaz; bunun yerine, web uygulamasının kullanıcıları risk altındadır. Çapraz site komut dosyası çalıştırma güvenlik açıkları, saldırganların kurban kullanıcı gibi davranmasına, kullanıcının gerçekleştirebileceği tüm eylemleri gerçekleştirmesine ve kullanıcının verilerine erişmesine olanak tanır. Kullanıcının uygulama içinde ayrıcalıklı (yönetici) erişimi varsa, saldırgan sistemin tüm işlevselliği ve verileri üzerinde tam kontrol elde edebilir. Bu, tüm kullanıcı hesaplarının tehlikeye girmesine neden olur. Truva atı kötü amaçlı yazılımı da etkinleştirilebilir ve sayfa içeriği değiştirilebilir, böylece kullanıcılar gönüllü olarak özel verilerini vermeye kandırılabilir. Ayrıca, oturum çerezleri ifşa edilebilir, bu da bilgisayar korsanının gerçek kullanıcıları taklit etmesine ve özel hesaplarını istismar etmesine olanak tanır.
Kaynak: Imperva , PortSwigger
Ek Okuma: XSS Saldırısı Nedir? – FedTech Dergisi
İlgili Terimler: Siteler Arası İstek Sahteciliği (CSRF)
KOBİ'niz kendi yazılımını geliştirmiyor veya kod yazmıyorsa, XSS'in varlığını bilmenin dışında endişelenmenize gerek yok. Ancak, geliştirme yapıyorsanız, okumaya devam edin.
Siteler arası betik çalıştırmayı önlemek bazı durumlarda zordur ve uygulamanın tasarımına ve kullanıcı tarafından kontrol edilebilen verileri nasıl işlediğiyle ilişkili olarak daha karmaşık olabilir. Genel olarak, XSS açıklarını etkili bir şekilde önlemek, aşağıda listelenen önlemlerin bir kombinasyonunu gerektirir. Kuruluşunuzda BT personeli varsa veya sistemlerinizi desteklemek için üçüncü taraf bir ekip çalıştırıyorsa, XSS saldırılarına karşı savunmak için bu önlemleri uygulayarak güvenliğinizi artırmak üzere onlarla birlikte çalışın:
Content-Type hem de X-Content-Type-Options Tarayıcıların yanıtları istediğiniz şekilde yorumlamasını sağlamak için başlıkları kullanın.En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.