Vergi sezonu her şeyi alt üst edebiliyor. Haftalarca çoğu işletme sahibi son teslim tarihleri, uzatmalar ve belgelerle meşgul oluyor. Güvenlik hijyeni geçici olarak ikinci plana atılmış olabilir. Mayıs ayı, nefes almak ve genellikle fark edilmeyen iş risklerine dürüstçe bakmak için doğru zaman. Bu ay CyberHoot, özellikle önceliklerin başka yerlerde olduğu dönemlerde arka planda sessizce büyüyen üç gizli riske ışık tutuyor.
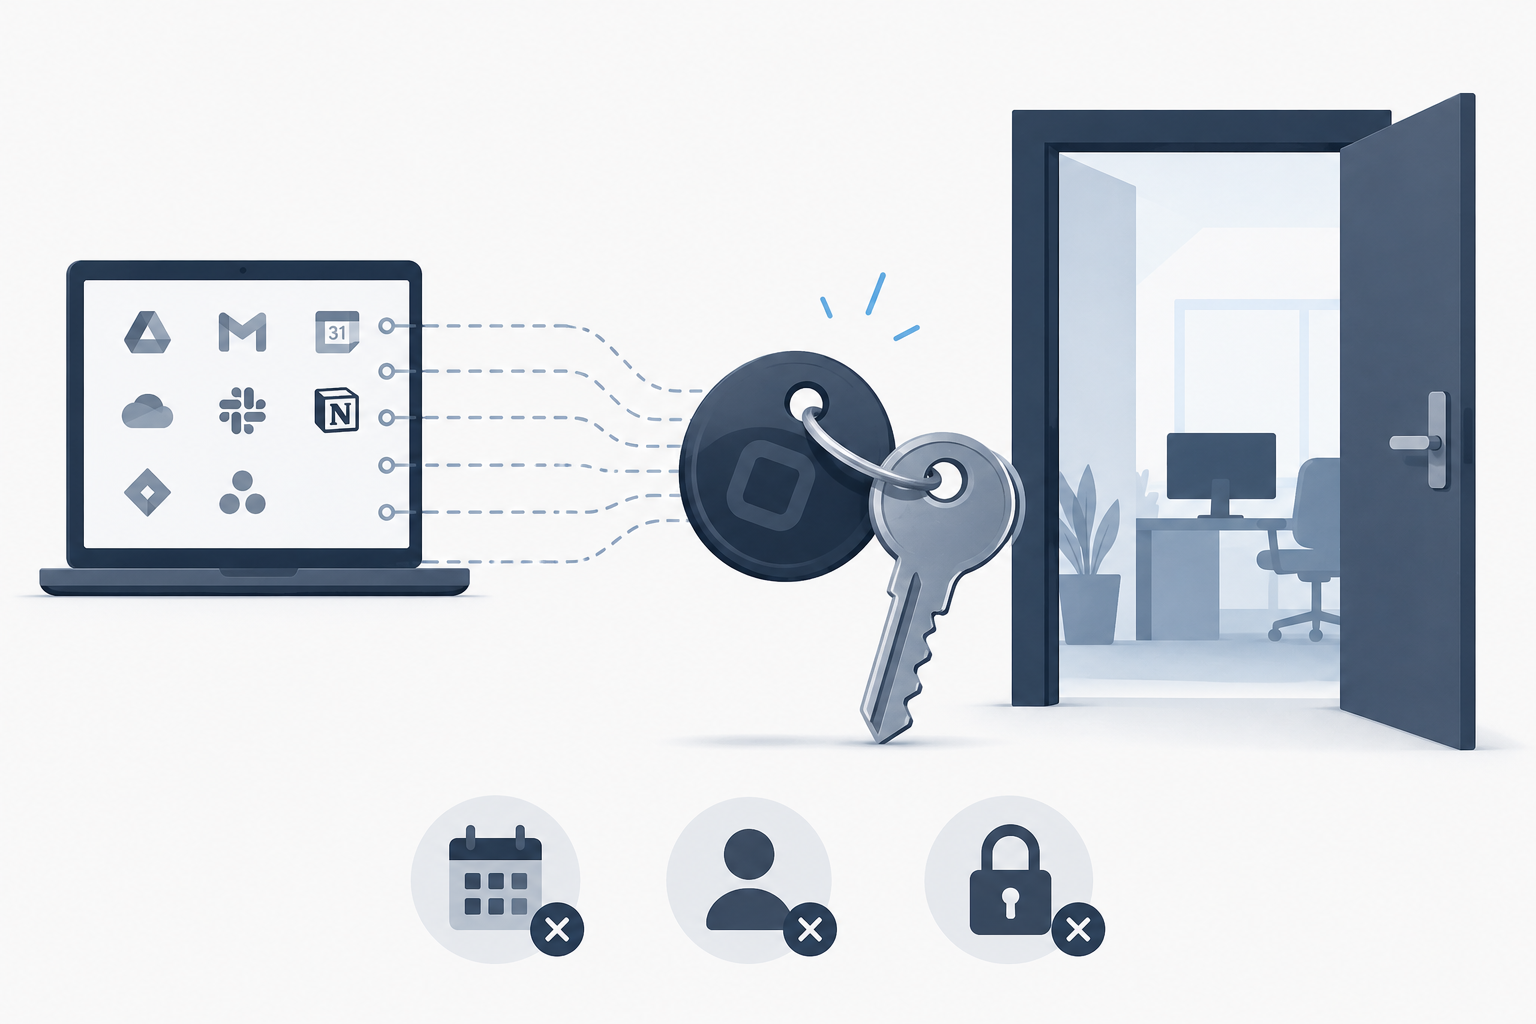
Öncelikle, üçüncü taraf uygulamaların Google ve Microsoft çalışma alanlarına sessizce bağlanarak şirket verilerine geniş kapsamlı izinler vermesini ve çoğu kuruluşun bu uygulamaların sayısından habersiz olmasını ayrıntılı olarak ele alıyoruz. Bir çalışan yeni bir üretkenlik veya proje uygulamasını iş hesabına bağladığında, bu uygulama genellikle e-postaları okuma, dosyalara erişme ve takvim verilerini görüntüleme izni alır. Çoğu çalışan, neye onay verdiklerini asla gözden geçirmez. Çoğu BT ekibi de bunun gerçekleştiğini asla görmez. Bu sorunu yakın zamanda yayınladığımız "Çalışanlarınız Geçen Yıl Google'a 47 Uygulama Bağladı. Bunlardan Birini Bilebilir misiniz?" başlıklı makalemizde inceledik ve bulgular sizi şaşırtacak.
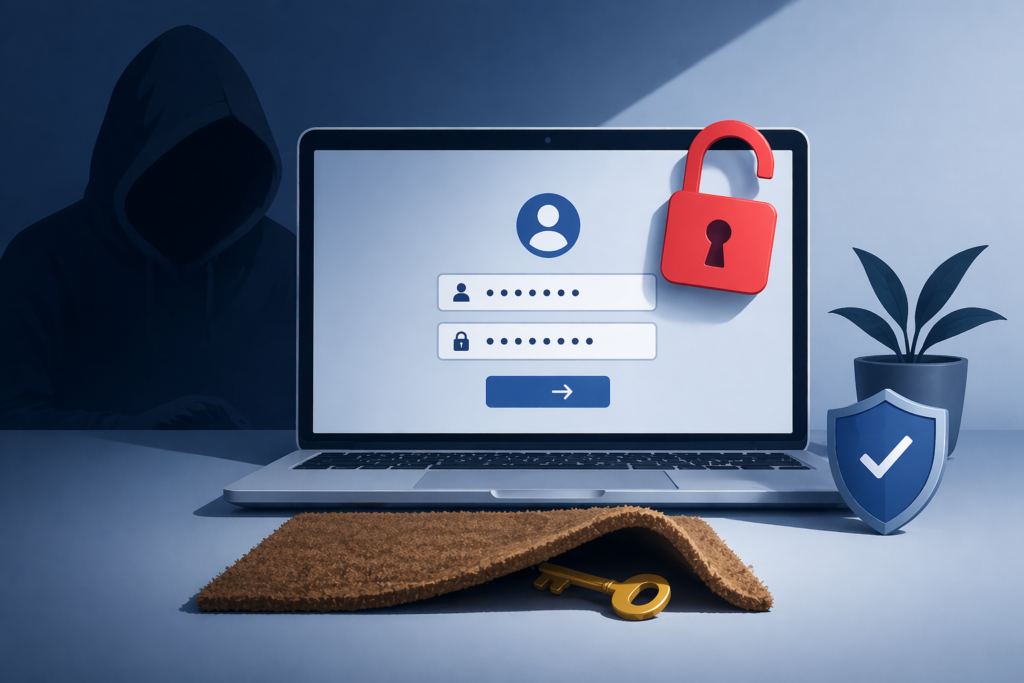
İkinci olarak, saldırganların artık hesaplarınıza girmek için parolanıza ihtiyaç duymadığını inceliyoruz. Google, Microsoft veya herhangi bir web uygulamasına giriş yaptığınızda, tarayıcınız oturum belirteci alır; bu, zaten kimliğinizin doğrulandığını kanıtlayan küçük bir veri parçasıdır. Bu belirteci çalan saldırganlar, parolanızı hiç bilmeden ve çok faktörlü kimlik doğrulamayı tetiklemeden doğrudan hesabınıza girebilirler. Zorla giriş yok. Başarısız giriş uyarısı yok. Sadece sessiz erişim. Bunun nasıl çalıştığını ve bununla ilgili ne yapılması gerektiğini "Saldırganların Anahtara İhtiyacı Yok. Zaten Sizinkine Sahipler" başlıklı makalemizde ayrıntılı olarak ele alıyoruz.
Son olarak, müşterilerinizin sahip olduğu, göremedikleri ağlar da dahil olmak üzere her ağın kenarında yer alan bir riske bakıyoruz. Çoğu işletme ofis ağlarını kontrol altında tutar. Ancak çok azı, uzaktan çalışanlarının her gün kullandığı ev yönlendiricilerine dair bir görünürlüğe sahiptir. Bu yönlendiriciler nadiren güncellenir, neredeyse hiç izlenmez ve neredeyse hiç kimse hangi yazılım sürümünü çalıştırdıklarını bilmez. Saldırganlar bunu biliyor. Ulus devlet aktörleri, ev ve küçük ofis yönlendiricilerini kurumsal ağlara giriş noktaları olarak aktif olarak hedef alıyorlar, çünkü bunlar istismar edilmesi çok kolay ve tespit edilmesi çok zor. Müşterilerinizin uzaktan çalışma kurulumu, tüm ortamlarındaki en güvensiz bağlantı olabilir. 'Müşterilerinizin Yönlendiricileri Neden Artık Ulusal Güvenlik Tartışması Haline Geliyor?' başlıklı makalemizde konunun tüm detaylarını inceliyoruz.
Bu üç riskin ortak önemli bir noktası var. Hiçbiri kendini belli etmiyor. Alarm çalmıyor. Giriş denemeleri başarısız olmuyor. Hata mesajları görünmüyor. Üçüncü taraf uygulama izinleri sessizce birikiyor. Çalınan oturum belirteçleri uyarı vermeden erişim sağlıyor. Güvenliği ihlal edilmiş yönlendiriciler aylarca hatta yıllarca tespit edilmeden kalıyor! Ortak nokta, bu risklerin zaten ortamınızda, her gün güvendiğiniz güvenilir sistemler ve bağlantılar aracılığıyla çalışıyor olmasıdır. Bu gizli sorunları çözmenin ilk adımı, var olduklarını bilmektir. Artık bildiğinize göre, bunlarla ilgili ne yapmanız gerektiğini öğrenmek için okumaya devam edin.
Craig CEO,
CyberHoot Kurucu Ortağı
CyberHoot'u beğendiniz mi? Yardımınıza ihtiyacımız var. Lütfen G2.com adresinde bize yorumunuzu bırakın!
- G2
CyberHoot'ta nasıl yorum bırakılacağına dair daha fazla bilgi için lütfen aşağıdaki kısa video özetini izleyin. Not: Sahte yorumları önlemek için, her yorum sitesi sizden e-posta hesabı kaydı işlemiyle kimliğinizi oluşturmanızı ve doğrulamanızı isteyecektir.
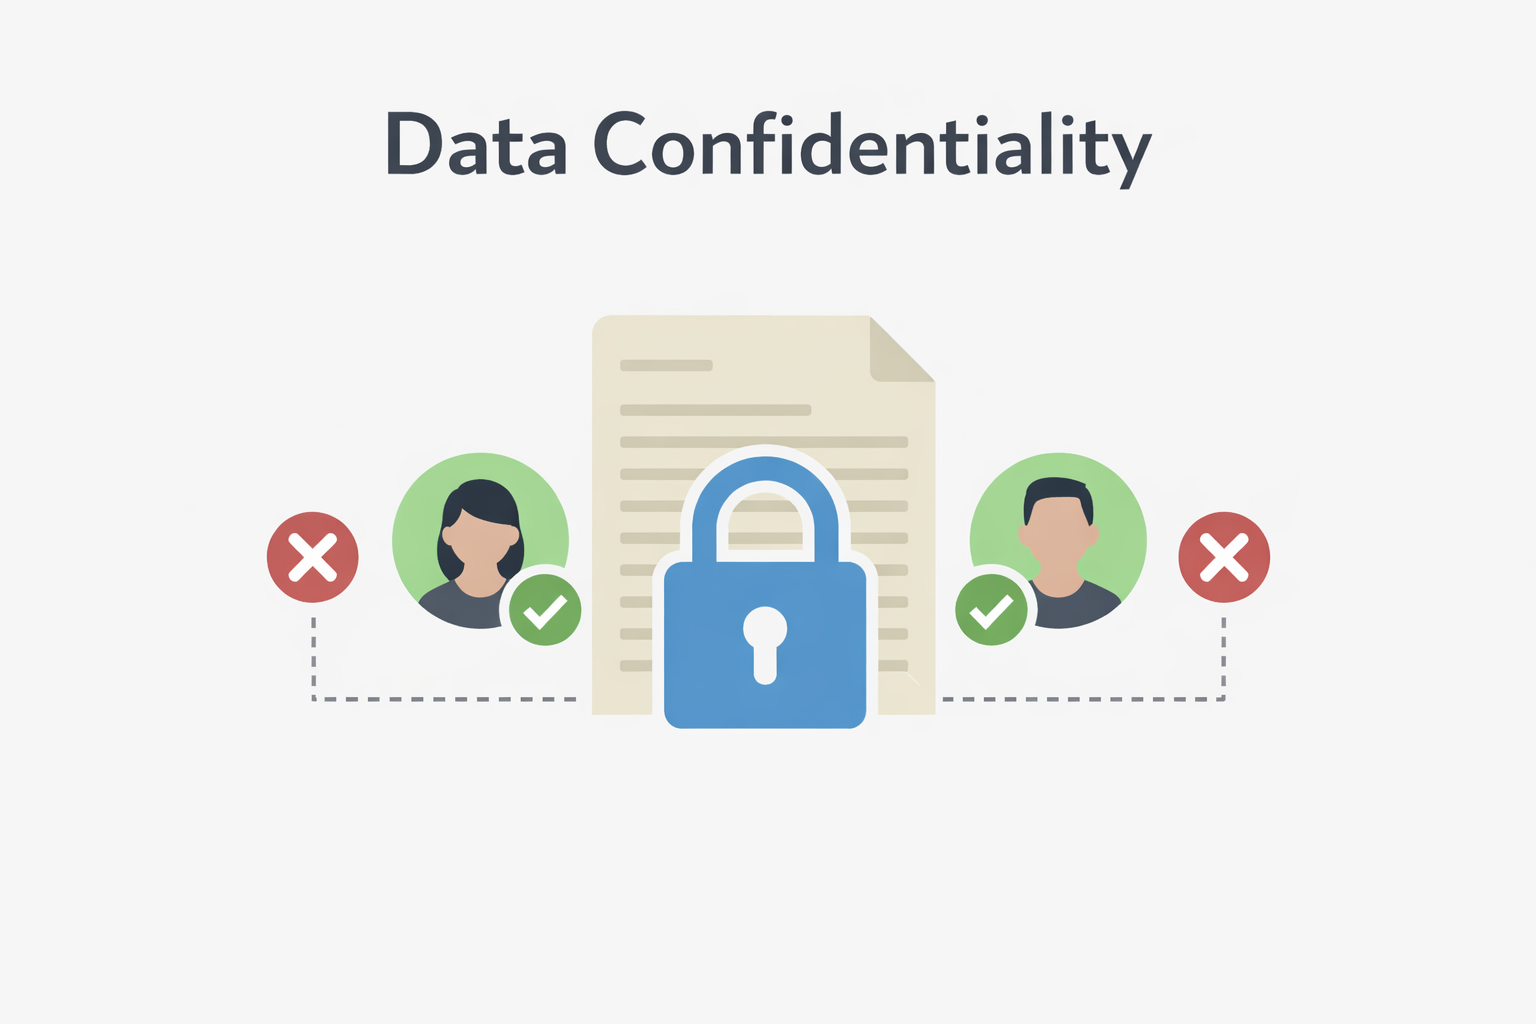
Veri Gizliliği, bilgilerin yalnızca yetkili kişilerin erişimine açık olmasını ve meşru bir bilgiye ihtiyaç duymayan hiç kimseye ifşa edilmemesini güvence altına almaktır . Bu, verilerin yetkisiz görüntülenmesine, paylaşılmasına veya ifşa edilmesine karşı korunmasına odaklanır; bu durum kazaen veya kasıtlı olabilir. Bu, CIA üçlüsünün (Gizlilik, Bütünlük ve Erişilebilirlik ) temel bir unsurudur.
Gizlilik, erişim kısıtlamaları, şifreleme, kimlik doğrulama ve kullanıcı izinleri gibi kontroller aracılığıyla sağlanır. Gizlilik sağlanamadığında, finansal kayıtlar, kişisel bilgiler veya fikri mülkiyet gibi hassas veriler açığa çıkabilir ve bu da yasal, mali ve itibar kaybına yol açabilir.
Daha fazlasını okumak için buraya tıklayın!
CyberHoot platformumuza sürekli olarak yeni içerikler ekliyor. En son eklediğimiz video, "Dikkatli Kullanın: Kişisel Olarak Tanımlanabilir Bilgilerin (PII) Korunması" videosudur. Aşağıdan izleyin ve PII eğitimi gerekiyorsa CustomHoots üzerinden manuel olarak atayın.
Lütfen dikkat: CyberHoot, tüm Power Kullanıcılarını ücretsiz olarak Autopilot'a yükseltiyor. Ücretsiz yükseltmenizi planlamak için support@cyberhoot.com adresine başvurun . Power platformu bu yılın sonlarında, Eylül 2026'da kullanımdan kaldırılacaktır.
Genel İyileştirmeler:
CyberHoot, Leo Laporte ve Steve Gibson'ın sunduğu efsanevi " Security Now! " podcast'inde yer alarak uzun zamandır hedeflediği bir amacına resmen ulaştı . Tamamen açık olmak gerekirse, bu podcast'in ücretli bir sponsorluğudur.
Lütfen Leo Laporte'un HootPhish ile ilgili deneyimlerini paylaştığı ve CyberHoot'un kimlik avı eğitimine yönelik olumlu pekiştirme yaklaşımının neden dikkatini çektiğini açıkladığı bu 3 dakikalık kısa videoyu izleyin.
CyberHoot'un Autopilot platformunda yer alan ve yöneticilere kimlik avı simülasyonları yürütürken daha fazla esneklik sağlayan yeni bir özellik olan Özel Kimlik Avı Saldırısı'nı (Custom AttackPhish ) tanıtmaktan heyecan duyuyoruz . Özel Kimlik Avı Saldırısı ( CustomHoots Power-Up'ımızda bulunur ) ile yöneticiler, kullanıcılarının karşılaşabileceği gerçek dünya tehditlerini daha iyi yansıtan özelleştirilmiş kimlik avı kampanyaları oluşturabilir ve başlatabilirler.
Bu, kuruluşların daha alakalı güvenlik bilinci eğitimleri vermesine ve kullanıcıların kimlik avı girişimlerini tanıma ve bunlara yanıt verme yeteneklerini geliştirmesine yardımcı olur.
Ek yardıma ihtiyacınız olursa, her zaman support@cyberhoot.com adresinden destek ekibimize ulaşabilirsiniz.

CyberHoot'un Referans Programına bugün kaydolun ve özel referans bağlantınız aracılığıyla kayıt olanların oluşturduğu tüm gelirin %20'sini bir yıl boyunca kazanmaya başlayın. Referans ortağı olarak, yalnızca finansal ödüller almakla kalmayacak, aynı zamanda başkalarının güvenlik konusunda daha bilinçli olmalarına ve siber tehditlere karşı korunmalarına yardımcı olmanın verdiği memnuniyeti de yaşayacaksınız. Tereddüt etmeyin, hemen https://cyberhoot.com/referral-program/ adresinden kaydolun.
Autopilot'un Kontrol Paneli aracılığıyla yönlendirme:
Daha bilinçli ve daha güvenli bir dünya yaratma misyonumuza CyberHoot'a katılın! CyberHoot Autopilot'u bir arkadaşınıza önerin, ücretsiz ilk ay kazansın. Yönlendirme bağlantınızı kullanan her yeni üye için hesabınıza ücretsiz bir ay eklenecektir. Bu teklif yalnızca ilk kez CyberHoot'a kaydolanlara özeldir.

Yakın zamanda bir siber saldırı, kimlik avı e-postası veya sosyal mühendislik telefon görüşmesiyle kıl payı kurtulan birini tanıyor musunuz? CyberHoot'un ücretsiz siber güvenlik eğitimini önerin. Altı (6) video (her video 3-4 dakika uzunluğunda) ve pozitif pekiştirme, son derece gerçekçi kimlik avı simülasyonlarımızdan birini alacaklar. Hepsi ücretsiz.
CyberHoot Teknik İnceleme İndir – HootPhish, AttackPhish'i Nasıl Geliştiriyor?
Yepyeni: Siber Güvenlik İstatistikleri Hakkında 2025 İnfografikleri
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.