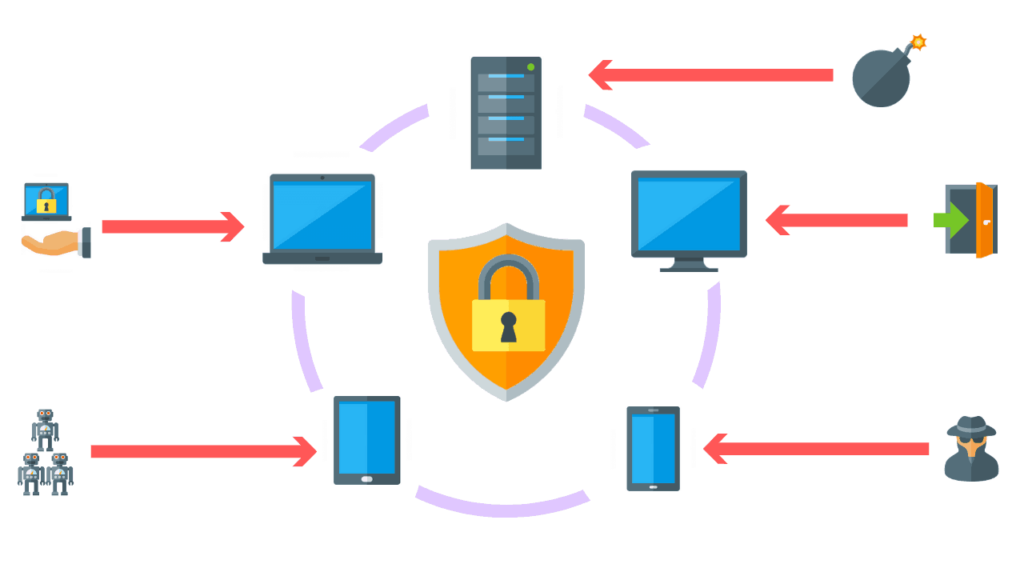
Uç Nokta Algılama ve Yanıt (EDR), diğer adıyla Uç Nokta Algılama ve Tehdit Yanıtı (EDTR), son kullanıcı cihazlarını sürekli olarak izleyerek fidye yazılımı ve kötü amaçlı yazılım gibi siber tehditleri tespit edip bunlara yanıt veren bir uç nokta güvenlik çözümüdür.
EDR güvenlik çözümleri, uç noktalarda ve iş yüklerinde gerçekleşen faaliyetleri ve olayları kaydederek, güvenlik ekiplerine, aksi takdirde gözden kaçabilecek olayları ortaya çıkarmak için ihtiyaç duydukları görünürlüğü sağlar. Bir EDR çözümünün, uç noktalarda olup bitenlere dair gerçek zamanlı olarak sürekli ve kapsamlı bir görünürlük sağlaması gerekir.
Bir EDR aracı, olay verisi arama ve soruşturma uyarı sınıflandırması, şüpheli etkinlik doğrulaması, tehdit avcılığı ve kötü amaçlı etkinlik tespiti ve kontrolü dahil olmak üzere gelişmiş tehdit tespiti, soruşturması ve yanıt yetenekleri sunmalıdır.
EDR hizmetleri, kritik olayların neredeyse gerçek zamanlı olarak tespit edilmesini sağlamak ve bazı durumlarda saldırıyı anında durdurmak için geleneksel, izlenmeyen Antivirüs sistemlerinin ötesine geçer. Diğer durumlarda ise EDR hizmetleri alarmı çalar ve ağınızdaki potansiyel olarak saldırgan bir makinenin kontrolünü ele geçirmek için anında uzaktan erişimle otomatik bir yanıt verir. Aşağıda listelenen bazı satıcılar, fidye yazılımı saldırılarını izler ve şifreleme olaylarının oluşmasını en baştan engelleyebileceklerini veya kesintiye uğratabileceklerini öne sürer. Eğer doğruysa, bu, piyasadaki geleneksel AV çözümlerinden bir adım öteye geçer çünkü bu çözümler her zaman bir fidye yazılımı olayının gerçekleşmesini engellemez. Birçok popüler satıcı, EDR özelliklerini bağımsız ürünler veya bir hizmet paketinin parçası olarak sunar:
Uç nokta tespit ve müdahale araçları, kuruluşların uç noktaları ve sunucuları sürekli olarak izleyerek potansiyel kötü amaçlı davranışları tespit etmelerini ve bazı durumlarda bunların oluşmasını önlemelerini sağlar. Etkili EDR araçları, uç noktalara ve daha geniş ağa verilen zararı azaltmak için bu olayları tespit edip bunlara müdahale edebilir.
Ek Siber Güvenlik Önerileri
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
İşletmeniz İçin Dikkate Almanız Gereken En İyi 10 Antivirüs Ürünü
EDR, XDR ve MDR: Kısaltmaların Arkasındaki Farkları Anlamak
İlgili terimler:
Güvenlik Olay ve Olay Yönetimi (SEIM)
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.