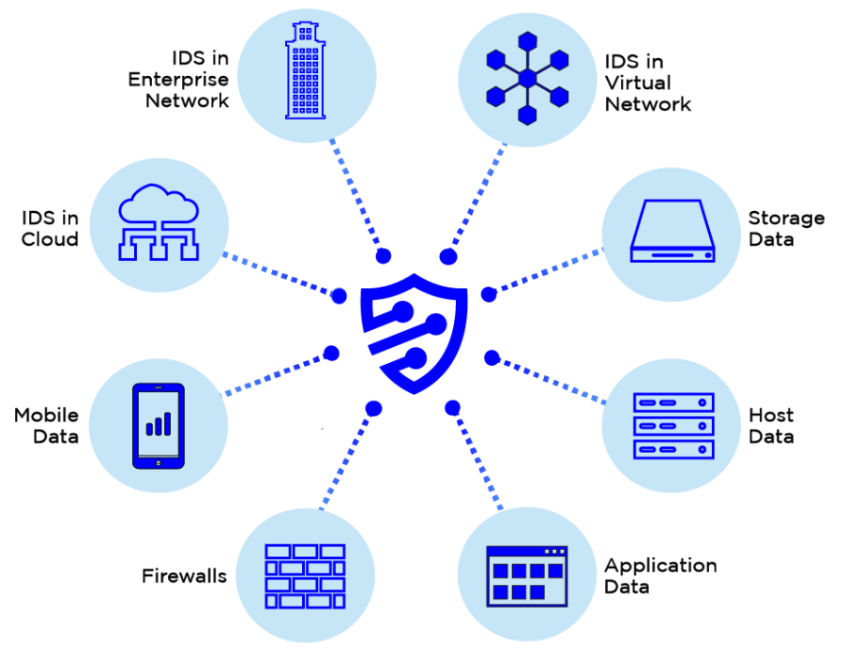
Güvenlik Bilgi ve Olay Yönetimi (SIEM), uygulamalar, sunucular ve ağ aygıtları tarafından oluşturulan güvenlik günlükleri üzerinde gerçek zamanlı analiz, izleme ve uyarı sağlayan siber güvenlik ürünleri ve hizmetlerini ifade eder. SIEM çözümleri, bu farklı günlükleri toplayarak, verileri normalleştirerek ve günlük girdilerini insan araştırması ve doğrulaması gerektiren ilginç davranış kalıplarını ortaya çıkaran karmaşık algoritmalardan geçirerek bunu yapar. SIEM çözümleri yazılım, cihaz veya yönetilen hizmet çözümleri olarak satın alınır.
Bu ürünlerin bir diğer avantajı da siber güvenlik verilerini yeniden yazılamayan bir veritabanına kaydederek uyumluluk raporları üretebilen adli bir iz oluşturmalarıdır.
İlgili Terimler: Güvenlik Operasyonları , Güvenlik Operasyon Merkezi (SOC)
Kaynak: “SIEM: Bir Pazar Anlık Görünümü”
Bir KOBİ tarafından kendi adına işletilen SIEM hizmetlerinin uygulanması genellikle çok maliyetlidir. Ancak, Yönetilen Güvenlik Hizmet Sağlayıcıları olarak bilinen yeni hizmet sağlayıcılar, en büyük KOBİ'lerde (savunma müteahhitleri gibi sıkı düzenlemelere tabi sektörlerdeki KOBİ'ler) ilgi görüyor. DFARS, ITAR veya hatta en yeni CMMC gerekliliklerine uyum kapsamında bu izlemeyi yapmak zorundaysanız, piyasadaki bazı MSSP sağlayıcılarına göz atmayı düşünebilirsiniz.
Ek Okuma : Yönetilen Güvenlik Hizmeti Sağlayıcıları Wiki'si
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

