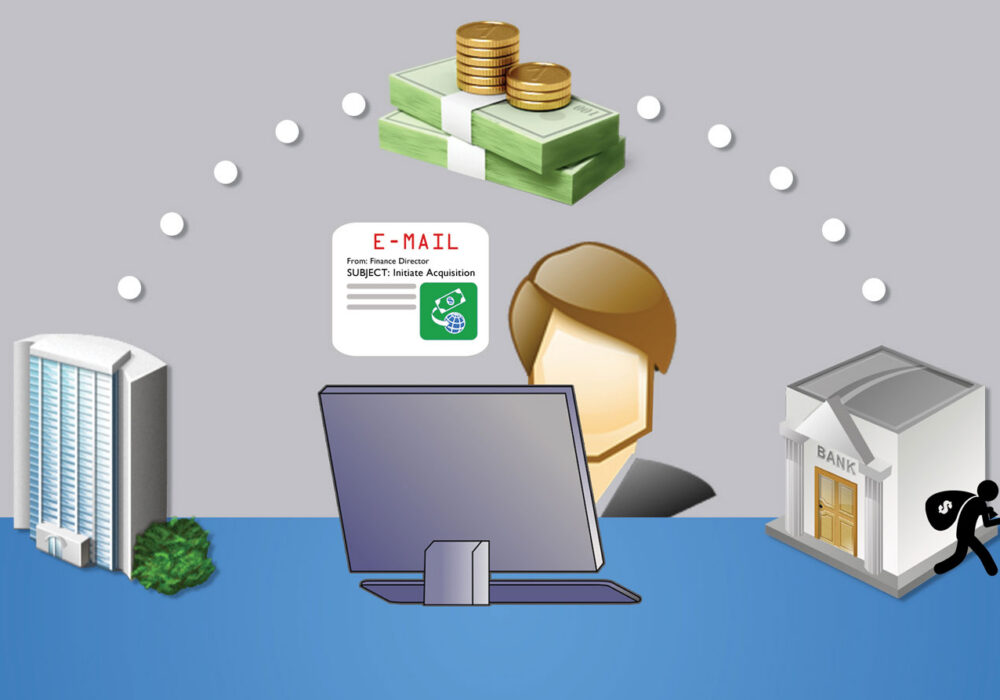
İşletme E-posta Güvenliğinin Tehlikeye Atılması (BEC), genellikle bir şirketin finans departmanındaki bir e-posta hesabının bir bilgisayar korsanı tarafından ele geçirilmesi ve kontrol edilmesi durumudur. Bu, genellikle CyberHoot'un " Domino Saldırısı" başlıklı makalesinde özetlendiği gibi, kimlik bilgilerinin çalınmasına yol açan bir kimlik avı saldırısı yoluyla gerçekleştirilir. Kimlik bilgileri, mağdurun sahte bir kimlik avı e-posta bağlantısına tıklaması veya sahte bir faturayı açmasıyla çalınır . Bu, mağduru gerçek satıcının web sitesine tıpatıp benzeyen, ancak inandırıcı kötü amaçlı bir web sitesine yönlendirir ve kullanıcıdan e-posta adresini ve şifresini girmesi istenir. BEC saldırıları genellikle CFO'nuzun zaten tanıdığı birinden gelir, yani gönderen e-posta adresi aslında doğru ve beklenen bir adrestir. Genellikle, diğer finans personelinin e-postasının bilgisayar korsanları tarafından ele geçirildiği ve şimdi de finans yetkililerinizi hedef aldıkları ortaya çıkar. Böylece domino taşları şirket şirket düşmeye devam eder.
Bir bilgisayar korsanı bir finans müdürünün e-posta hesabına girdikten sonra, havale işlemlerini aramak için finansal e-postalarını inceler. Tam doğru anda harekete geçerek, sahte havale talimatlarıyla normal bir havaleyi doğrudan e-posta tabanlı havale görüşmenize yönlendirirler. Bu dolandırıcılıkların başarısı, her iki tarafın da yeni havale talimatlarını e-posta dışında, örneğin telefon üzerinden, asla doğrulamamasına bağlıdır. Telefon veya şahsen tüm havale talimatı değişikliklerini onaylamamak, her yıl milyarlarca doların dünyanın dört bir yanındaki bilgisayar korsanlarının hesaplarına havale edilmesine neden olur. Bu sahte havale edilen fonlar nadiren geri alınır. FBI'ın gerçek vakalardan verdiği bazı örnekler şunlardır:
FBI ve CyberHoot, işletmenizin bu saldırılar hakkında hem bilgi sahibi olması hem de hazırlıklı olması için “ Farkındalık ve eğitim programı uygulamanızı ” önermektedir. Neyse ki, İşletme E-posta Güvenliğinin Sağlanması (Business Email Compromise) saldırılarında hazırlıklar nispeten basittir. Alabileceğiniz en iyi önlem, Para Transferi Sürecinizi (WTP) gözden geçirmek ve belgelemektir. CyberHoot, WTP için şunları önermektedir:
CyberHoot, güçlü bir Havale Sürecine sahip olmanın yanı sıra aşağıdaki eylemleri de gerçekleştirmenizi öneriyor:
kaynaklar:
Ek Okuma:
BEC Hackerları FBI Tarafından Yakalandı
2020'nin En Pahalı Siber Suçu Neydi?
İlgili terimler:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.