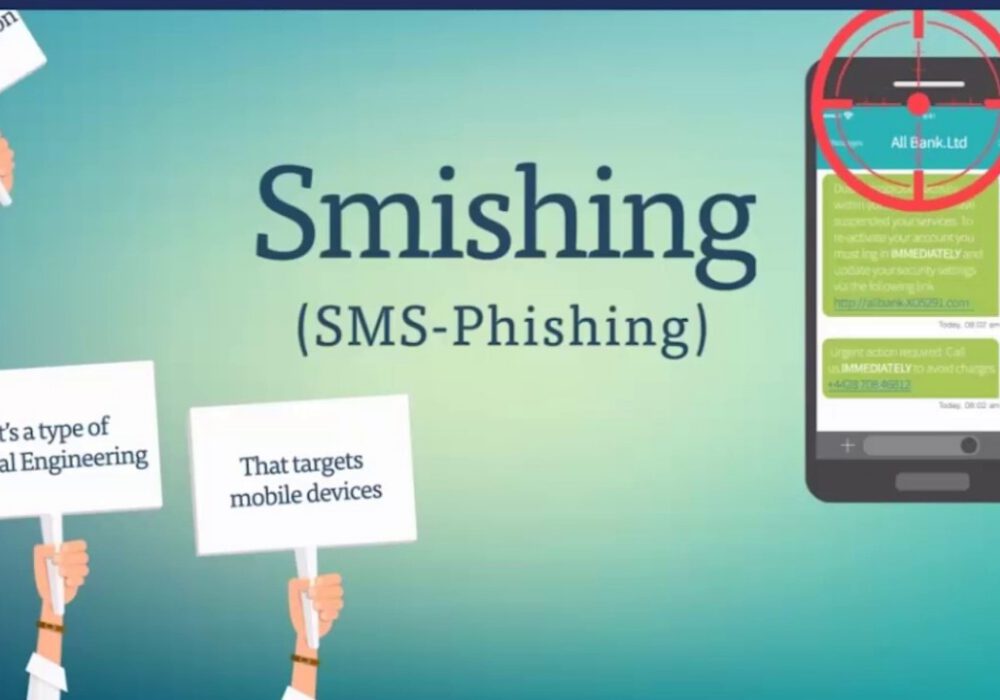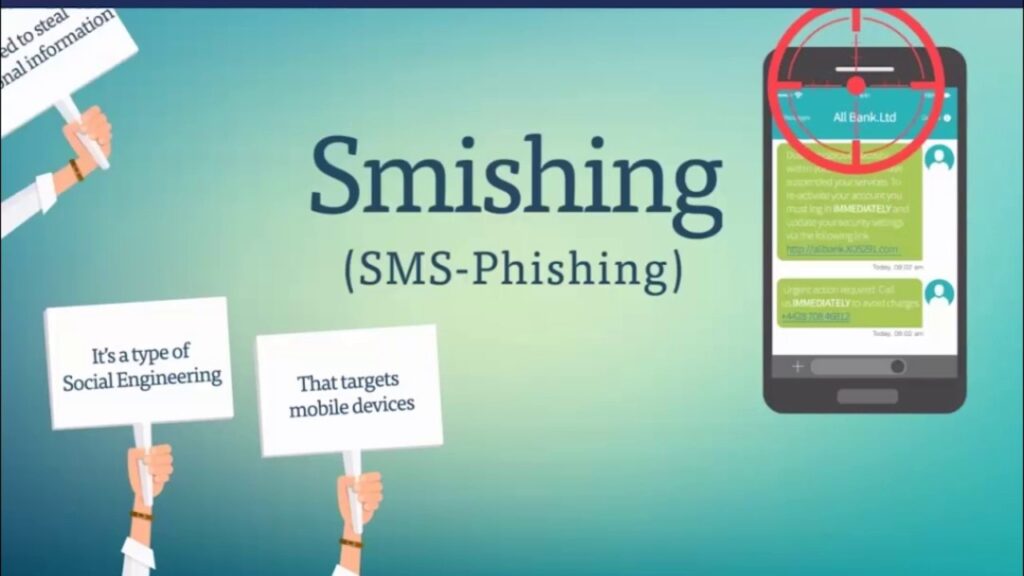
Birçok kişi, bireyleri bir bilgisayar korsanının isteklerini yerine getirmeye ikna etmek için kullanılan bir sosyal mühendislik biçimi olan kimlik avı (phishing) hakkında bilgi sahibidir. Bilgisayar korsanları, kullanıcıları e-postadaki kötü amaçlı bağlantılara tıklamaya ikna ederek kötü amaçlı dosya indirmelerine veya kimlik bilgilerini çalan web sitelerine yönlendirilmelerine neden olur. SMS yoluyla kimlik avı (smishing), akıllı telefon kullanıcılarını kısa mesaj veya SMS yoluyla hedef alan daha az bilinen bir kimlik avı biçimidir. Başarılı olduğunda, smishing alıcıyı bir eylemde bulunmaya kandırır. Kimlik avı saldırısı gibi, sahte bir siteyi ziyaret edip kimlik bilgilerinizi vermeniz veya telefonunuzu tehlikeye atabilecek veya kişisel bilgilerinizi çalabilecek kötü amaçlı bir uygulama indirmeniz olabilir. Basitçe söylemek gerekirse, smishing kısa mesajlar yoluyla yapılan kimlik avıdır.
Siber saldırganlar, kullanıcı verilerine ulaşmanın yeni yollarını sürekli olarak buluyor. İnsanlar e-postaya kıyasla kısa mesajlara daha çok güvenmeye meyilli oldukları için siber saldırganlar SMS kimlik doğrulaması (smishing) yöntemini kullanıyor. Çoğu insan e-postalardaki bağlantılara tıklamanın güvenlik risklerinin farkındadır, ancak bu durum kısa mesajlar için aynı değildir. TechTalk tarafından sunulan bir çalışma, yaygın kısa mesajların %98'inin okunduğunu ve %20'sine yanıt verildiğini, buna karşılık yaygın e-postaların %45'inin okunduğunu ve yalnızca %6'sına yanıt verildiğini göstermiştir. Siber saldırganların SMS kimlik doğrulaması saldırılarına giderek daha sık başvurması şaşırtıcı olmamalıdır.
Genellikle tanımadığınız kişilerden gelen kısa mesajlara cevap vermek istemezsiniz. Bu, güvende kalmanın en iyi yoludur. Bu, özellikle "5000" veya "452-981" gibi telefon numarasına benzemeyen bir telefon numarasından gelen kısa mesajlar için geçerlidir. Bu, kısa mesajın aslında bir telefona gönderilen bir e-posta olduğunun bir işaretidir. Telefonunuzu kullanırken aşağıdaki gibi temel önlemleri almalısınız:
Aldığınız kısa mesajların neredeyse tamamı sorunsuz olacaktır. Ancak verilerinizi ve güvenliğinizi tehlikeye atmak için tek bir kötü mesaj bile yeterlidir. Biraz sağduyu ve dikkat göstererek, smishing kurbanı olmamak için elinizden geleni yapabilirsiniz.
Sadece önceki Smishing güvenlik önerilerini takip etmekle kalmayıp, CyberHoot'un günlük çevrimiçi yaşamınızda güvende kalmanıza yardımcı olacak başka yolları da önerdiğini unutmayın:
kaynaklar
Karma Tehdit – CyberHoot Terimi
İlgili Okumalar
USPS'yi Kılık Değiştirmiş Olarak Kullanan Smishing Kampanyası
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.