Birçok işletmenin yapılacaklar listelerini düzenlemek ve ekip görevlerini koordine etmek için kullandığı platform Trello, yakın zamanda kullanıcılarının kişisel olarak tanımlanabilir bilgilerini (PII) ifşa etti. Bu bulgu, Sophos'un küresel siber güvenlik operasyonları direktörü Craig Jones tarafından, Google'da arama yaparken (diğer adıyla " Google Dork'ları ") ortaya çıkan PII'ye rastlamasıyla ortaya çıktı. Bunun için Pentest Tools'un "Google Hacking" aracı da dahil olmak üzere bazı kullanışlı araçlar mevcut.
Trello kullanıcısı olan Craig Jones, kullandığı ürünlerdeki siber güvenlik korumalarını incelemeyi alışkanlık haline getirmiştir. Bunu yaparken, Trello panolarının varsayılan yapılandırmasının "özel" olarak ayarlandığını, ancak birçok kullanıcının bu ayarı "herkese açık" olarak değiştirdiğini keşfetti. Herkese açık olarak ayarlandığında, bir kullanıcının Trello panosunda bulunan tüm bilgiler herkes tarafından görüntülenebilir . Bu Trello panoları, Google arama motoru kullanılarak bulunabilir; Google, herkese açık Trello panolarını basit HTML sayfaları olarak indeksler ve bu da özel bir Google araması kullanarak panoların içeriğini herkesin kolayca ortaya çıkarmasını sağlar.
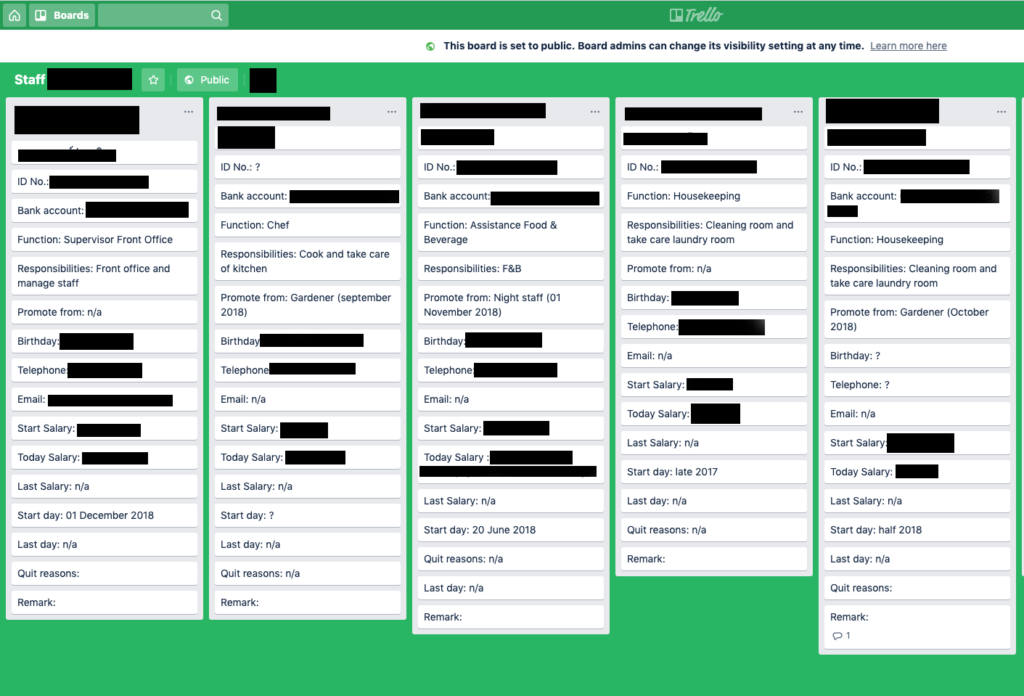
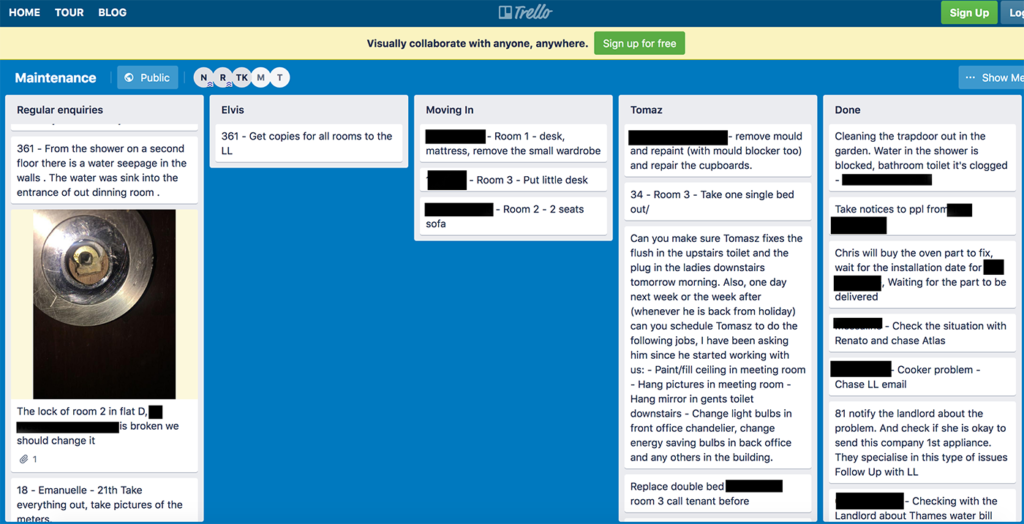
Craig Jones, halka açık Trello panolarında isimler, e-postalar, doğum tarihleri, kimlik numaraları ve banka hesap bilgileri gibi bir yığın kişisel bilgi (PII) buldu. Bir şirketin İK panosu, potansiyel bir çalışana maaş, ikramiye ve sözleşmesel yükümlülükler de dahil olmak üzere iş teklifi gibi bilgiler içeriyordu. Hatta bir konut kuruluşundan, kapı kilitleri de dahil olmak üzere belirli alanlarda veya evlerde ihtiyaç duyulan tüm onarımları ayrıntılı olarak açıklayan özel bilgiler bile vardı.
Hassas bilgilere sahip bir Trello panosu yöneticisiyseniz, panolarınızın durumunu kontrol edin ve hassas veya kritik veriler içeren her şeyi "özel" olarak ayarlayın. Bir Trello kullanıcısıysanız ve hassas verilerinizin bir kısmının ifşa edildiğini biliyorsanız, bir seçenek olarak hesabın yöneticisiyle iletişime geçebilir veya doğrudan Trello ile iletişime geçip panonun özel hale getirilmesini isteyebilirsiniz.
Güvenlik uzmanları, Google'ın herkese açık video kameralar, bebek telsizleri ve diğer birçok hassas bilgi de dahil olmak üzere ilgi çekici içerikler ortaya çıkarabileceğini uzun zamandır biliyor. Mümkünse, güvenli olduğundan %100 emin olmadığınız web sitelerinde paylaştığınız kişisel bilgileri sınırlayın. Hatta saygın bir marka web sitesi gibi görünen Trello bile, yanlış yapılandırmalar nedeniyle artık Google Dorking aracılığıyla çevrimiçi ortamda herkesle özel verilerin kolayca paylaşılmasından sorumlu tutuluyor.
Trello gibi üçüncü taraf web siteleriyle çalışan kuruluşlar, tüm üçüncü taraf internet tabanlı hizmetler için bir inceleme ve onay süreci oluşturmalıdır. Aşağıdakileri sağlayan bir süreç geliştirin ve yayınlayın:
Bu süreçleri kurarak sizin veya şirketinizin hassas bilgilerinin çevrimiçi olarak sızdırılma olasılığını azaltacaksınız.
https://youtube.com/watch?v=HH6edTy3mQI
kaynaklar:
Trello Açığa Çıktı! Aramada Büyük Miktarda Özel Veri Bulundu
Trello Uygulaması Kullanıcılarının Kişisel Tanımlayıcı Bilgilerini Açığa Çıkarıyor
CyberHoot Cybrary Referans Terimleri: Google Dorking
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kendinizi otoyolda, diğer trafikle birlikte hız sınırının yaklaşık 20 km/s üzerinde seyrederken hayal edin. İleride bir araç var, aniden fren yapıyorsunuz...
Daha fazla
12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.