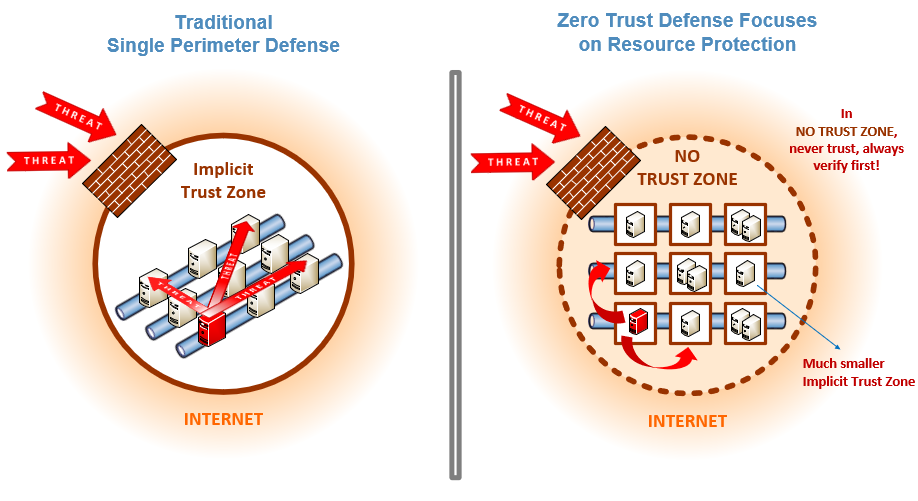
Ang Zero Trust ay isang estratehiya sa seguridad na nakatuon sa paniniwala na ang mga organisasyon ay hindi dapat awtomatikong magtiwala sa anumang bagay sa loob o labas ng mga perimeter nito at sa halip ay dapat i-verify ang anumang bagay at lahat ng bagay na sinusubukang kumonekta sa mga sistema nito bago magbigay ng access. Ang Zero Trust ay nakabatay sa prinsipyo ng "huwag magtiwala, palaging i-verify." Ito ay dinisenyo upang protektahan ang mga modernong digital na kapaligiran sa pamamagitan ng paggamit ng network segmentation, pagpigil sa lateral movement, pagbibigay ng Layer 7 threat prevention, at pagpapatupad ng granular user-access control.
Tinatanggal ng modelo ng Zero Trust ng seguridad ng impormasyon ang lumang estratehiyang 'castle-and-moat' na nagtutuon sa mga organisasyon sa pagtatanggol sa kanilang mga perimeter habang ipinapalagay na ang lahat ng bagay na nasa loob na ay hindi nagdudulot ng banta. Maraming eksperto ang nangangatwiran na ang pamamaraang castle-and-moat ay hindi gumagana. Paulit-ulit na pinatunayan ito ng Game of Thrones na totoo; sinumang makakalusot sa mga pader ng kastilyo ay maaari at papatayin ka. Sa ating mundo, ang pinakamapaminsalang mga paglabag sa datos ay nangyayari kapag ang mga hacker ay nakakuha ng access sa loob ng mga firewall ng korporasyon at nagawang lumipat sa mga panloob na sistema nang walang pagtutol.
Ayon sa mga eksperto, maraming negosyo sa IT ang gumagawa na ng maraming aspeto ng Zero Trust. Madalas silang mayroong Two-Factor Authentication , Identity Access Management (IAM), at ' least privilege '.
Inirerekomenda ang paggamit ng proactive, zero trust (never trust/always verify) na pamamaraan. Inaalis ng Zero Trust model ng seguridad ng impormasyon ang lumang estratehiyang 'castle-and-moat' na nagtutuon sa mga organisasyon sa pagtatanggol sa kanilang mga perimeter habang ipinapalagay na ang lahat ng bagay na nasa loob na ay hindi nagdudulot ng banta. Nagtalo ang mga eksperto na ang castle-and-moat na pamamaraan ay hindi gumagana. Paulit-ulit na pinatunayan ito ng Game of Thrones na totoo; sinumang makakalusot sa mga pader ng kastilyo ay maaari at papatayin ka. Sa ating mundo, ang pinakamapaminsalang data breach ay nangyayari kapag ang mga hacker ay nakakuha ng access sa loob ng mga corporate firewall at pagkatapos ay nakakagalaw sa mga internal system nang walang gaanong pagtutol.
Ayon sa mga eksperto, maraming negosyo sa IT ang gumagawa na ng maraming aspeto ng Zero Trust. Madalas silang mayroong Two-Factor Authentication , Identity Access Management (IAM), at ' least privilege '.
Ang Zero Trust ay isang mahirap ngunit kinakailangang modelo para gamitin ng mga SMB. Kapag gumagamit ng Zero Trust, ang mga network ay nahahati, kadalasan sa pamamagitan ng dibisyon ng paggawa. Dapat gamitin ng mga SMB ang Two-Factor Authentication, strong Identity, at Access Management (IAM) na mga proteksyon, at dapat palaging subukang sundin ang mga prinsipyo ng Least Privilege para sa access sa kritikal at sensitibong data.
Bilang karagdagan sa mga proteksyong ito, inirerekomenda din ng CyberHoot ang mga SMB na gawin ang mga sumusunod na hakbang upang ma-secure ang kanilang negosyo. Ang mga hakbang na ito ay nagbibigay ng malaking halaga para sa gastos at oras na pamumuhunan na kailangan nila (lalo na kapag inihatid sa pamamagitan ng CyberHoot).
Karamihan sa mga rekomendasyong ito ay nakapaloob sa CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
Mayo 2021 Cybersecurity Executive Order (Zero Trust Architecture)
Nag-isyu ang DISA ng Zero Trust Architecture Para sa Depensa
Mga Kaugnay na Tuntunin:
Dalawang Factor Authentication
Prinsipyo ng Pinakamababang Pribilehiyo
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

