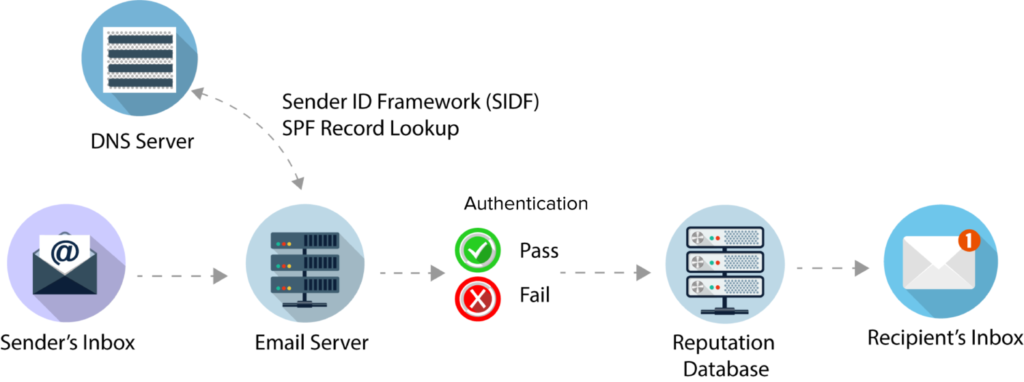
Ang Sender Policy Framework (SPF) ay isang tool laban sa spam kung saan maaaring ma-authenticate ang mga email domain ng mga nagpadala. Ang SPF ay nakikipagtulungan sa DKIM at DMARC upang makatulong sa pag-authenticate ng mga mensaheng email at mabawasan ang posibilidad ng mga malisyosong email na makarating sa mga inbox ng user.
Ang tool ng SPF ay nagbibigay-daan sa mga administrator ng domain na matukoy kung aling mga IP address ang awtorisadong magpadala ng email sa kanilang ngalan. Ang mga administrator ng isang domain na gumagamit ng SPF ay nagdedeklara ng mga katangian na natatanging naglalarawan sa kanilang kapaligiran sa email, kabilang ang mga awtorisadong nagpadala. Ang paglalarawang ito ay kinakatawan sa 'SPF record', na inilathala sa mga tala ng Domain Name System (DNS). Ang isang application ng kliyente ng SPF ay nagsasagawa ng paghahanap para sa tamang tala ng SPF, na tinutukoy kung ang isang mensahe ay tunay o na-spoof. Kung tumugma ang mga tala, ang nagpadala ay tunay at hindi nakakapinsala at ang email ay naihatid nang naaangkop. Kung nabigo ka sa pagpapatotoo ng SPF, ang karamihan sa mga ISP ay magbibigay sa iyo ng hindi magandang marka ng reputasyon at iruruta ang iyong email sa spam o junk folder — ang ilan ay maaaring i-block lang ang email nang buo.
Pinagmulan: TechTarget, Postmark
Karagdagang Babasahin: Pag-set up ng DMARC at DKIM – CyberHoot
Mga Kaugnay na Termino: DMARC , DKIM
Ang mga SMB ay dapat magkaroon ng proteksyon sa SPF. Gayunpaman, ang proteksyon ng SPF lamang ay hindi sapat. Umaasa ang SPF sa field na Reply-To ng isang mensahe ngunit hindi tinatanggihan ang mga mensahe batay sa isang spoofed field na "Nagpadala." Kaya't ang isang hacker ay makakakuha ng mga mensahe na mukhang nagmula sa Amazon.com na may lehitimong ngunit maling field na "Reply-to" sa email sa mga inbox upang lokohin ang mga user sa pag-click. Iyon ang dahilan kung bakit pinagsasama ng karamihan sa mga administrator ng email at DNS ang SPF sa mga tala ng DKIM at DMARC. Tumutulong ang DMARC at DKIM na maiwasan ang pag-atake ng malware at phishing mula sa pag-landing sa mga inbox ng user. Ito ay dahil idinisenyo ang mga ito upang i-validate ang domain ng "Nagpadala" laban sa kung sino ang pinapayagang magpadala ng mga mensahe para sa domain na iyon at awtomatikong i-quarantine o tanggihan ang paghahatid ng mga mensaheng iyon. Kapag pinagsama, ang SPF, DMARC, at DKIM ay makapangyarihang mga tool sa iyong email security arsenal. Narito ang mga pagkilos na dapat mong gawin upang makatulong na mapahusay ang seguridad ng email at bawasan ang pagkakataon na ikaw o ang iyong mga customer ay mabiktima ng atake ng phishing:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.