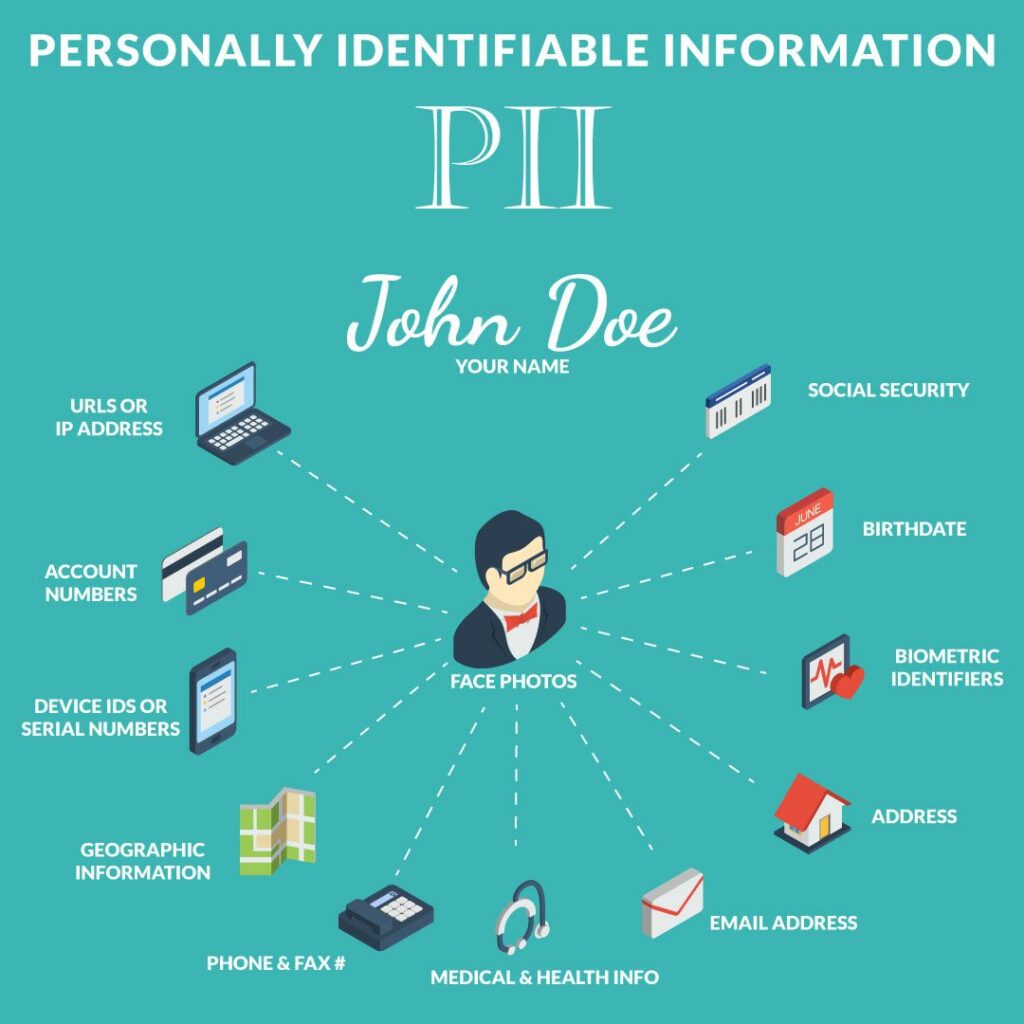
Ang Impormasyon sa Personal na Pagkakakilanlan o Impormasyong Personal na Nakakapagpakilala (PII) ay impormasyong nagpapahintulot sa pagkakakilanlan ng isang indibidwal na direkta o hindi direktang mahulaan. Ang isang halimbawa ng PII ay ang buong pangalan ng isang tao na sinamahan ng Social Security Number, numero ng pasaporte, o email address. Ang Impormasyong Personal na Nakakapagpakilala ay kadalasang matatagpuan sa mga pampublikong website kabilang ang iyong Buong Pangalan na sinamahan ng iyong zip code, lahi, kasarian, address, at petsa ng kapanganakan.
Pro Tip: Iminumungkahi ng CyberHoot na sagutin ang mga tanong sa hamon, na ginagamit ng mga website upang matulungan kang mabawi ang access sa isang online na account, na may mga gawa-gawang sagot. Siguraduhing i-save ang huwad na sagot sa iyong tagapamahala ng password. Napakadali para sa mga hacker na mahanap ang aming totoong PII sa iba't ibang pampublikong website at bumalik sa aming mga online na account kung sasabihin namin ang totoo sa PII Q&A.
Maraming batas sa proteksyon ng datos tulad ng General Data Protection Regular (GDPR) at California Consumer Protection Act (CCPA) ang pinagtibay ng iba't ibang bansa at estado ng US upang lumikha ng mga alituntunin para sa mga kumpanyang nangangalap, nag-iimbak, nagpoproseso, at nagbebenta ng PII ng kanilang mga kliyente. Ang mga pangunahing prinsipyong nakabalangkas sa mga batas na ito ay nagbibigay ng mga paghihigpit at karapatan sa mga mamimili para sa pamamahala at pagkontrol sa pag-access sa kanilang sariling sensitibong impormasyon (PII). Karamihan sa mga batas sa privacy na ito ay nagpapahintulot sa mga user na magtanong ng mga sumusunod na katanungan o gumawa ng mga kahilingang ito sa mga kumpanya:
At marami pang ibang karapatan bukod sa ilang nabanggit. Para sa mga detalye, tingnan ang mga pahina ng CyberHoot tungkol sa CCPA at GDPR cybrary.
Ang batas ay inilagay sa buong mundo, kaya dapat tumuon ang mga negosyo sa pagsusuri sa mga karapatan sa privacy ng data ng kanilang lokal na bansa (o estado). Kapag naunawaan mo na ang iyong mga legal na obligasyon sa iyong sariling bansa o estado, gugustuhin mong bumuo ng bawat isa sa mga sumusunod:
Napakahalaga na magkaroon ng plano na abisuhan ang sinumang user at naaangkop na ahensyang sangkot sa isang paglabag sa data. Ang oras upang pag-aralan kung paano abisuhan at kung ano ang mga naaangkop na batas at kinakailangan sa sariling bansa ay hindi sa panahon ng isang paglabag ngunit bago ang isa. Sa US ay mayroong isang tagpi-tagping kubrekama ng mga batas sa privacy ng data ng mga indibidwal na estado. Walang pederal na batas na may bisa. Sa paghahanda ng iyong proseso ng pag-abiso ng paglabag, tiyaking humingi ka ng tagapayo at kadalubhasaan sa labas upang matulungan kang sumunod sa bawat estado na maaaring mayroon kang data (o bansa kung ano ang sitwasyon).
Inirerekomenda ng CyberHoot na alam mo ang mga batas na nakakaapekto sa iyong kumpanya at naghahanda ka ng isang dokumento sa proseso ng Pag-abiso ng Paglabag na sumasalamin sa mga batas na iyon. Huwag kalimutang subukan ang proseso taun-taon din.
Ang mga kumpanyang nangongolekta, nagpoproseso, at nag-iimbak ng PII sa mga consumer ay dapat tumawag na sa isang online na patakaran sa privacy. Nagbibigay ang CyberHoot ng template para sa pag-aampon sa lahat ng subscriber sa aming produkto. Binabalangkas nito ang pagtatatag ng email address ng Data Protection Officer para sa mga pagtatanong sa privacy ng data ng mga consumer at isang proseso ng pagpapatotoo upang patunayan ang pagiging lehitimo ng kahilingan.
Sabihin nating isang hotel ang iyong kumpanya. Makakatanggap ka ng email ng kahilingan sa DPO@HotelName.com para sa lahat ng petsang nanatili ka sa hotel na iyon mula kay John Doe noong nakaraang taon. Sinasabi ng email na ito ay isang kahilingan sa GDPR at mayroon kang lahat ng karapatan sa sagot. Nagmula ito sa JaneDoe@Emailprovider.com. Dapat ka bang tumugon? Hindi. Walang karapatan si Jane Doe sa impormasyon ni John Doe sa ilalim ng GDPR o CCPA o anumang iba pang batas. Ang iyong proseso ng pagpapatotoo ay dapat makipag-ugnayan sa pamamagitan ng isang natatanging identifier na karaniwang ang email address na pag-aari ng taong gumagawa ng kahilingan. Sa ilalim ng batas sa privacy, kinakailangan mong i-verify ang pagkakakilanlan ng humiling ng privacy bago ibalik ang anumang PII Data.
MGA PROTEKSYON NG SMB NA HIGIT SA Mga Regulasyon sa Privacy ng Data
Inirerekomenda ng CyberHoot ang mga sumusunod na pinakamahusay na kagawian upang maprotektahan ang mga indibidwal at negosyo laban, at limitahan ang mga pinsala mula sa, online na pag-atake sa cyber:
Pinagmulan : Glossary ng NCSD, CNSSI 4009, GAO Report 08-356, ayon sa binanggit sa NIST SP 800-63 Rev 1, Investopedia
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'. Mag-sign up para sa buwanang newsletter upang matulungan ang CyberHoot sa misyon nitong gawing 'Mas May Kamalayan at Mas Ligtas!' ang mundo.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.