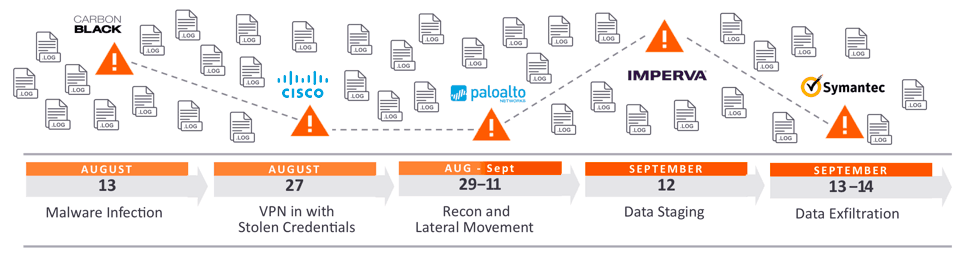
Ang Lateral Movement ay ang pamamaraan na ginagamit ng mga hacker pagkatapos makakuha ng unang access sa mga makina o network. Ginagamit ng mga hacker ang estratehiyang ito upang mas makapasok sa isang network upang maghanap ng sensitibong data at iba pang mahahalagang asset. Pagkatapos makapasok sa network, pinapanatili ng attacker ang patuloy na access sa pamamagitan ng paggalaw sa nakompromisong kapaligiran at pagkuha ng mas mataas na pribilehiyo gamit ang iba't ibang tool. Ang mga pribilehiyo sa pagkakataong ito ay ang mga pribilehiyo ng administrator account na kadalasang ibinibigay sa mga head staff ng mga IT department, developer, executive, atbp.
Ang mga hacker ay gumagalaw nang pahilig sa loob ng isang sistema upang maiwasan ang pagtuklas at manatiling konektado sa network na iyon. Kadalasan, sinasamantala na ng mga hacker ang isang makina o network nang ilang linggo o kahit buwan bago unang matukoy ang isang paglabag sa datos. Maaaring makakuha ng unang access ang mga hacker sa mga sistema mula sa mga karaniwang cyberattack tulad ng Phishing , Social Engineering , Virus , o iba pang Malware . Ang paraan ng paglipat ng mga hacker sa mga sistema ay sa pamamagitan ng pagpapanggap na mga awtorisadong user, paglipat sa maraming sistema sa network hanggang sa maabot ang kanilang mga layunin. Ang pagkamit ng layuning iyon ay kinabibilangan ng pag-iipon ng impormasyon sa mga network, sistema, at account, pagkuha ng mga kredensyal, pagpapataas ng mga pribilehiyo, pag-install ng mga back door para sa pag-access sa hinaharap at sa huli ay pagkakaroon ng access sa target na data.
Pinagmulan: CrowdStrike, ExaBeam
Karagdagang Babasahin: Pagbuo ng Human Firewall
Mga Kaugnay na Termino: Pagmamasid, Phishing , Ransomware
Ang paggalaw sa gilid sa panahon ng anumang paglabag sa data ay ginagawang mas mahirap ang pagbawi. Kadalasan, mahirap hanapin ang orihinal na makina na unang nilabag. Ang pag-alis at muling pagtatayo nito ay isang karaniwang hakbang, gayunpaman sa pag-ilid na paggalaw, nakompromiso na ng hacker ang iba pang mga host sa iyong network at iniwan ang orihinal na breach machine. Nangangahulugan ito na ang iyong mga pagtatangka na pigilin ang paglabag ay maaaring maapektuhan nang husto. Ang pagsubaybay sa mga network para sa mga lateral breaches ay isang mahinang punto ng karamihan sa maliliit na network na nag-iiwan ng pagtuklas at pag-iwas sa mga endpoint na sistema ng seguridad. Ang mahalagang takeaway ay palaging mayroong bagay na magagawa mo o ng iyong negosyo para mapahusay ang iyong cybersecurity program at maiwasan ang mga pag-atakeng ito na magtagumpay. Inirerekomenda ng CyberHoot ang mga sumusunod na aksyon upang makatulong na pigilan ka o ang iyong negosyo na maging biktima ng isang pag-atake sa pamamagitan ng paggalaw sa gilid:
Ang paggamit ng dalawa sa tatlong salik ng pagkakakilanlan (isang bagay na ikaw ay, mayroon ka, o alam mo) ang pinakamahusay na paraan upang protektahan ang iyong mahahalagang account. Umaasa ang mga hacker sa muling paggamit ng iyong mga empleyado ng kanilang mga password. Sa sandaling makita nila ang mga online na serbisyo na protektado ng 2FA, lumilipat sila sa mas madaling mga target (sa karamihan ng mga kaso) dahil alam nilang maaaring hindi nila madaling makapasok sa mga naturang proteksyon. Ang kamakailang malawakang pag-hack sa kadena ng Marriott Hotel ay dahil sa bahagi sa hindi sapat na two-factor authentication.
Awtomatikong sini-synchronize ng mga password manager ang lahat ng data ng account sa pagitan ng mga device (smartphone, laptop, at tablet). Sinusubaybayan ng mga plugin ng web browser ang iyong aktibidad at hinihikayat kang i-save ang iyong mga kredensyal tuwing magpapatotoo ka sa isang bagong website. Ang iyong username at password para sa Domain (o URL tulad ng gmail.com) ay nakaimbak sa isang naka-encrypt na vault ng password. Ang pamamahala at mga kinakailangan ng password ay dapat ipatupad sa pamamagitan ng mga patakaran sa pamamahala na itinakda ng negosyo.
Ang mga user ay dapat na tumpak na nakategorya at may access lamang sa mga system, application, o network na hinihiling sa kanila ng kanilang trabaho na ma-access. Halimbawa, sa isang corporate network, ang IT staff lang ang dapat mamahala ng mga device gaya ng mga desktop at notebook. Ang mga kawani ng IT ay hindi dapat magbigay ng mga karaniwang pribilehiyo ng administrator ng mga user.
Ang mga tool sa seguridad ng endpoint ay nagbibigay-daan sa mga kawani ng IT na obserbahan ang lahat ng online at offline na mga endpoint. Nangongolekta at nag-iimbak ito ng data sa mga mahahalagang kaganapan sa endpoint at minamapa ang data na iyon laban sa mga naaaksyunang security intelligence feed at mga kilalang taktika, pamamaraan, at pamamaraan (TTP). Sa madaling salita, ang solusyong ito ay nagbibigay-daan sa mga propesyonal sa IT na subaybayan ang mga trend at pag-uugali ng pag-atake upang matulungan silang matukoy kung saan nila dapat ilagay ang kanilang mga mapagkukunan.
Kapag nabigo ang lahat ng iba pang paraan at nagkaroon ng malaking paglabag, nariyan ang iyong cyber-insurance upang tulungan kang makabangon nang mabilis at epektibo sa pamamagitan ng pagbibigay sa iyo ng mga kinakailangang mapagkukunan upang makabangon. Naglathala ang CyberHoot ng dalawang-bahaging serye tungkol sa kung ano ang sakop ng Cyber Insurance at ilang mga hamon dito.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Bago pa man ginawa ni Claude Code...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

