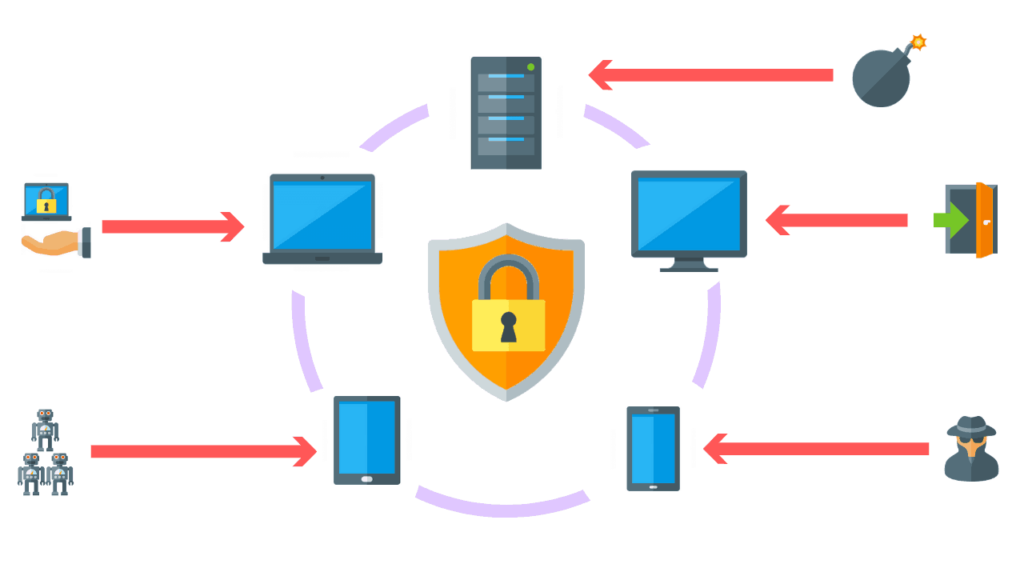
Ang Endpoint Detection and Response (EDR), na tinutukoy din bilang Endpoint Detection and Threat Response (EDTR), ay isang solusyon sa seguridad ng endpoint na patuloy na sinusubaybayan ang mga end-user device upang matukoy at tumugon sa mga banta sa cyber tulad ng ransomware at malware.
Itinatala ng mga solusyon sa seguridad ng EDR ang mga aktibidad at kaganapang nagaganap sa mga endpoint at kanilang mga workload, na nagbibigay sa mga security team ng visibility na kailangan nila upang matuklasan ang mga insidente na maaaring mapalampas. Ang isang solusyon sa EDR ay kailangang magbigay ng tuluy-tuloy at komprehensibong visibility sa kung ano ang nangyayari sa mga endpoint sa real-time.
Ang isang tool ng EDR ay dapat mag-alok ng mga advanced na kakayahan sa pagtuklas ng banta, pagsisiyasat, at pagtugon; kabilang ang paghahanap ng data ng insidente at pagsubok ng alerto sa pagsisiyasat, pagpapatunay ng kahina-hinalang aktibidad, pangangaso ng pagbabanta, at pagtuklas at pagpigil ng nakakahamak na aktibidad.
Ang mga serbisyo ng EDR ay higit pa sa mga tradisyunal na hindi sinusubaybayang sistema ng Antivirus upang magbigay ng malapit-real-time na pagtuklas ng mga kritikal na kaganapan at sa ilang mga kaso ay ihinto ang pag-atake sa mga track nito. Sa ibang mga kaso, ang mga serbisyo ng EDR ay nagpapatunog ng alarma at nag-o-automate ng isang tugon na may agarang malayuang pag-access upang kontrolin ang isang potensyal na kaaway na makina sa iyong network. Ang ilang mga vendor na nakalista sa ibaba, sumusubaybay para sa mga pag-atake ng ransomware at iminumungkahi na maaari nilang matakpan o pigilan ang mga kaganapan sa pag-encrypt na mangyari sa simula. Kung totoo, ito ay magiging isang hakbang sa itaas at higit pa sa mga tradisyonal na solusyon sa AV sa merkado dahil hindi nila laging pinipigilan ang isang kaganapan sa ransomware na mangyari. Nag-aalok ang ilang sikat na vendor ng mga kakayahan sa EDR bilang mga standalone na produkto o bilang bahagi ng isang service package:
Ang mga tool sa pag-detect ng endpoint at pagtugon ay nagbibigay-daan sa mga organisasyon na patuloy na subaybayan ang mga endpoint at server upang makita ang mga potensyal na nakakahamak na pag-uugali at sa ilang pagkakataon ay pinipigilan ang mga ito na mangyari. Ang mga epektibong tool ng EDR ay maaaring makakita at tumugon sa mga kaganapang ito upang mabawasan ang pinsala sa endpoint at sa mas malawak na network.
Mga Karagdagang Rekomendasyon sa Cybersecurity
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
Ang 10 Pinakamahusay na Produkto ng Antivirus na Dapat mong Isaalang-alang Para sa Iyong Negosyo
EDR, XDR, At MDR: Pag-unawa sa Mga Pagkakaiba sa Likod ng Mga Acronym
Mga Kaugnay na Tuntunin:
Security Event and Incident Management (SEIM)
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.