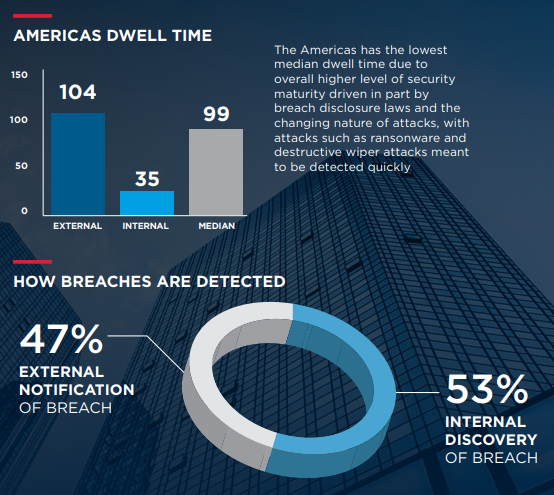
Ang Dwell Time ay ang tagal ng panahon kung kailan hindi natutukoy ang mga threat actor sa isang kapaligiran. Sa madaling salita, kapag ang isang hacker ay pumasok sa iyong network o mga sistema, ang dwell time ay ang tagal ng panahon mula sa punto ng pagpasok hanggang sa puntong sila ay mahuli o mapansin ng organisasyon na sila ay na-involve ng hacker na ito.
Noong 2017, iniulat ng Mandiant na ang average na dwell time ng isang banta sa isang corporate environment ay 99 na araw. Noong Mayo 2018, umabot ito sa 101, at iyon ay isang average lamang. Maraming organisasyon ang nakatuklas ng mga banta na nakatago sa kanilang mga kapaligiran ilang taon bago pa man matuklasan. Makatuwiran na ang average na dami ng dwell time ay tataas habang tumataas ang dami ng mga banta sa cybersecurity sa pangkalahatan. Ang pag-unawa sa kahalagahan ng cybersecurity at pag-secure ng iyong negosyo ay makakatulong na mabawasan ang posibilidad na magkaroon ng hacker na nakaupo sa iyong mga system nang ilang araw at buwan.
Pinagmulan: ExtraHop
Karagdagang Babasahin: Maraming Pag-atake ng Ransomware ang Maaaring Itigil Bago Magsimula ang mga Ito
Mga Kaugnay na Termino: Hacker , Ransomware
Ang pagpigil sa mga umaatake sa pag-upo sa iyong mga network at system ay nagsisimula sa pagkakaroon ng matibay na mga patakaran sa pamamahala upang gabayan ang iyong mga empleyado sa paggamit ng mga pinakamahusay na kagawian sa cybersecurity. Ang pagsasanay sa mga empleyado kung paano gumamit ng mga teknolohiyang proteksiyon gaya ng tagapamahala ng password, paggamit ng natatangi, kumplikadong 14+ character na password, at kung paano makita at tanggalin ang mga pag-atake ng phishing, ay nagbibigay ng pinakamahusay na proteksyon laban sa mga pinakakaraniwang mekanismo ng paglabag. Ang pag-iwas sa mga karaniwang kahinaang ito ay nagpapatigas sa iyong SMB marahil higit pa kaysa sa iba pang mga SMB, na inaalis ang malaking target sa iyong kumpanya.
Ang iba pang mga hakbang na maaaring gawin ng SMB upang matukoy ang mga nanghihimasok sa loob ng kanilang kapaligiran at upang mabawasan ang mga oras ng tirahan para sa mga nanghihimasok sa kanilang kapaligiran, ay upang matiyak na mayroon kang magandang endpoint visibility sa pamamagitan ng pag-deploy ng mga teknikal na proteksyon sa pangkalahatan sa lahat ng mga system tulad ng susunod na henerasyong Antivirus, anti-malware, at maging ang mga solusyon na nakabatay sa DNS. Pagkatapos ay dapat mong subaybayan ang mga system na iyon para sa mga abnormalidad at siyasatin ang mga alerto, maingat at masigasig na naghahanap ng mga karaniwang Taktika, Teknik, at pamamaraan upang matukoy ang mga hacker sa loob ng iyong network.
Panghuli, magsumikap sa pag-backup at pag-encrypt ng mga kritikal na data sa pahinga at paggalaw sa loob ng iyong kapaligiran upang matiyak na ito ay protektado at magagamit kapag kailangan mo ito.
Makakatulong ang CyberHoot na sanayin ang iyong mga empleyado, bumuo at mag-deploy ng malakas na mga patakaran sa cybersecurity, at magbigay sa iyo ng mga ulat sa dark web exposure sa mga empleyado ng iyong domain. Available ang mga pagsubok sa phishing upang subukan ang iyong mga empleyado sa paulit-ulit na batayan upang matiyak na mananatili silang mapagbantay at patuloy na gamitin ang mga kasanayang nabubuo nila mula sa pinakamahuhusay na kagawiang ito.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

