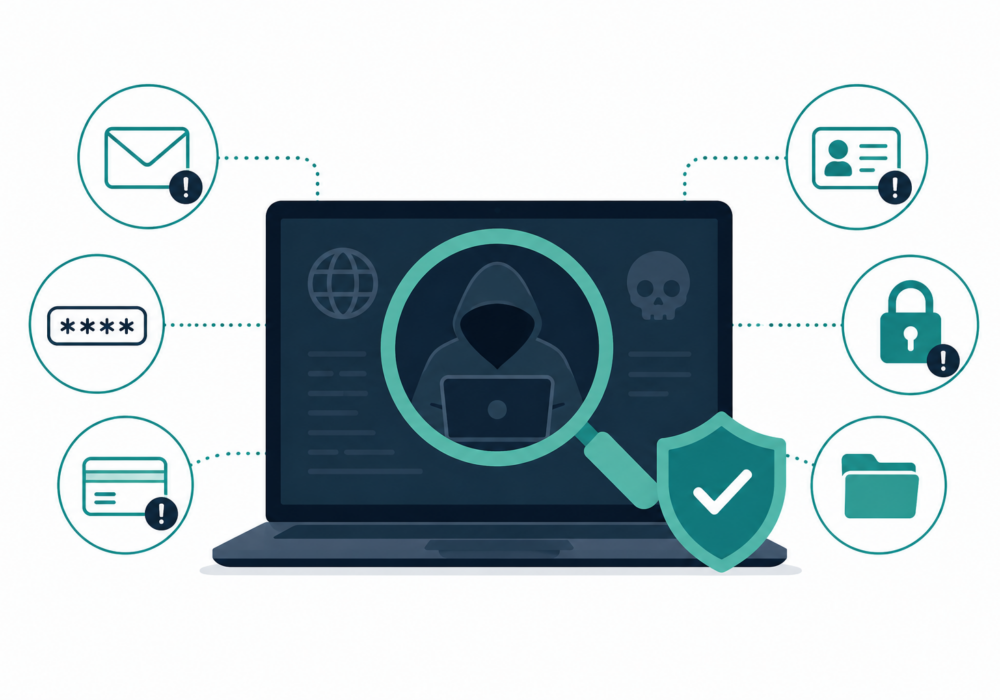
Ang Dark Web Monitoring ay ang patuloy na proseso ng pag-scan sa mga nakatagong online marketplace, forum, data dumps, at mga kriminal na website para sa mga ninakaw na impormasyon na may kaugnayan sa isang organisasyon, tulad ng mga email address, password, data ng customer, impormasyong pinansyal, o intelektwal na ari-arian.
Ang layunin ay upang matukoy nang maaga ang mga nakalantad na kredensyal o sensitibong impormasyon upang ang mga organisasyon ay makatugon bago pa ito samantalahin ng mga cybercriminal.
Hindi tulad ng aktibong paghahanap sa dark web nang mag-isa, awtomatikong sinusubaybayan ng mga serbisyo sa pagsubaybay sa dark web ang mga kilalang mapagkukunan kung saan bumibili, nagbebenta, at nagbabahagi ng ninakaw na data ang mga cybercriminal at inaalerto ang mga organisasyon kapag lumitaw ang kanilang impormasyon.
Ang mga serbisyo sa pagsubaybay sa dark web ay patuloy na naghahanap para sa:
Kapag may nahanap na tugma, makakatanggap ang organisasyon ng alerto para makapag-imbestiga ito at makagawa ng aksyon.
Ang maliliit at katamtamang laki ng mga negosyo ay lalong tinatarget dahil kadalasan ay mas kaunti ang kanilang mga mapagkukunan ng seguridad kaysa sa malalaking negosyo. Ang mga ninakaw na kredensyal ay isa sa mga pangunahing sanhi ng ransomware, business email compromise (BEC), at mga pag-atake sa account takeover.
Nakakatulong ang dark web monitoring sa mga SMB:
Para sa maraming SMB, ang dark web monitoring ay nagbibigay ng abot-kayang paraan upang makakuha ng visibility sa exposure ng kredensyal nang hindi nagpapanatili ng isang kumpletong security operations center.
Para sa mga Managed Service Provider (MSP), ang dark web monitoring ay lumilikha ng halaga para sa seguridad at relasyon sa customer.
Kabilang sa mga benepisyo ang:
Maraming MSP ang nagsasama ng dark web monitoring bilang bahagi ng isang pinamamahalaang serbisyo sa seguridad dahil nagbibigay ito ng nasasalat at madaling maunawaang ebidensya ng panganib sa cyber.
Ang paghahanap ng mga kredensyal sa dark web ay hindi nangangahulugang nilabag ang isang organisasyon. Kadalasan, ang mga kredensyal ay nagmula sa isang third-party na website kung saan muling ginamit ng isang empleyado ang parehong password.
Kapag may nangyaring alerto, dapat gawin ng mga organisasyon ang mga sumusunod:
Ang dark web monitoring ay nakakatulong sa mga organisasyon na matuklasan ang mga ninakaw na kredensyal at sensitibong impormasyon bago pa man magamit ng mga umaatake ang mga ito. Para sa mga SMB, nag-aalok ito ng maagang sistema ng babala laban sa pagkompromiso ng account at ransomware. Para sa mga MSP, nagbibigay-daan ito sa proactive na proteksyon ng customer, pinapalakas ang mga pinamamahalaang alok ng seguridad, at ipinapakita ang patuloy na halaga ng cybersecurity sa pamamagitan ng pagtukoy ng mga banta bago pa man maging mga insidente ang mga ito.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.