Smishing, Ang Bagong Phishing

ika-22 ng Setyembre 2020 | Blog Smishing, Ang Bagong Phishing


smishing threat phishing

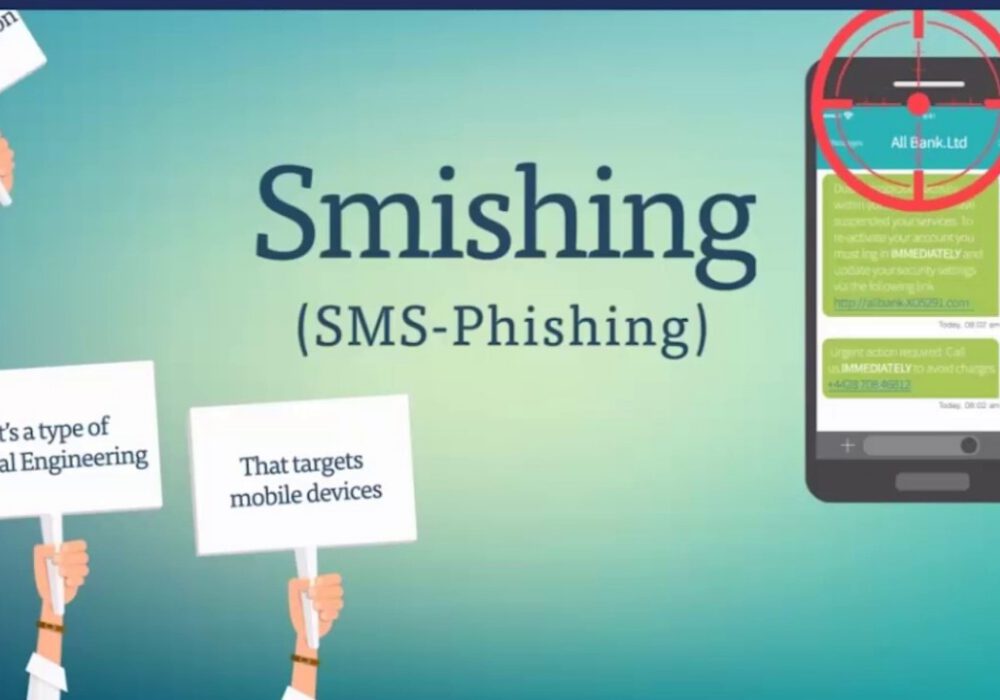
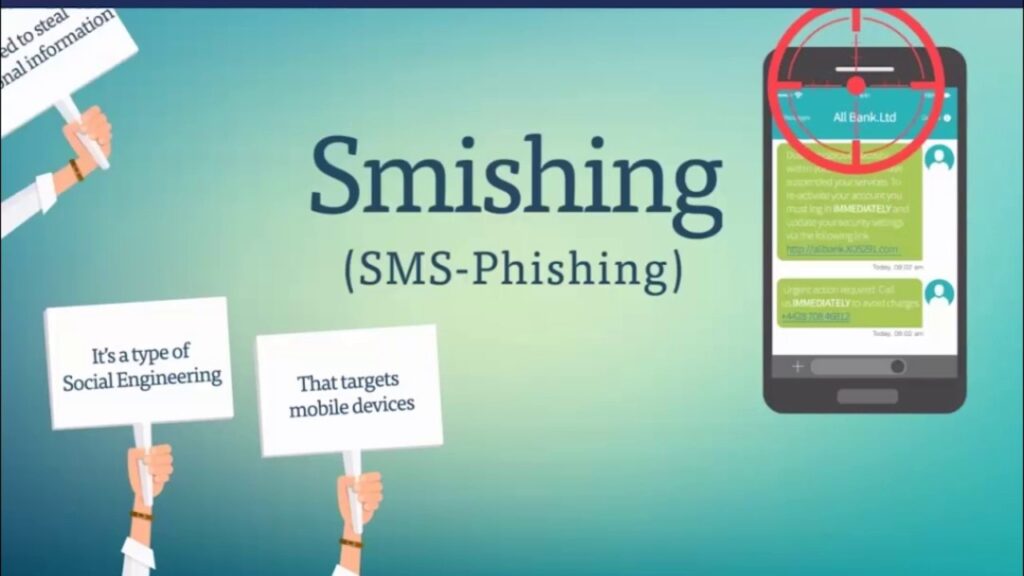
Maraming tao ang nakakaalam tungkol sa Phishing , isang uri ng social engineering upang linlangin ang mga indibidwal na gawin ang gusto ng isang hacker. Kinumbinsi ng mga hacker ang mga user na mag-click sa mga malisyosong link sa isang email na nagreresulta sa pag-download ng malisyosong file o pag-redirect sa mga website na nagnanakaw ng kredensyal. Ang Smishing ay isang hindi gaanong kilalang uri ng phishing na tinatarget ang mga gumagamit ng smartphone sa pamamagitan ng mga text o SMS message. Kapag ito ay matagumpay, nililinlang ng smishing ang tatanggap upang gumawa ng ilang aksyon. Tulad ng isang phishing attack, maaari itong pagbisita sa isang mapanlinlang na site at pagbibigay ng iyong mga kredensyal o pag-download ng isang rogue application na maaaring makompromiso ang iyong telepono o magnakaw ng personal na impormasyon. Sa madaling salita, ang smishing ay phishing sa pamamagitan ng mga text message.

Bakit Smishing, Hindi Phishing?

Patuloy na nakakahanap ng mga bagong paraan ang mga hacker para makuha ang datos ng mga user. Ginagamit ng mga hacker ang smishing dahil mas may posibilidad na magtiwala ang mga tao sa isang text message kaysa sa isang email. Alam ng karamihan ang mga panganib sa seguridad na kaakibat ng pag-click sa mga link sa mga email, ngunit hindi ito gaanong totoo pagdating sa mga text message. Ipinakita ng isang pag-aaral na iniharap ng TechTalk na 98% ng mga karaniwang text message ay nababasa at 20% ang sinasagot, kung saan 45% ng mga karaniwang email ang nababasa at 6% lamang ang sinasagot. Hindi nakakagulat na ang mga hacker ay lalong bumabaling sa mga smishing attack.

Smishing Rekomendasyon

Sa pangkalahatan, hindi mo gustong tumugon sa mga text message mula sa mga taong hindi mo kilala. Iyan ang pinakamahusay na paraan upang manatiling ligtas. Ito ay totoo lalo na kapag ang text ay nagmula sa isang numero ng telepono na hindi mukhang numero ng telepono, gaya ng "5000", o "452-981" na numero. Ito ay isang senyales na ang text message ay talagang isang email na ipinadala sa isang telepono. Dapat kang magsagawa ng mga pangunahing pag-iingat kapag ginagamit ang iyong telepono tulad ng:

  • Huwag mag-click sa mga link na makukuha mo sa iyong telepono maliban kung kilala mo ang taong pinanggalingan nila. Kahit na nakatanggap ka ng text message na may link mula sa isang kaibigan, isaalang-alang ang pag-verify na sinadya nilang ipadala ang link bago i-click ito.
  • Ang isang full-service na Internet security suite ay hindi lamang para sa mga laptop at desktop. Makatuwiran din ito para sa iyong mobile phone. Ang isang VPN tulad ng 'Norton Secure VPN' ay isa ring ipinapayong opsyon para sa iyong mga mobile device. Ise-secure at i-encrypt nito ang anumang komunikasyong nagaganap sa pagitan ng iyong mobile at ng Internet sa kabilang dulo.
  • Huwag kailanman mag-install ng mga app mula sa mga text message. Anumang mga app na i-install mo sa iyong device ay dapat na dumiretso mula sa opisyal na app store. Ang mga programang ito ay may mabibigat na mga pamamaraan sa pagsubok na dapat pagdaanan bago sila payagan sa marketplace. Kung mayroon kang anumang mga pagdududa tungkol sa kaligtasan ng isang text message, huwag mo itong buksan.
  • Kung nakatanggap ka ng text message na nagbabanggit na dapat mong i-update ang mga setting o mag-unsubscribe sa isang serbisyo na hindi ka pa naka-sign up, huwag pansinin ang mensahe. Kung makakita ka ng anumang hindi awtorisadong pagsingil sa iyong credit card o debit card statement, dalhin ito sa iyong bangko o credit card. Sila ay nasa tabi mo.

Halos lahat ng mga text message na matatanggap mo ay magiging ganap na maayos. Ngunit kailangan lang ng isang masamang isa para makompromiso ang iyong data at seguridad. Sa pamamagitan lamang ng kaunting sentido komun at pag-iingat, maaari mong tiyakin na hindi ka magiging biktima ng smishing.

Karagdagang Mga Rekomendasyon sa Cybersecurity

Hindi lang dapat mong sundin ang mga nakaraang rekomendasyon sa seguridad ng Smishing, ngunit may iba pang mga paraan na inirerekomenda ng CyberHoot upang makatulong na manatiling ligtas sa iyong pang-araw-araw na buhay online: 

  • Sanayin ang mga empleyado sa mga pangunahing kaalaman sa cybersecurity, na tumutulong sa kanila na mas magkaroon ng kamalayan sa mga banta na kinakaharap nila kapag nakikipag-ugnayan online. (Phishing, Smishing, Social Engineering)
  • Pana-panahong Phish Test Employees (hindi bababa sa taun-taon, ngunit mas mabuti kada quarter o buwanan)
  • Mag-ingat sa publiko, hindi secure na WiFi (gumamit ng a VPN kung nakikitungo sa sensitibong impormasyon)
  • Gabayan ang mga empleyado ng mga patakaran sa cybersecurity, pagsunod sa Mga Alituntunin ng NIST (WISP, Katanggap-tanggap na Paggamit, Patakaran sa Password, atbp.) 
  • Magtrabaho a Password Manager, kailanganin ito sa iyong Patakaran sa Password, humiling ng matibay na kalinisan ng password sa iyong mga empleyado at negosyo 
  • Paganahin Dalawang-Factor Authentication hangga't maaari at lalo na sa lahat ng serbisyong nakaharap sa Internet na ginagamit mo (O365, Salesforce, Finance app. atbp.)
  • Makipagtulungan sa iyong kawani ng IT o mga third-party na vendor upang matiyak na ang iyong kritikal na data ay nangyayari naka-encrypt sa pahinga at nasa transit (tiyaking matibay ang mga susi at mahaba ang mga password)
  • Regular na i-back up ang mga kritikal na data kasunod ng 3-2-1 pamamaraan
  • Gamitin ang prinsipyo ng pinakamababang pribilehiyo 
  • Regular na i-patch ang iyong mga system at subukan ang mga kritikal na kahinaan gamit ang isang paulit-ulit na proseso na may itinatag na mga timeline batay sa mga antas ng pagbabanta
  • Manatiling napapanahon sa palaging nagbabagong mga banta sa cyber
  • Pag-isipang kumuha ng virtual na Chief Information Security Officer (vCISO)
Sa pamamagitan ng pagpapatupad ng mga hakbang na ito sa iyong negosyo, magiging mas kamalayan at mas secure ka. Maaari kang maging komportable sa pag-alam na ang iyong kumpanya ay handa para sa mga pag-atake na ito.

Upang matuto nang higit pa tungkol sa Smishing, panoorin ang maikling video na ito:

Pinagmumulan ng

Norton

Phishing – Termino ng CyberHoot

Smishing – Termino ng CyberHoot

Vishing – Termino ng CyberHoot

Pinaghalong Banta – Termino ng CyberHoot

Mga Kaugnay na Pagbasa

Smishing Campaign Gamit ang USPS Bilang Disguise

Ang mga Teksto na 'Nakabinbin ang Package' ay Nagbabanta

Pinakabagong Blogs

Manatiling matalas sa pinakabagong mga insight sa seguridad

Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Mga Speed ​​Trap vs. Mga Diskwento sa Ligtas na Pagmamaneho: Bakit Nagbubuo ang mga Gantimpala ng Mas Mahusay na Gawi sa Seguridad

Mga Speed ​​Trap vs. Mga Diskwento sa Ligtas na Pagmamaneho: Bakit Nagbubuo ang mga Gantimpala ng Mas Mahusay na Gawi sa Seguridad

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...

Magbasa nang higit pa

Payo sa CyberHoot: Hindi gumagana ang Microsoft Outlook. Ang iyong mabuting paghatol ay hindi.

Payo sa CyberHoot: Hindi gumagana ang Microsoft Outlook. Ang iyong mabuting paghatol ay hindi.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...

Magbasa nang higit pa

Mga Nakakahamak na Extension ng Browser: Paano Panatilihing Malinis ang Iyong Browser

Mga Nakakahamak na Extension ng Browser: Paano Panatilihing Malinis ang Iyong Browser

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...

Magbasa nang higit pa