Natuklasan ang isang kampanya ng phishing ng text message ng PayPal na nagtatangkang nakawin ang mga kredensyal ng iyong account at iba pang sensitibong impormasyon. Ang ganitong uri ng phishing attack, sa pamamagitan ng mga text message, ay tinatawag na Smishing . Nagpapadala ang mga hacker ng mga malisyosong text o SMS message upang dayain ang isang tao na bigyan sila ng sensitibong impormasyon. Ang smishing ay maaaring maging mas epektibo kaysa sa phishing dahil mas nagtitiwala ang mga tao sa mga text message kaysa sa mga email. Ipinakita ng isang pag-aaral ng campaign monitor na 98% ng mga text message ang natutugunan sa loob ng 90 segundo samantalang 20% lamang ng mga email ang natutugunan sa loob ng 90 minuto. Karamihan sa mga tao ay nag-aalala at may kamalayan sa mga panganib ng mga link sa mga email ngunit maaaring hindi gaanong alam ang mga panganib na kaakibat ng mga link sa mga text message.
Kapag pinaghihinalaan ng PayPal ang mapanlinlang na aktibidad sa iyong account , itinatakda nila ang status ng iyong account sa 'limitado', na pansamantalang naghihigpit sa mga transaksyon. Isang bagong smishing campaign ang nagpapanggap na mula sa PayPal, na nagsasaad na ang iyong account ay permanenteng 'limitado' maliban kung beripikahin mo ang iyong account sa pamamagitan ng pag-click sa isang link na natanggap sa isang text message at paglalagay ng sensitibong impormasyon. Ang pag-click sa naka-embed na link ay magdadala sa iyo sa isang phishing page na mag-uudyok sa iyong mag-log in sa iyong PayPal account, tulad ng ipinapakita sa ibaba.
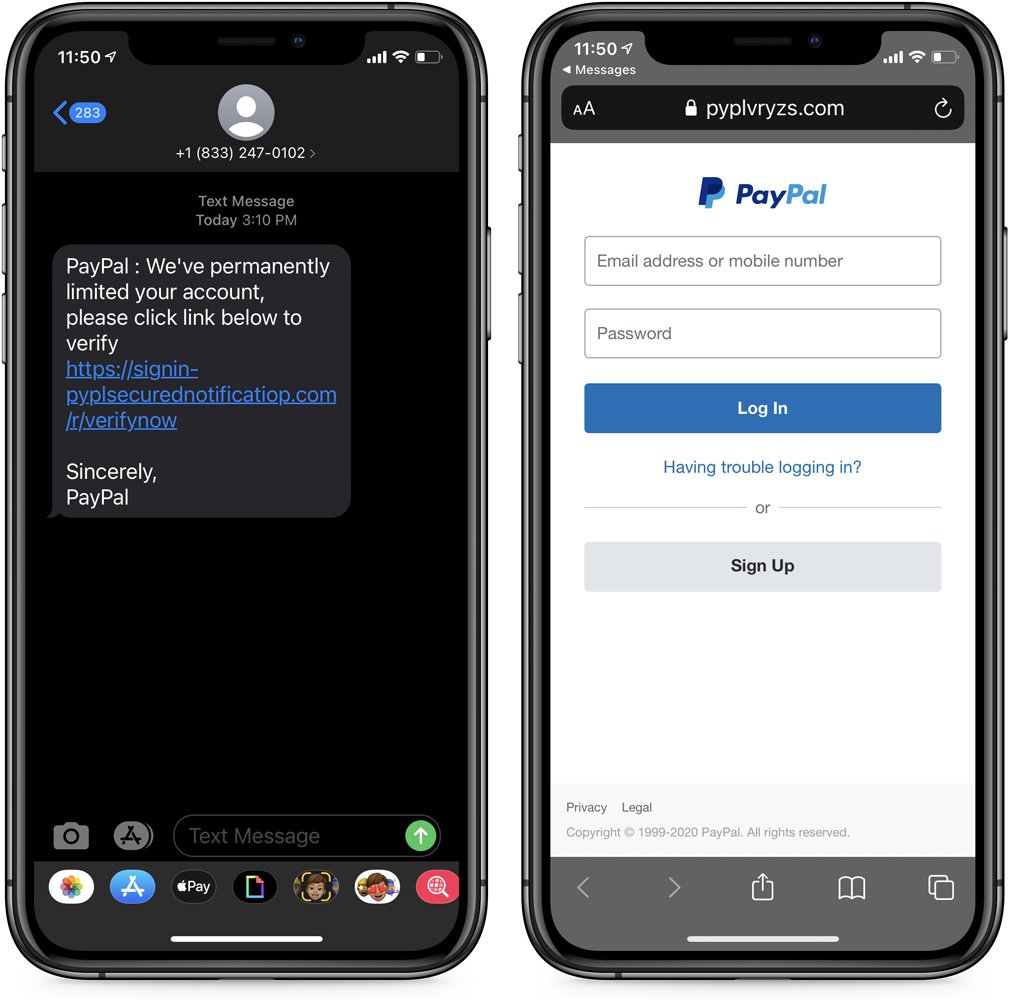
Kung ilalagay mo ang iyong mga kredensyal sa pekeng web page, ang data ay irerekord at direktang ipapadala sa mga hacker. Mas malala pa ang ginagawa ng smishing attack dahil sinusubukan nitong mangolekta ng karagdagang mga detalye mula sa mga user kabilang ang iyong pangalan, petsa ng kapanganakan, address, mga detalye ng bangko, at iba pang personal na impormasyon. Ang data na kinokolekta ng mga hacker na ito sa mga pag-atakeng tulad nito ay maaaring gamitin laban sa iyo sa anyo ng Pagnanakaw ng Pagkakakilanlan, na posibleng magresulta sa malaking pagkalugi sa pananalapi.
Una, kung nakatanggap ka ng pag-atake tulad nito at hindi sinasadyang naka-log in sa iyong PayPal account o nagbigay ng iba pang impormasyon, hindi mo kailangang mag-alala dahil pinagana mo ang two-factor authentication, tama ba? Kung hindi ka pa gumagamit ng 2FA, palitan ang iyong password at paganahin ang 2FA sa iyong account.
Ang password o passphrase na iyong pipiliin ay dapat na may habang 14+ na karakter, natatangi sa bawat site, at nakaimbak para magamit sa isang password manager . Kung hindi ka pa nakatanggap ng mga pag-atakeng tulad nito, mahalagang malaman mo ang tungkol sa mga banta na ito at iwasan ang mga ito.
Sa pangkalahatan, hindi mo gustong tumugon sa mga text message mula sa mga taong hindi mo kilala. Iyan ang pinakamahusay na paraan upang manatiling ligtas. Ito ay totoo lalo na kapag ang text ay nagmula sa isang numero ng telepono na hindi mukhang numero ng telepono, gaya ng "5000", o "452-981" na numero. Ito ay isang senyales na ang text message ay talagang isang email na ipinadala sa isang telepono. Dapat mong gawin ang mga sumusunod na pag-iingat kapag nagbabasa ng mga SMS na text message sa iyong telepono:
Halos lahat ng mga text message na matatanggap mo ay magiging ganap na maayos. Ngunit kailangan lang ng isang masamang isa para makompromiso ang iyong data at seguridad. Sa pamamagitan lamang ng kaunting sentido komun at pag-iingat, maaari mong tiyakin na hindi ka magiging biktima ng smishing.
Hindi lang dapat mong sundin ang mga nakaraang rekomendasyon sa seguridad ng Smishing, may iba pang mga paraan. Inirerekomenda ng CyberHoot na tumulong na manatiling ligtas sa iyong pang-araw-araw na buhay online:
Pinagmulan: BleepingComputer , Smishing – CyberHoot Term
Karagdagang Babasahin: Smishing, Ang Bagong Phishing
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.